BACnet/SC als Schutz für die Kühlung
Wie schützt man die Kühlungssteuerung eines Rechenzentrums gegen Angriffe aus dem Netz, ohne den Betrieb zu behindern?
Die Kühlung ist das kritischste Gewerk im Rechenzentrum. Fällt sie aus, steigen die Temperaturen innerhalb von Minuten in einen Bereich, der Hardware beschädigt oder abschaltet. Gleichzeitig ist die Kühlungssteuerung heute über IP-Netzwerke erreichbar, oft aus demselben Netz wie Bürosysteme oder Fernzugänge von Lieferanten. Wer diese Verbindung nicht aktiv gestaltet, überlässt die Sicherheit dem Zufall.
Dieser Teil der Serie zeigt, wie verschlüsselte BACnet/SC-Kommunikation und eine klare Netzsegmentierung das Risiko für die Kühlungssteuerung senken, ohne den Betrieb zu behindern. Die technischen Grundlagen von BACnet/SC behandeln wir in der Serie «BACnet/SC, Sicherheit & Migration» ausführlich. Hier steht die Rechenzentrum-Perspektive im Vordergrund: Verfügbarkeit, Zonentrennung und der Schutz der kritischsten Regelkreise.
Warum die Kühlung besonders schützenswert ist
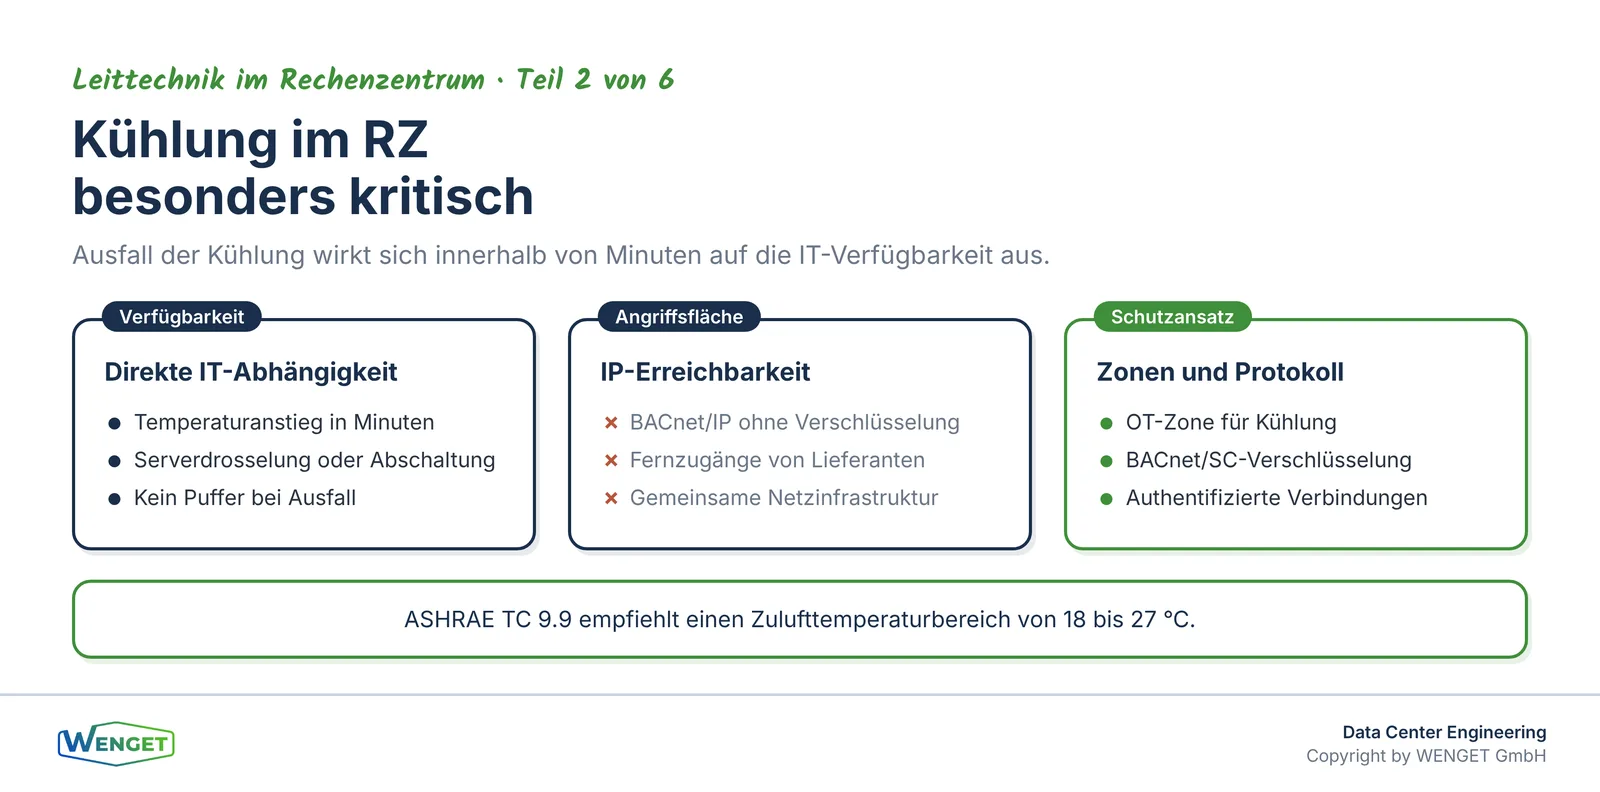
In einem Bürogebäude ist ein Ausfall der Heizungsregelung unangenehm, aber selten betriebskritisch. Im Rechenzentrum ist das anders. Die IT-Infrastruktur erzeugt auf engem Raum sehr hohe Wärmedichten. ASHRAE TC 9.9 empfiehlt für den Zulufttemperaturbereich 18 bis 27 °C. Wird dieser Bereich verlassen, reagieren Server mit Drosselung, Notabschaltung oder im schlimmsten Fall mit Hardwareschäden.
Die Kühlungssteuerung umfasst typischerweise Präzisionsklimaanlagen, Rückkühler, Pumpen, Ventile und die zugehörigen Regelkreise. All diese Komponenten kommunizieren heute über digitale Protokolle, in vielen Anlagen über BACnet/IP. Das ist sinnvoll, weil es Herstellerunabhängigkeit und zentrale Überwachung ermöglicht. Es bedeutet aber auch, dass diese Systeme über das IP-Netzwerk erreichbar sind und damit eine Angriffsfläche haben.
Ein gezielter Angriff auf die Kühlungssteuerung muss nicht spektakulär sein. Es reicht, Sollwerte zu verändern, Alarme zu unterdrücken oder Regelkreise in einen instabilen Zustand zu bringen. Die Folgen sind dieselben wie bei einem technischen Ausfall, aber sie treten ohne die üblichen Warnsignale auf. Genau deshalb braucht die Kühlungssteuerung nicht nur Redundanz auf der Anlagenseite, sondern auch Schutz auf der Kommunikationsseite.
Was BACnet/IP ungeschützt lässt
Klassisches BACnet/IP überträgt alle Nachrichten im Klartext. Wer Zugang zum Netzwerksegment hat, kann Datenpakete mitlesen, Geräte identifizieren und im schlimmsten Fall Befehle einschleusen. Das Protokoll selbst sieht keine Authentifizierung vor: Ein Gerät, das die richtige Adresse kennt, kann Werte schreiben, ohne sich ausweisen zu müssen.
In der Praxis war das lange kein grosses Problem, weil OT-Netzwerke physisch getrennt waren. Diese Trennung existiert in vielen Rechenzentren heute nicht mehr vollständig. Fernzugänge für Lieferanten, gemeinsam genutzte Netzwerkinfrastruktur und die Integration von Gebäudetechnik in übergeordnete Managementsysteme haben die Grenzen durchlässiger gemacht. Dazu kommen Schwachstellen in Geräten, die selten aktualisiert werden, weil ein Firmware-Update an einer laufenden Klimaanlage einen Neustart erfordert.
IEC 62443 beschreibt dieses Spannungsfeld systematisch. Die Norm unterscheidet zwischen Sicherheitszonen und Leitungen (Conduits) und fordert, dass der Schutzbedarf jeder Zone explizit bewertet wird. Für die Kühlungssteuerung in einem Rechenzentrum ergibt diese Bewertung in der Regel einen hohen Schutzbedarf, weil ein Ausfall direkte Auswirkungen auf die Verfügbarkeit der IT-Infrastruktur hat.
BACnet/SC: Was sich ändert und was gleich bleibt
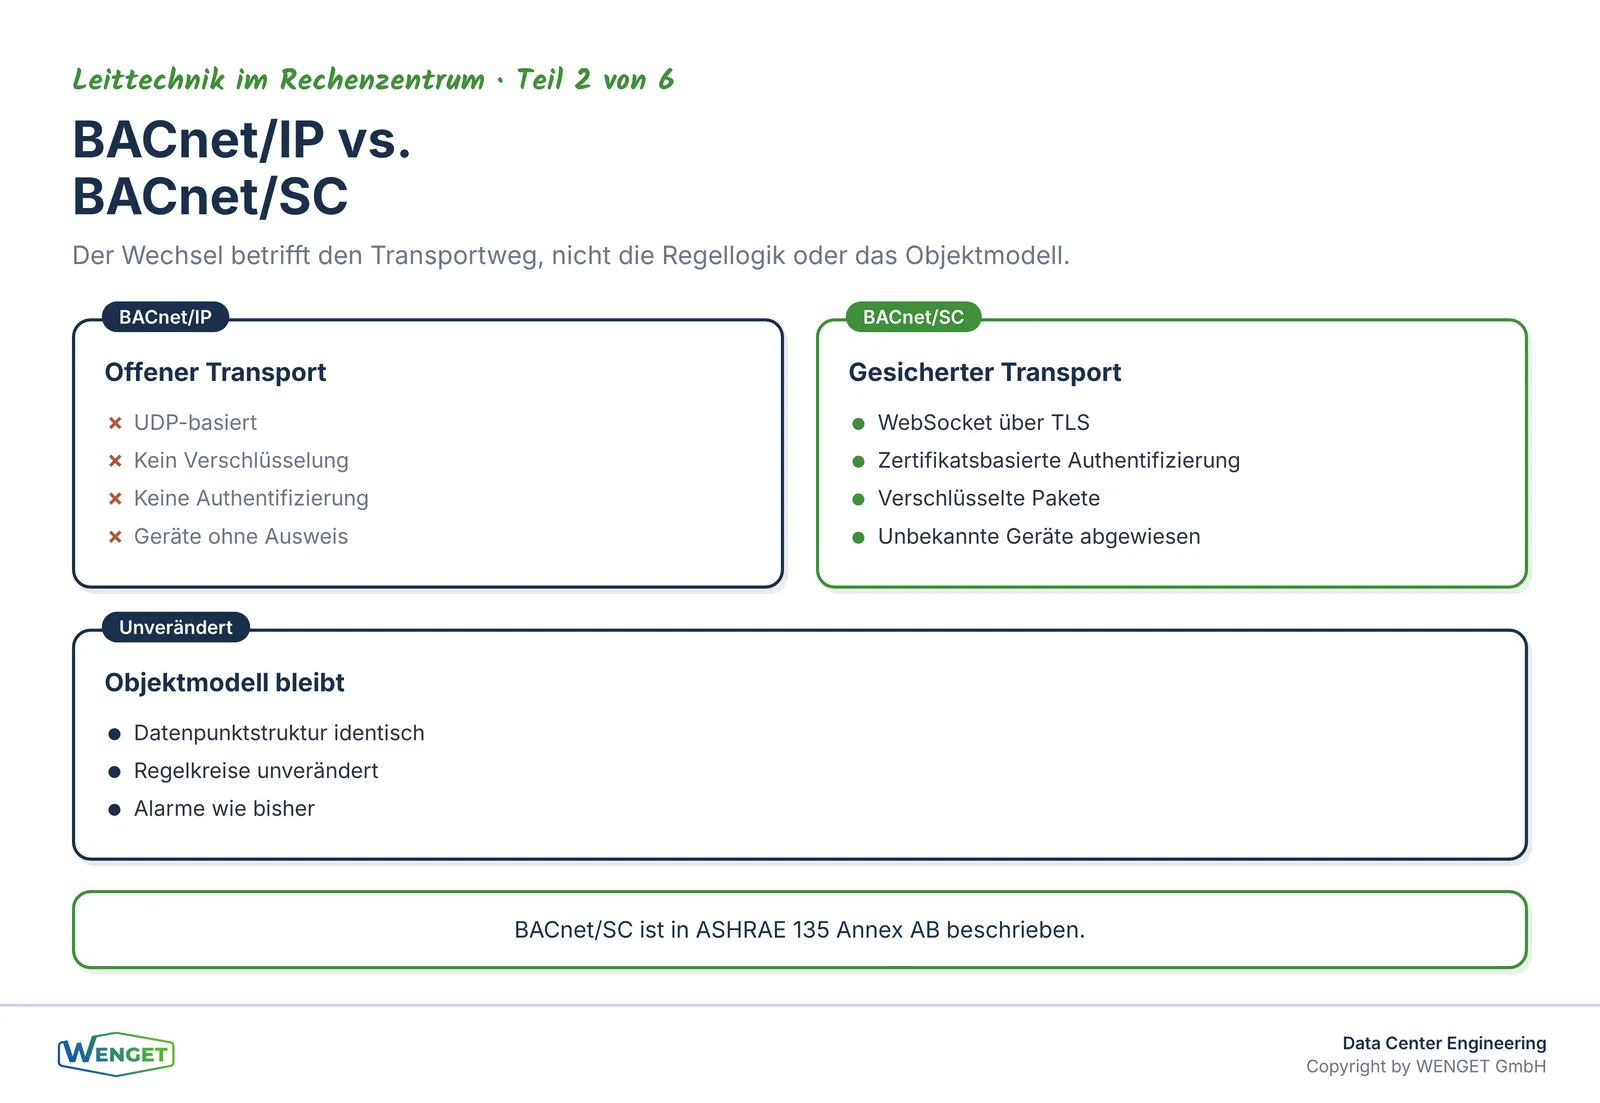
BACnet/SC ist eine Erweiterung des BACnet-Standards, die in ASHRAE 135 Annex AB beschrieben ist. Sie ersetzt den UDP-basierten Transport durch WebSocket-Verbindungen über TLS und führt eine zertifikatsbasierte Authentifizierung ein. Jedes Gerät weist sich mit einem Zertifikat aus, bevor eine Verbindung aufgebaut wird. Die Kommunikation ist verschlüsselt, und unbekannte Geräte werden abgewiesen.
Was sich nicht ändert: Das BACnet-Objektmodell, die Datenpunktstruktur und die Logik der Regelkreise bleiben identisch. Für die Kühlungssteuerung bedeutet das, dass bestehende Funktionen erhalten bleiben. Der Unterschied liegt im Transportweg. Statt offener UDP-Pakete gibt es authentifizierte, verschlüsselte Verbindungen über einen zentralen Hub.
Die KBOB-Empfehlung BACnet empfiehlt BACnet/SC als Standard für neue Anlagen und für Migrationen. Sie begründet das mit dem Schutzbedarf von OT-Systemen und der Notwendigkeit, Kommunikationsbeziehungen nachvollziehbar zu machen. Im Rechenzentrum ist dieser Schutzbedarf besonders hoch, weil die Verfügbarkeit der Kühlung direkt mit der Verfügbarkeit der IT-Infrastruktur verknüpft ist.
Die technischen Details von BACnet/SC, also Zertifikatsmanagement, Hub-Architektur und Migrationspfade, behandeln wir in den Teilen 1 bis 3 der Serie «BACnet/SC, Sicherheit & Migration». Dieser Artikel konzentriert sich auf die Frage, wie BACnet/SC im Rechenzentrum eingesetzt wird und welche Entscheide dabei zu treffen sind.
Netzsegmentierung als erste Verteidigungslinie
BACnet/SC allein ist kein vollständiger Schutz. Es sichert die Kommunikation zwischen bekannten Geräten, aber es ersetzt keine Netzsegmentierung. Wer alle OT-Geräte im selben Netzwerksegment betreibt wie die IT-Infrastruktur oder die Bürosysteme, hat eine grosse Angriffsfläche, auch mit verschlüsseltem Protokoll.
Im Rechenzentrum empfiehlt sich eine klare Zonenstruktur. Die Kühlungssteuerung bildet eine eigene OT-Zone, die vom IT-Netz und vom Büronetz getrennt ist. Der Zugang zwischen den Zonen läuft über definierte Übergangspunkte, typischerweise Firewalls oder Application-Layer-Gateways, die nur die notwendigen Kommunikationsbeziehungen zulassen.
IEC 62443 beschreibt dieses Prinzip als Defense in Depth: mehrere Schutzschichten, die unabhängig voneinander wirken. Wenn eine Schicht versagt, hält die nächste. Für die Kühlungssteuerung bedeutet das konkret: Die Netzsegmentierung begrenzt, wer überhaupt mit den Geräten kommunizieren kann. BACnet/SC stellt sicher, dass nur authentifizierte Geräte eine Verbindung aufbauen können. Und das Zertifikatsmanagement sorgt dafür, dass abgelaufene oder kompromittierte Zertifikate keine Verbindungen mehr aufbauen können.
Die Segmentierung hat auch einen betrieblichen Vorteil. Wenn die Kühlungssteuerung in einer eigenen Zone liegt, sind Änderungen im IT-Netz oder im Büronetz für die OT-Systeme nicht sichtbar. Das reduziert unbeabsichtigte Auswirkungen und macht Änderungen planbarer.
Zonen und Übergänge im Rechenzentrum
Ein Rechenzentrum hat typischerweise mehrere Schutzzonen, die unterschiedliche Anforderungen haben. Die IT-Infrastruktur, also Server, Storage und Netzwerk, bildet eine Zone mit sehr hohem Schutzbedarf. Die Gebäudetechnik, also Kühlung, Stromversorgung und Brandschutz, bildet eine oder mehrere OT-Zonen. Das Managementnetz, über das Betreiber und Lieferanten auf Systeme zugreifen, ist eine weitere Zone.
Für die Kühlungssteuerung ist die Frage relevant, welche Kommunikationsbeziehungen tatsächlich notwendig sind. Die Automationsstationen der Klimaanlagen müssen mit dem Gebäudemanagementsystem kommunizieren, damit Betriebsdaten sichtbar sind und Alarme weitergeleitet werden. Sie müssen aber nicht direkt mit IT-Systemen kommunizieren, und sie sollten nicht aus dem Internet erreichbar sein.
Die Übergänge zwischen den Zonen müssen explizit geplant und dokumentiert sein. Das gilt für den normalen Betrieb, aber auch für Fernzugänge von Lieferanten. Ein Lieferant, der für Wartungsarbeiten Zugang zur Kühlungssteuerung braucht, sollte diesen Zugang über einen kontrollierten Weg erhalten, nicht über einen dauerhaft offenen Tunnel. Wie solche Fernzugänge sicher gestaltet werden, behandelt der Artikel «Fernzugänge und Lieferanten: das unterschätzte Einfallstor» aus der Serie «Rechenzentrum im Bestand: Analyse, Optimierung, Sicherheit».
Die Trennung zwischen Gebäudemanagementsystem und Energiemanagementsystem ist ein weiteres Thema, das die Zonenstruktur beeinflusst. Dazu mehr in Teil 5 der Serie «Leittechnik im Rechenzentrum», «BMS und EPMS trennen und trotzdem verbinden».
Was BACnet/SC für den Betrieb bedeutet
Ein häufiger Einwand gegen BACnet/SC lautet, dass die zusätzliche Infrastruktur den Betrieb komplizierter macht. Dieser Einwand ist nicht unbegründet, aber er lässt sich durch gute Planung entschärfen.
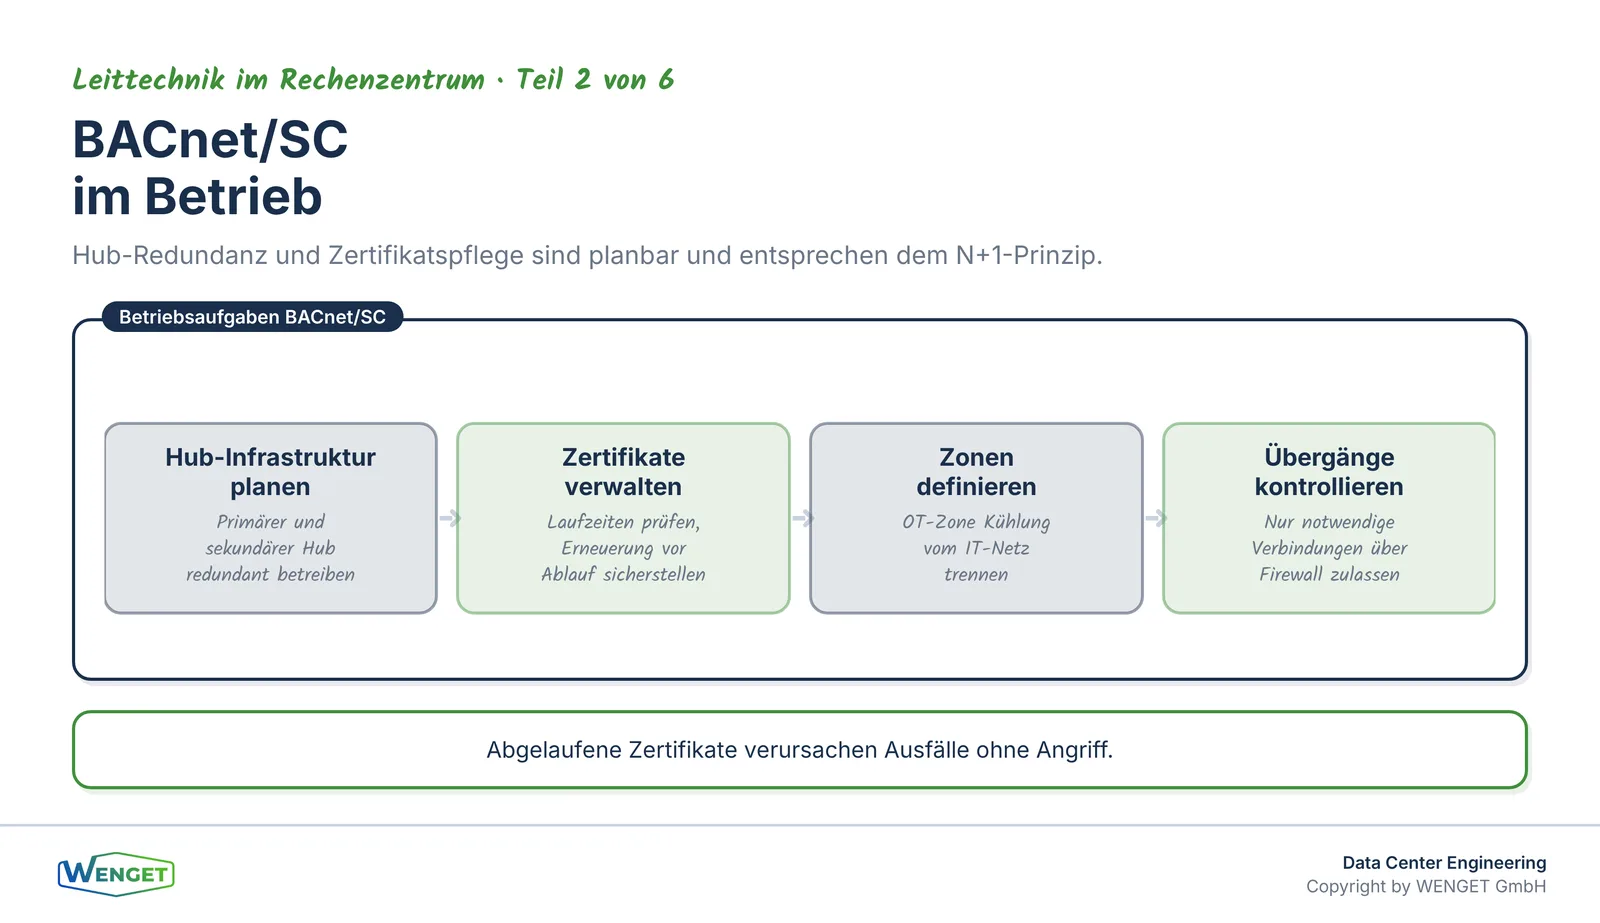
BACnet/SC braucht einen oder mehrere Hubs, über die alle Verbindungen laufen. Im Rechenzentrum ist das ein Vorteil, weil die Hub-Infrastruktur redundant ausgelegt werden kann, analog zur übrigen Netzwerkinfrastruktur. Ein primärer und ein sekundärer Hub, auf getrennten Systemen betrieben, entsprechen dem N+1-Prinzip, das im Rechenzentrum ohnehin Standard ist.
Das Zertifikatsmanagement ist der Punkt, der am häufigsten unterschätzt wird. Zertifikate haben eine Laufzeit und müssen erneuert werden, bevor sie ablaufen. Wenn dieser Prozess nicht geplant ist, entstehen Ausfälle nicht durch Angriffe, sondern durch abgelaufene Zertifikate. Im Artikel «BACnet/SC im Betrieb: Wer verwaltet Zertifikate, Laufzeiten und Hubs?» aus der Serie «Managed BACnet Administration» beschreiben wir, wie dieser Prozess organisiert werden kann.
Für den laufenden Betrieb der Kühlungssteuerung ändert sich durch BACnet/SC wenig. Die Regelkreise laufen weiter, die Datenpunkte sind dieselben, und die Alarme werden wie bisher weitergeleitet. Der Unterschied liegt im Hintergrund: Die Kommunikation ist verschlüsselt, und jede Verbindung ist authentifiziert. Das ist für den Anlagenbetreiber nicht sichtbar, aber es ist der Unterschied zwischen einer offenen und einer gesicherten Kommunikationsinfrastruktur.
Anforderungen an Planung und Ausschreibung
Wer BACnet/SC für die Kühlungssteuerung eines Rechenzentrums plant, muss die Anforderungen früh in die Ausschreibung einbringen. Geräte, die BACnet/SC nicht unterstützen, können nicht nachträglich aufgerüstet werden. Die Protokollunterstützung muss als Mindestanforderung definiert sein, nicht als Option.
ASHRAE 135 Annex AB beschreibt die technischen Anforderungen an BACnet/SC-Geräte. Die KBOB-Empfehlung BACnet gibt Hinweise zur Umsetzung in der Schweizer Praxis. Beide Dokumente sollten als Grundlage für die Leistungsbeschreibung dienen, ohne wörtliche Übernahme von Normtexten.
Für die Ausschreibung sind folgende Punkte relevant: die Anforderung an BACnet/SC-Unterstützung für alle neuen Geräte, die Vorgaben zur Hub-Infrastruktur und deren Redundanz, die Anforderungen an das Zertifikatsmanagement inklusive Erneuerungsprozess, die Dokumentation der Kommunikationsbeziehungen und die Abnahmekriterien für die gesicherte Kommunikation.
Die Abnahme von BACnet/SC-Anlagen ist ein eigenes Thema. Wie sie strukturiert wird und was dabei nachgewiesen werden muss, beschreibt Teil 4 der Serie «BACnet/SC, Sicherheit & Migration», «BACnet/SC, Sicherheit & Migration, Teil 4: Abnahme & Nachweis». Und wie ein vollständiger BACnet-Planungsprozess aufgebaut ist, zeigt der Artikel «Vom Lastenheft zur Abnahme: Der BACnet-Planungsprozess in der Praxis».
Migration bestehender Anlagen
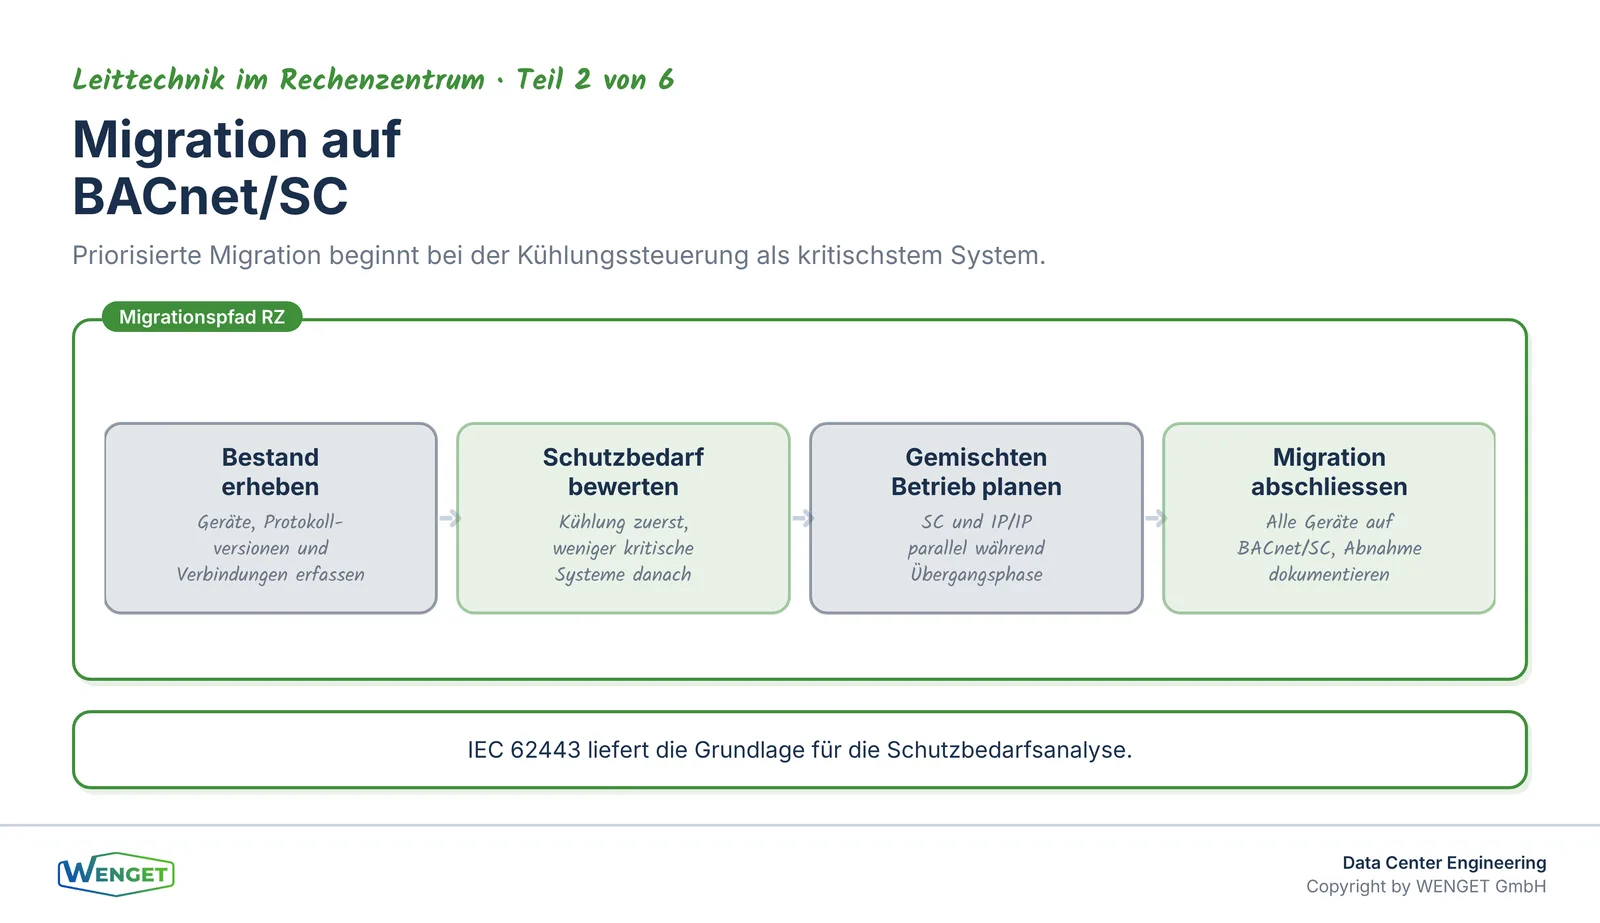
Viele Rechenzentren betreiben heute BACnet/IP-Anlagen, die nicht von heute auf morgen ersetzt werden können. Eine Migration auf BACnet/SC ist möglich, aber sie muss geplant sein. BACnet/SC erlaubt einen gemischten Betrieb: Geräte, die BACnet/SC unterstützen, kommunizieren verschlüsselt, während ältere Geräte weiterhin über BACnet/IP kommunizieren. Dieser Übergangszustand ist technisch möglich, aber er bedeutet, dass die Sicherheitsvorteile nur für den migrierten Teil der Anlage gelten.
Im Rechenzentrum empfiehlt sich eine priorisierte Migration. Die Kühlungssteuerung hat den höchsten Schutzbedarf und sollte zuerst migriert werden. Weniger kritische Systeme, etwa Beleuchtung oder Zugangskontrolle, können später folgen. Diese Priorisierung sollte auf einer Schutzbedarfsanalyse basieren, wie sie IEC 62443 beschreibt.
Ein weiterer Aspekt der Migration ist die Bestandsaufnahme. Bevor migriert werden kann, muss bekannt sein, welche Geräte vorhanden sind, welche Protokollversionen sie unterstützen und welche Kommunikationsbeziehungen bestehen. Wie eine solche Bestandsaufnahme im Rechenzentrum durchgeführt wird, behandelt der Artikel «Leittechnik-Check im bestehenden Rechenzentrum» aus der Serie «Rechenzentrum im Bestand: Analyse, Optimierung, Sicherheit». Die Schritte der Migration selbst beschreibt Teil 3 der Serie «BACnet/SC, Sicherheit & Migration», «BACnet/SC, Sicherheit & Migration, Teil 3: Migration auf BACnet/SC, Schritt für Schritt».
Eine Migration ist auch eine Gelegenheit, die Netzwerkstruktur zu überprüfen und zu bereinigen. Gewachsene Anlagen haben oft Kommunikationsbeziehungen, die historisch entstanden sind und heute nicht mehr notwendig sind. Eine Migration auf BACnet/SC zwingt dazu, diese Beziehungen explizit zu dokumentieren und zu bewerten. Das ist aufwendig, aber es schafft eine saubere Grundlage für den weiteren Betrieb.
Der rote Faden zu unseren Fachbeiträgen
Dieser Artikel ist Teil 2 der Serie «Leittechnik im Rechenzentrum». Teil 1, «Commissioning L1 bis L5 im Rechenzentrum einfach erklärt», zeigt, wie die Inbetriebnahme der Leittechnik strukturiert wird. Teil 3, «PUE richtig messen nach EN 50600», behandelt die Kennzahlen für die Energieeffizienz. Teil 5, «BMS und EPMS trennen und trotzdem verbinden», geht auf die Zonenstruktur zwischen Gebäudemanagement und Energiemanagement ein. Teil 6, «Flüssigkühlung und Gebäudeautomation», behandelt die besonderen Anforderungen der Flüssigkühlung.
Die technischen Grundlagen von BACnet/SC finden Sie in der Serie «BACnet/SC, Sicherheit & Migration». Teil 1 erklärt, was BACnet/SC ist und warum es ein Paradigmenwechsel ist. Teil 2 beschreibt die notwendige Infrastruktur. Teil 3 zeigt die Migration Schritt für Schritt. Teil 5, «BACnet/SC, Sicherheit & Migration, Teil 5: Standards & Schweizer Regulatorik», ordnet BACnet/SC in den regulatorischen Kontext ein.
Wer die Sicherheitsanalyse einer bestehenden Leittechnik im Rechenzentrum durchführen will, findet dazu den Artikel «Security-Analyse der Leittechnik im Bestand» aus der Serie «Rechenzentrum im Bestand: Analyse, Optimierung, Sicherheit». Und wer verstehen will, was die KBOB-Empfehlung IKT-Sicherheit für Planer und Betreiber bedeutet, findet das im Artikel «KBOB IKT-Sicherheit in der Gebäudeautomation: Was die neue Empfehlung für Planer und Betreiber bedeutet».
Fazit
Die Kühlungssteuerung ist der kritischste Teil der Gebäudetechnik im Rechenzentrum. Sie ist über IP-Netzwerke erreichbar, selten aktualisiert und direkt mit der Verfügbarkeit der IT-Infrastruktur verknüpft. Klassisches BACnet/IP bietet keinen Schutz gegen Angriffe aus dem Netz, weil es weder Verschlüsselung noch Authentifizierung kennt.
BACnet/SC schliesst diese Lücke. Es verschlüsselt die Kommunikation, authentifiziert jedes Gerät mit einem Zertifikat und macht Kommunikationsbeziehungen explizit und nachvollziehbar. In Kombination mit einer klaren Netzsegmentierung nach IEC 62443 entsteht eine Schutzarchitektur, die das Risiko für die Kühlungssteuerung deutlich senkt, ohne den Betrieb zu behindern.
Der Aufwand liegt in der Planung und im Zertifikatsmanagement, nicht im laufenden Betrieb. Wer diese Aufgaben früh einplant und die Anforderungen in die Ausschreibung einbringt, schafft eine Grundlage, die über den gesamten Lebenszyklus der Anlage trägt.
Sie haben Fragen dazu?
Sie planen ein neues Rechenzentrum oder wollen die Kühlungssteuerung einer bestehenden Anlage absichern? Wir unterstützen Sie bei der Schutzbedarfsanalyse, der Planung der Netzwerkstruktur und der Ausschreibung von BACnet/SC-fähigen Systemen. Nehmen Sie Kontakt auf über wenget.ch oder info@wenget.ch.
Quellenverzeichnis
- ASHRAE 135 Annex AB: BACnet Secure Connect (BACnet/SC), technische Anforderungen und Protokollbeschreibung
- ASHRAE TC 9.9 Thermal Guidelines for Data Processing Environments: Empfohlene Zulufttemperaturbereiche für Rechenzentren
- IEC 62443: Industrielle Kommunikationsnetze, IT-Sicherheit für Netzwerke und Systeme (Sicherheitszonen, Conduits, Defense in Depth)
- KBOB Empfehlung BACnet Anwendung, Version 2.0, Juli 2021: Empfehlungen zur Umsetzung von BACnet/SC in der Schweizer Praxis
- KBOB Empfehlung IKT-Sicherheit in der Gebäudeautomation, Version 1.0, Juli 2025: Rollen, Verantwortung und Schutzbedarf in OT-Systemen
- SN EN ISO 16484-5 (SIA 386.155): Datenkommunikationsprotokoll BACnet
- KNX ist eine eingetragene Marke der KNX Association, Brüssel (in diesem Artikel nicht verwendet, Vermerk zur Vollständigkeit der Quellenangaben)
- Eigene Projekterfahrung der WENGET GmbH aus BACnet-Analysen, Leittechnikplanung und Betriebsbegleitung in Rechenzentren
Feedback, Kritik, Lob oder Rückfragen?
Das können Sie auch über LinkedIn tun. Schreiben Sie uns auf unserer LinkedIn-Seite.
Passende Leistung
Data Center Engineering
Weitere Artikel zu Data Center Engineering
PUE richtig messen nach EN 50600
Wo müssen Zähler sitzen, damit der PUE belastbar ist? EN 50600-4-2, SDEA-Label und kantonale Anforderungen verständlich erklärt.
Abwärme aus dem Rechenzentrum nach MuKEn Art. 1.18
MuKEn 2025 Art. 1.18 macht Abwärmenutzung zur Pflicht. Wir erklären, was das für Planung, Messtechnik und Leittechnik im Rechenzentrum bedeutet.
BMS und EPMS trennen und trotzdem verbinden
Wie BMS und EPMS im Rechenzentrum sauber getrennt und trotzdem verbunden werden, Lastenheft, Schnittstelle und Abnahme in der Praxis.
Sie haben eine konkrete Frage zu Ihrem Projekt?
Wir schätzen Ihre Situation gerne in einem unverbindlichen Erstgespräch ein.
Kontakt aufnehmen