BACnet/SC im Betrieb: Zertifikate, Hubs und Inventar brauchen einen Verwalter
Welche neuen Verwaltungsaufgaben bringt BACnet/SC, und warum ist Secure Connect allein noch kein Sicherheitskonzept?
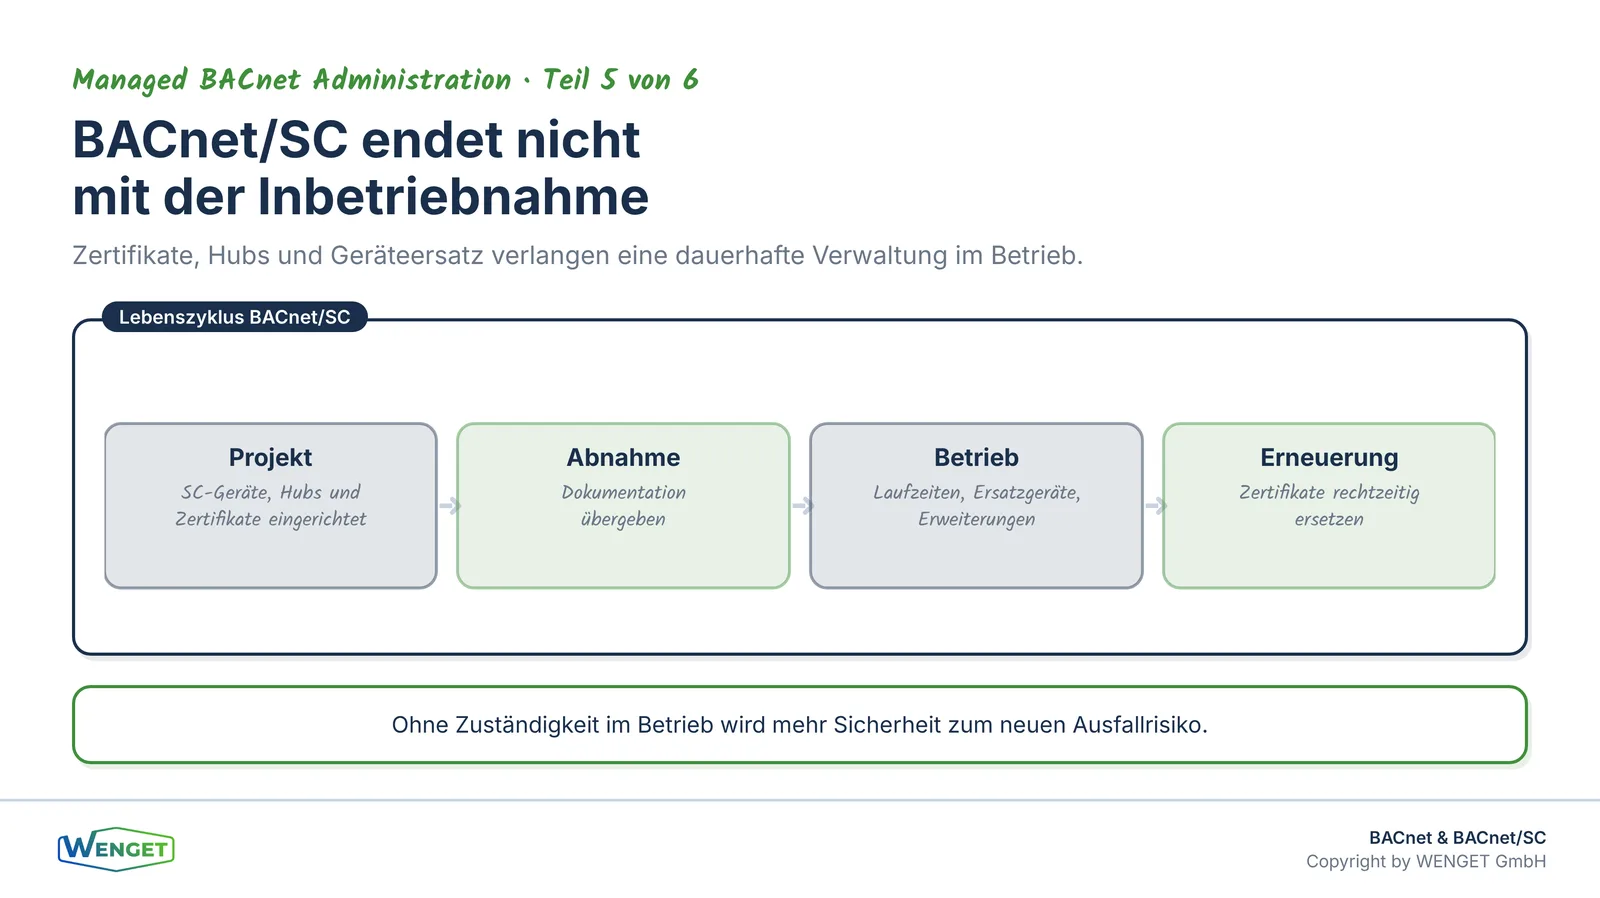
BACnet Secure Connect, kurz BACnet/SC, wird in vielen Ausschreibungen inzwischen ausdrücklich verlangt. Die Diskussion dreht sich meist um die Frage, ob die Geräte SC-fähig sind und wie die Migration ablaufen soll. Eine andere Frage wird dagegen selten gestellt: Wer kümmert sich um BACnet/SC, wenn das Projekt abgeschlossen ist? Zertifikate haben eine Laufzeit, Hubs müssen verfügbar bleiben, und jedes Ersatzgerät muss sauber eingebunden werden. Dieser fünfte Teil unserer Serie zeigt, welche Daueraufgaben BACnet/SC im Betrieb mit sich bringt, wie die KBOB das Thema einordnet und wie sich die Rollen zwischen Betreiber, IT, Integrator und BACnet-Administrator sinnvoll aufteilen lassen.
Was sich mit BACnet/SC grundsätzlich ändert
BACnet/SC ist Teil des BACnet-Standards und verändert die Art, wie Geräte miteinander kommunizieren. Statt Broadcasts im lokalen Netz bauen die Geräte verschlüsselte Verbindungen zu einem Hub auf, der die Nachrichten weiterleitet. Für die Ausfallsicherheit kann ein zweiter Hub als Reserve konfiguriert werden. Jedes Gerät weist sich dabei mit einem eigenen Zertifikat aus, das von einer vertrauenswürdigen Zertifizierungsstelle ausgestellt ist. Nur Geräte mit gültigem Zertifikat werden zugelassen.
Damit löst BACnet/SC mehrere bekannte Schwächen von BACnet/IP: Die Kommunikation ist verschlüsselt, Geräte müssen sich ausweisen, und Broadcasts belasten das IT-Netz nicht mehr in gleichem Mass. Gleichzeitig entsteht etwas, das es vorher in der Gebäudeautomation kaum gab: eine Infrastruktur aus Zertifikaten und Hubs, die laufend gepflegt werden muss.
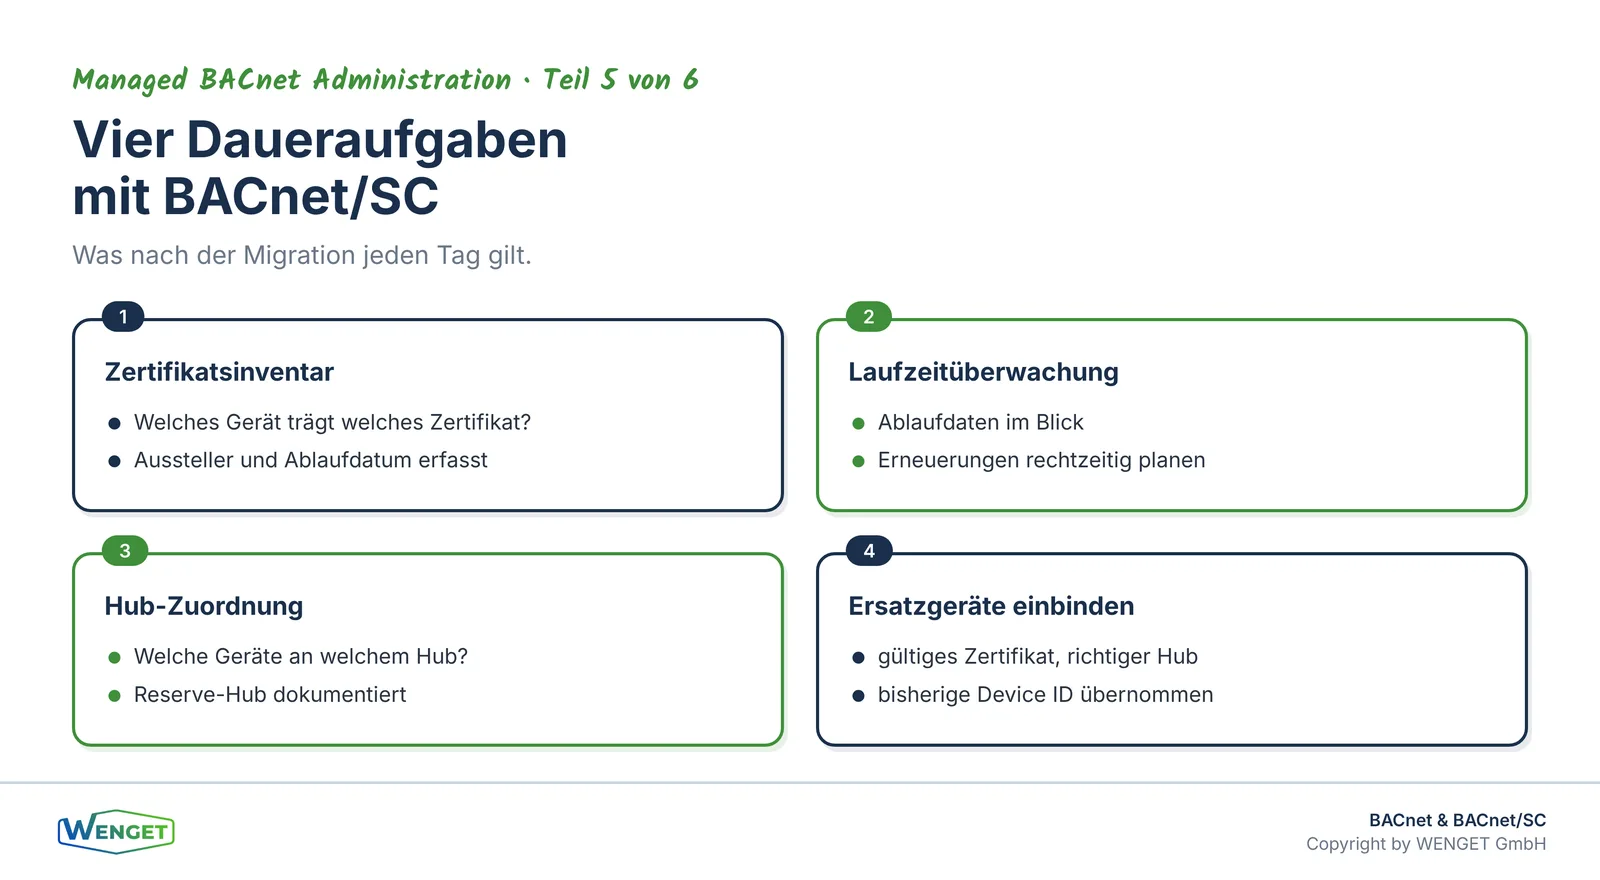
Die vier Daueraufgaben im Betrieb
1. Zertifikatsinventar führen
Jedes SC-Gerät hat ein Zertifikat, und jedes Zertifikat hat einen Aussteller und ein Ablaufdatum. Wer nicht weiss, welches Gerät welches Zertifikat trägt, kann weder Erneuerungen planen noch auf eine kompromittierte Zertifizierungsstelle reagieren. Das Zertifikatsinventar gehört deshalb zum BACnet-Inventar wie die Device ID und die Netzwerkdaten.
2. Laufzeiten überwachen
Zertifikate laufen ab. Das ist gewollt, denn begrenzte Laufzeiten erhöhen die Sicherheit. Für den Betrieb bedeutet es aber, dass Erneuerungen rechtzeitig geplant und umgesetzt werden müssen. Ohne Übersicht werden Ablaufdaten erst bemerkt, wenn ein Gerät keine Verbindung mehr aufbaut.
3. Hubs zuordnen und verfügbar halten
Welche Geräte verbinden sich mit welchem Hub? Wo läuft der Reserve-Hub? Wer darf die Hub-Konfiguration ändern? Diese Fragen müssen dokumentiert und bei jeder Erweiterung neu beantwortet werden. Fällt ein Hub aus und ist kein Reserve-Hub erreichbar, ist die Kommunikation für alle angebundenen Geräte unterbrochen.
4. Ersatzgeräte sauber einbinden
Wird ein defektes Gerät ersetzt, braucht das neue Gerät ein gültiges Zertifikat, die richtige Hub-Zuordnung und die bisherige Device ID. Gerade bei kurzfristigen Einsätzen ist das eine typische Fehlerquelle. Ein klarer Ablauf, wer das Zertifikat bereitstellt und wer die Einbindung im Inventar nachführt, verhindert, dass ein Gerätetausch zur Störung wird.
Ein abgelaufenes Zertifikat ist ein Ausfallrisiko
In der klassischen Gebäudeautomation führt eine versäumte Dokumentation selten direkt zu einem Ausfall. Mit BACnet/SC ist das anders. Läuft ein Gerätezertifikat ab, wird die Verbindung zum Hub abgelehnt. Das Gerät regelt lokal vielleicht weiter, ist aber für Managementebene, Alarmierung und Trendaufzeichnung nicht mehr erreichbar. Läuft das Zertifikat einer Zertifizierungsstelle oder eines Hubs ab, kann ein ganzer Bereich betroffen sein.
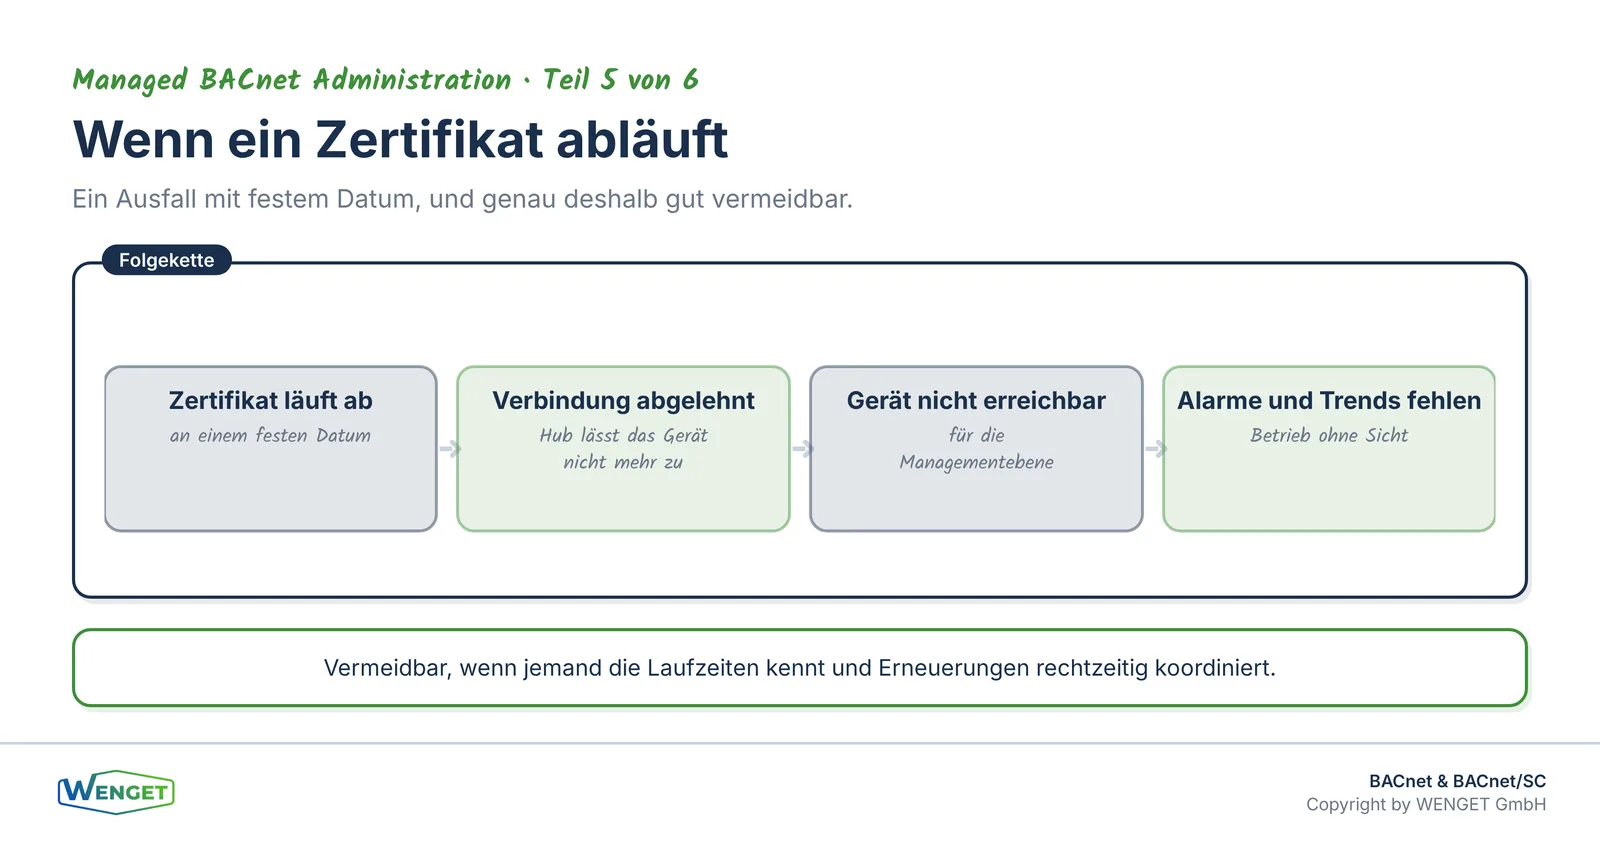
Das Trügerische daran: Ein solcher Ausfall kommt nicht schleichend, sondern an einem bestimmten Datum. Er lässt sich deshalb sehr gut vermeiden, wenn jemand die Laufzeiten kennt und rechtzeitig handelt. Genau diese Aufgabe fällt ohne klare Zuständigkeit zwischen alle Stühle.
Wie die KBOB das Thema einordnet
Die KBOB-Empfehlung IKT-Sicherheit in der Gebäudeautomation (Version 1.0, Juli 2025) hält fest, dass BACnet/SC als sicherheitserweiterter Standard erste Antworten bietet, ein sichereres Kommunikationsprotokoll allein aber nicht ausreicht, um die Anforderungen an die IKT-Sicherheit ganzheitlich zu erfüllen. Dazu gehören weitere Massnahmen wie Segmentierung, rollenbasierte Zugriffe, Überwachung, Patch-Management und physische Sicherheit.
Als ersten Schritt verlangt die Empfehlung eine vollständige Inventarisierung aller Geräte, Systeme und Netzwerkkomponenten im GA-Netz. Zu den Merkmalen dieser Inventarisierung zählen auch vorhandene Zertifikate, insbesondere bei verschlüsselten oder sicherheitsrelevanten Geräten. Das Zertifikatsinventar ist also keine Zusatzleistung, sondern Teil der Grundlagen, die die KBOB erwartet.
Die formale Sicherheitsverantwortung bleibt dabei bei der Betreiberorganisation. Das ist für die Rollenverteilung entscheidend.
Wer macht was? Eine sinnvolle Rollenverteilung
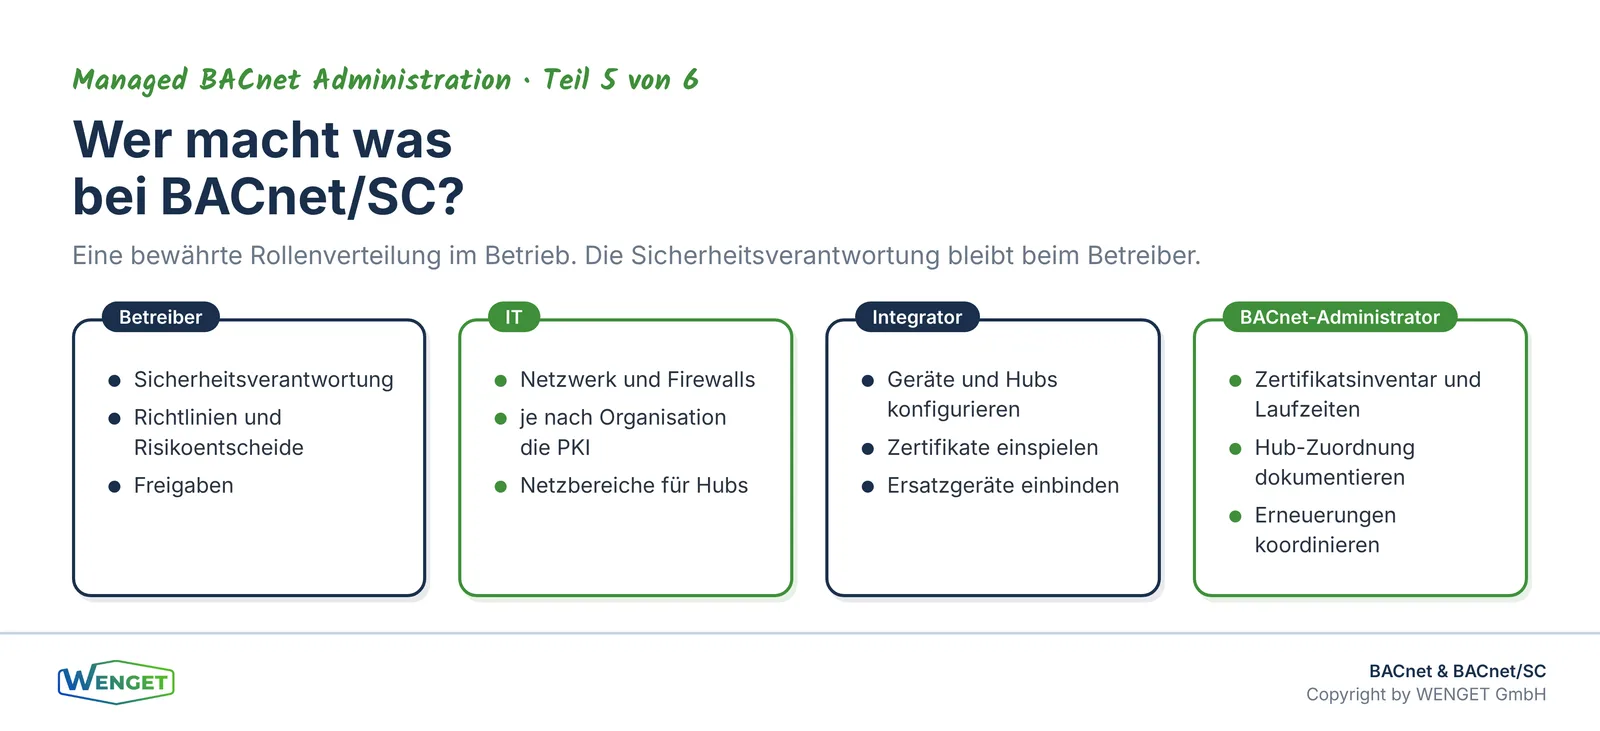
In der Praxis bewährt sich eine Aufteilung auf vier Rollen:
Betreiberorganisation: trägt die Sicherheitsverantwortung, legt Richtlinien fest, entscheidet über Risiken und gibt Änderungen frei.
IT: betreibt die Netzwerkinfrastruktur, die Firewalls und je nach Organisation die Zertifizierungsstelle (PKI). Sie definiert, welche Netzwerkbereiche die Hubs nutzen dürfen.
Integrator: konfiguriert Geräte und Hubs, spielt Zertifikate ein und bindet Ersatzgeräte technisch ein.
BACnet-Administrator: führt das Zertifikatsinventar und die Laufzeitübersicht als Teil des BACnet-Inventars, dokumentiert die Hub-Zuordnung, koordiniert Erneuerungen rechtzeitig zwischen IT und Integrator und prüft, ob Ersatzgeräte den Vorgaben entsprechen.
Der BACnet-Administrator übernimmt damit keine IT-Sicherheitsverantwortung und betreibt weder Hubs noch Zertifizierungsstelle. Er sorgt dafür, dass alle Beteiligten mit denselben, aktuellen Daten arbeiten und dass Fristen nicht vergessen gehen.
Die Verbindung zur Managed BACnet Administration Plus
In unserem Stufenmodell ist die Koordination von BACnet/SC Teil der dritten Stufe, Managed BACnet Administration Plus. Sie umfasst die Zuordnung der Hubs, das Zertifikatsinventar und die Laufzeitübersicht, zusätzlich zu periodischer Netzwerkanalyse und Versionsübersicht. Für Betreiber, die BACnet/SC bereits einsetzen oder konkret planen, ist das meist eines der Kriterien, die für diese Stufe sprechen.
Der rote Faden zu unseren Fachbeiträgen
Wie eine Migration auf BACnet/SC geplant und umgesetzt wird, behandelt unsere Serie zu BACnet/SC, Sicherheit und Migration. Dieser Beitrag setzt dort an, wo die Migration abgeschlossen ist. Welche Stufen die Managed BACnet Administration umfasst, zeigt Teil 4 dieser Serie, und was die KBOB-Empfehlung zur IKT-Sicherheit allgemein bedeutet, vertieft unser Fachbeitrag dazu.
Fazit
BACnet/SC macht die Gebäudeautomation sicherer, bringt aber neue Daueraufgaben in den Betrieb: Zertifikate inventarisieren, Laufzeiten überwachen, Hubs zuordnen und Ersatzgeräte sauber einbinden. Ein abgelaufenes Zertifikat ist ein Ausfallrisiko mit festem Datum, und genau deshalb lässt es sich gut vermeiden. Voraussetzung ist eine klare Rollenverteilung, in der die Sicherheitsverantwortung beim Betreiber bleibt und eine Stelle die Daten aktuell hält und Fristen koordiniert.
Sie haben Fragen dazu?
Sie setzen BACnet/SC bereits ein oder planen die Einführung und fragen sich, wer im Betrieb Zertifikate, Laufzeiten und Hubs im Blick behält? Wir übernehmen diese Koordination als Teil der Managed BACnet Administration und starten mit einem BACnet-Governance-Check. Mehr dazu unter wenget.ch/services/bacnet-administrator/ oder über info@wenget.ch.
Quellenverzeichnis
- KBOB Empfehlung IKT-Sicherheit in der Gebäudeautomation, Version 1.0, Juli 2025 (Management Summary, Kap. 2.2 BACnet und IKT-Sicherheit, Kap. 3.1.1 Inventarisierung)
- KBOB Leitfaden zu KBOB Empfehlung BACnet Anwendung, Version 2.0, Juli 2021 (Kap. 4.1 BACnet Administrator, Kap. 5 Verwalten von BACnet Inventar)
- SN EN ISO 16484-5 (SIA 386.155): Datenkommunikationsprotokoll BACnet, einschliesslich BACnet/SC als Teil des BACnet-Standards
- Eigene Projekterfahrung der WENGET GmbH aus BACnet-Analysen und GA-Planung
Feedback, Kritik, Lob oder Rückfragen?
Das können Sie auch über LinkedIn tun. Schreiben Sie uns auf unserer LinkedIn-Seite.
Passende Leistung
Managed BACnet Administration
Weitere Artikel zu Managed BACnet Administration
Saubere BACnet-Daten als Grundlage der energetischen Betriebsoptimierung
Ohne saubere BACnet-Daten keine wirksame Betriebsoptimierung: Wie ein gepflegtes Inventar die eBO vereinfacht und in vier Schritten entsteht.
Managed BACnet Administration in drei Stufen: Governance-Basis, Portfolioadministration und Plus
Governance-Basis, Projekt- und Portfolioadministration oder Plus: Welcher Umfang der Managed BACnet Administration zu Ihrem Portfolio passt.
Mandat statt Vollzeitstelle: Wie sich der Aufwand der BACnet-Administration verteilt
Eigene Stelle, Unternehmer oder externes Mandat? Warum Betreiber die BACnet-Administration unabhängig und ohne Vollzeitstelle sicherstellen können.
Sie haben eine konkrete Frage zu Ihrem Projekt?
Wir schätzen Ihre Situation gerne in einem unverbindlichen Erstgespräch ein.
Kontakt aufnehmen