BACnet/SC in der Schweiz: Recht, Normen und OT-Sicherheit
Welche regulatorischen und normativen Vorgaben gelten für sichere Gebäudekommunikation in der Schweiz und im EU-Umfeld?
BACnet/SC ist eine technische Antwort auf eine Frage, die längst nicht mehr nur technisch ist. Wer heute eine Gebäudeautomation absichert, bewegt sich in einem Feld aus Standards, Empfehlungen und teils verbindlichen Vorgaben, vom schweizerischen IKT-Minimalstandard über die OT-Sicherheitsnorm IEC 62443 bis zur EU-Richtlinie NIS2. Dieser abschliessende Teil ordnet BACnet/SC in diesen regulatorischen Rahmen ein: Welche Vorgaben gelten in der Schweiz, welche Standards helfen bei der Umsetzung, und wie zahlt eine gesicherte Gebäudeautomation konkret auf diese Anforderungen ein?
Warum Regulatorik die Gebäudeautomation erreicht
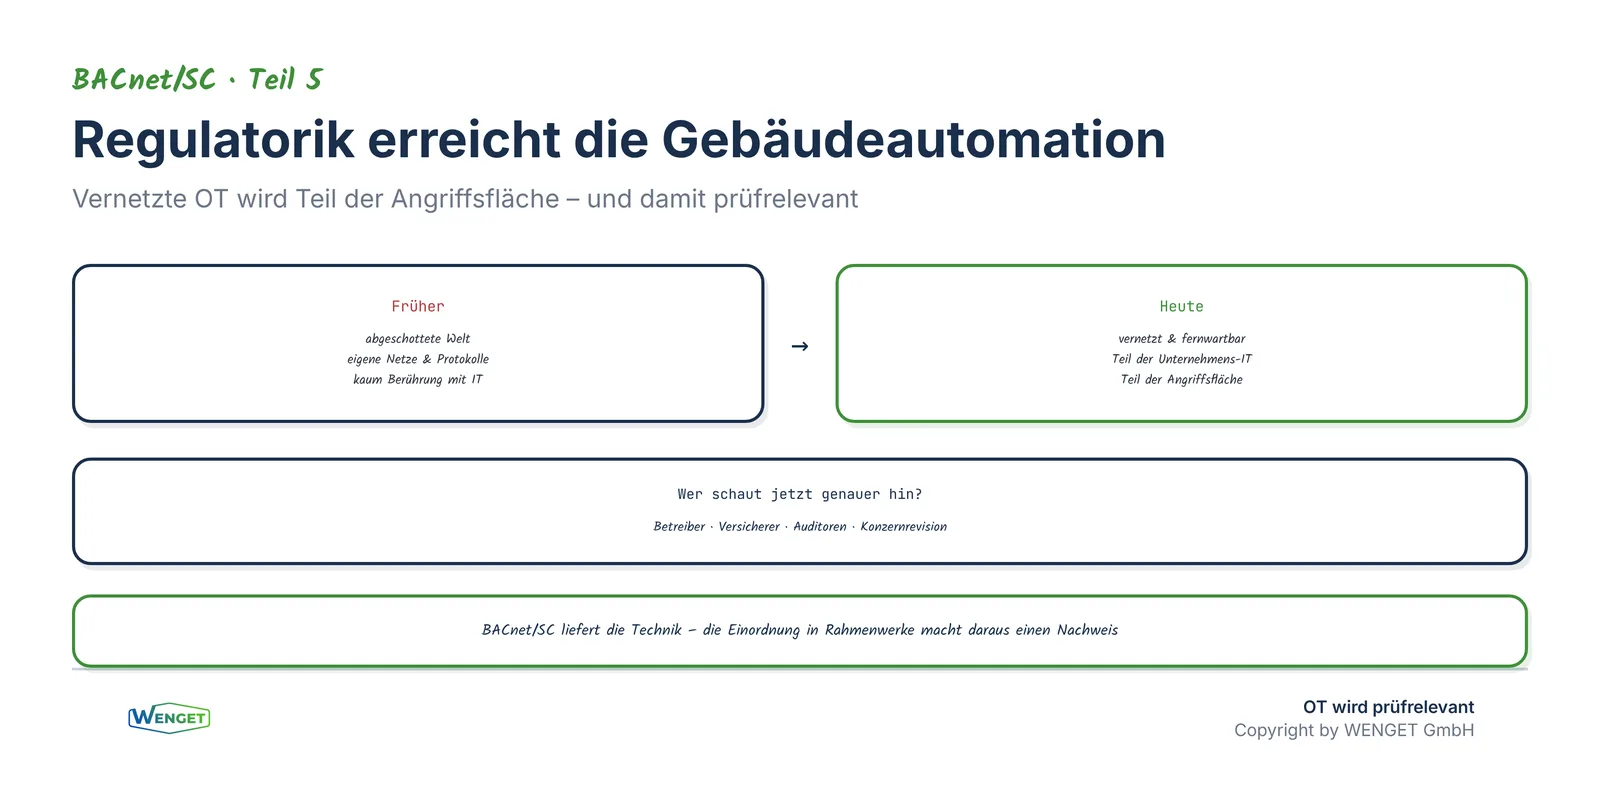
Gebäudeautomation galt lange als abgeschottete Welt: eigene Netze, eigene Protokolle, kaum Berührung mit der klassischen IT. Diese Zeiten sind vorbei. Moderne Anlagen sind vernetzt, fernwartbar und zunehmend mit übergeordneten IT-Systemen verbunden. Damit werden sie zum Teil der Angriffsfläche eines Unternehmens, und geraten in den Blick derselben Sicherheitsanforderungen, die für die IT längst gelten.
Gerade in kritischen Liegenschaften, Spitäler, Rechenzentren, Verwaltungsgebäude, Industrieanlagen, ist die Gebäudetechnik betriebsrelevant. Fällt die Lüftung, die Kälteversorgung oder die Zutrittssteuerung aus, steht schnell der ganze Betrieb still. Genau deshalb rücken Betreiber, Versicherer und Auditoren die Sicherheit der Gebäudeautomation heute stärker in den Fokus. BACnet/SC liefert dafür die technische Grundlage, doch die Einordnung in anerkannte Rahmenwerke macht daraus einen nachvollziehbaren, prüfbaren Sicherheitsnachweis.
Der IKT-Minimalstandard des Bundes
In der Schweiz ist der IKT-Minimalstandard der zentrale Referenzpunkt für Cyber-Resilienz. Ursprünglich 2018 vom Bundesamt für wirtschaftliche Landesversorgung veröffentlicht, liegt seine Betreuung seit 2024 beim Bundesamt für Cybersicherheit. Der Standard ist eine Empfehlung, für Betreiber kritischer Infrastrukturen dringend nahegelegt, für alle anderen ein bewährter Leitfaden. Er ist bewusst schlank gehalten, damit auch kleinere Organisationen einen Einstieg finden.
Inhaltlich lehnt sich der IKT-Minimalstandard an das international etablierte NIST Cybersecurity Framework an und gliedert alle Aufgaben in fünf Kernfunktionen: Identifizieren, Schützen, Erkennen, Reagieren und Wiederherstellen. Diese fünf Funktionen bilden einen Kreislauf, der von der Bestandsaufnahme über den aktiven Schutz bis zur Wiederherstellung nach einem Vorfall reicht. Für die Gebäudeautomation lassen sich diese Funktionen unmittelbar übersetzen.
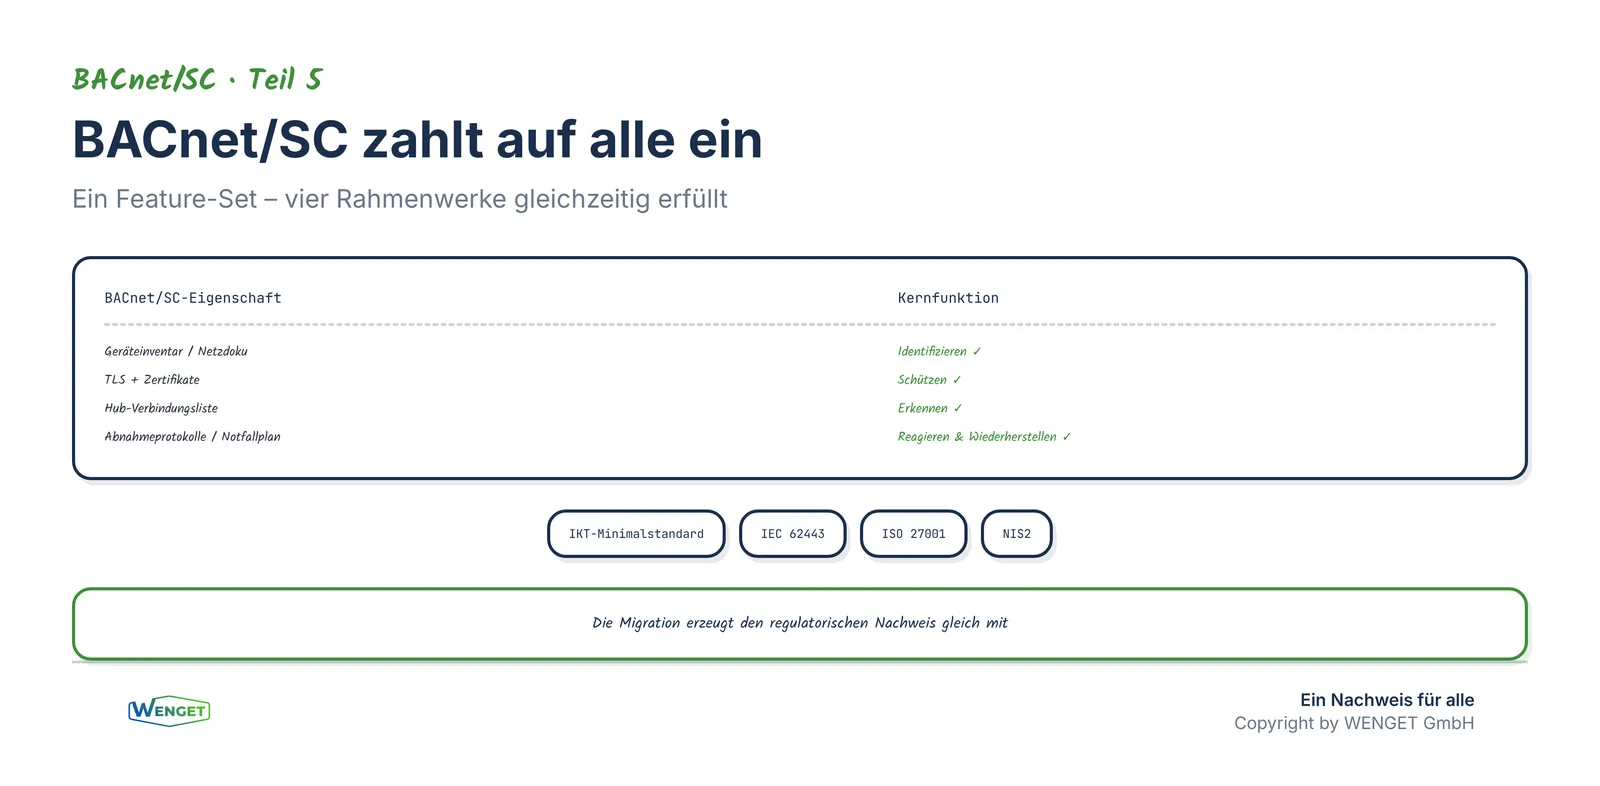
Unter «Identifizieren» fällt die vollständige Erfassung aller Automationsgeräte, Netze und Datenpunkte, exakt jene Bestandsanalyse, die schon der Ausgangspunkt jeder BACnet/SC-Migration ist. «Schützen» umfasst die Verschlüsselung und Authentisierung der Kommunikation, wie sie BACnet/SC über TLS und zertifikatsbasierte Anmeldung bereitstellt. «Erkennen» meint die Überwachung des Netzes auf Auffälligkeiten, «Reagieren» die vorbereitete Handlungsfähigkeit im Störfall und «Wiederherstellen» die Fähigkeit, nach einem Ausfall zügig in einen sicheren Zustand zurückzukehren. So gesehen ist eine sauber migrierte und dokumentierte BACnet/SC-Anlage bereits ein grosser Schritt zur Erfüllung des IKT-Minimalstandards.
Der IKT-Minimalstandard bringt zudem ein praktisches Hilfsmittel mit: ein Bewertungswerkzeug, mit dem eine Organisation ihren aktuellen Reifegrad je Kernfunktion einschätzen und im Zeitverlauf verfolgen kann. Für die Gebäudeautomation eignet sich dieses Werkzeug hervorragend als gemeinsame Sprache zwischen Technik und Geschäftsleitung, es übersetzt technische Massnahmen in einen nachvollziehbaren Reifegrad. Wer eine BACnet/SC-Migration plant, kann die Bewertung vor und nach dem Projekt durchführen und den Sicherheitsgewinn so schwarz auf weiss belegen. Genau dieser messbare Fortschritt ist es, der Investitionen in die Gebäudesicherheit gegenüber Entscheidern rechtfertigt.
IEC 62443: die Sicherheitsnorm für die Betriebstechnik
Während der IKT-Minimalstandard den organisatorischen Rahmen setzt, liefert die Normenreihe IEC 62443 das technische Fundament für die Sicherheit von Betriebstechnik, der sogenannten Operational Technology oder OT. Gebäudeautomation gehört genau in diese Kategorie: Sie steuert physische Prozesse und stellt andere Anforderungen als klassische Büro-IT. IEC 62443 ist international anerkannt und wird zunehmend zur Referenz, wenn es um die Absicherung industrieller und gebäudetechnischer Anlagen geht.
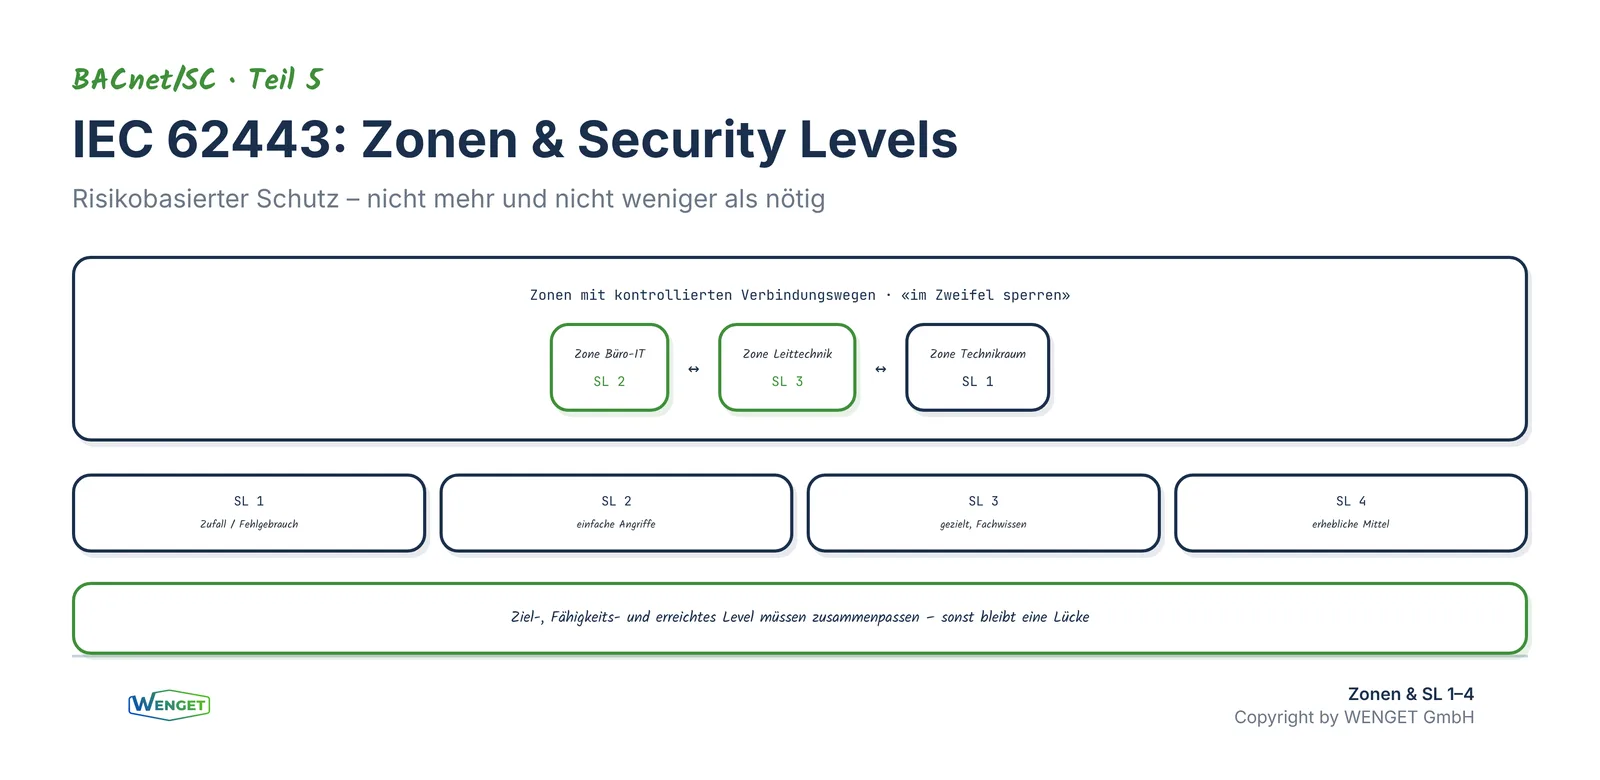
Zwei Konzepte aus IEC 62443 sind für die Gebäudeautomation besonders wertvoll. Das erste sind Zonen und Verbindungswege: Anlagen werden in Bereiche mit gleichen Schutzanforderungen unterteilt, und der Verkehr zwischen diesen Zonen läuft ausschliesslich über kontrollierte, definierte Übergänge. Das Prinzip lautet «im Zweifel sperren», erlaubt ist nur, was ausdrücklich vorgesehen ist. BACnet/SC unterstützt dieses Denken hervorragend, weil die Hub-Struktur klare Kommunikationspfade schafft und die früheren, schwer kontrollierbaren Broadcasts entfallen.
Das zweite Konzept sind die Security Levels von SL 1 bis SL 4. Sie beschreiben, gegen wie entschlossene Angreifer eine Zone geschützt sein muss, von zufälligem Fehlgebrauch bis zum gezielten Angriff mit erheblichen Mitteln. Für jede Zone wird ein Ziel-Level festgelegt und anschliessend geprüft, ob die eingesetzte Technik dieses Level auch tatsächlich erreicht. Dieser risikobasierte Ansatz verhindert sowohl Unterschutz als auch überzogenen Aufwand: Ein Technikraum mit unkritischer Nebenfunktion braucht nicht denselben Schutz wie die zentrale Leittechnik eines Spitals.
Wichtig ist dabei die Unterscheidung zwischen dem angestrebten, dem technisch möglichen und dem tatsächlich erreichten Schutzniveau. Erst wenn diese drei zusammenpassen, ist eine Zone wirklich abgesichert. Ein Gerät mag von Haus aus starke Sicherheitsfunktionen mitbringen, wenn sie nicht aktiviert oder falsch konfiguriert sind, bleibt das erreichte Niveau darunter. IEC 62443 verteilt die Verantwortung dabei bewusst auf mehrere Schultern: Der Hersteller muss sichere Produkte liefern, der Integrator sie sicher zusammenbauen, und der Betreiber muss den sicheren Zustand über die Jahre erhalten. Diese geteilte Verantwortung passt genau zur Realität eines Gebäudeautomationsprojekts, an dem meist mehrere Firmen beteiligt sind.
ISO/IEC 27001: das Managementsystem darüber
Technik allein macht keine Anlage dauerhaft sicher. Sicherheit ist ein fortlaufender Prozess, und genau dafür steht ISO/IEC 27001: die international führende Norm für Informationssicherheits-Managementsysteme. Sie beschreibt nicht einzelne technische Massnahmen, sondern wie eine Organisation Sicherheit plant, umsetzt, überprüft und kontinuierlich verbessert. Der IKT-Minimalstandard ist bewusst mit ISO 27001 kompatibel, sodass beide Rahmenwerke gut zusammenspielen.
Für die Gebäudeautomation bedeutet ein solches Managementsystem vor allem eines: klare Verantwortlichkeiten und dokumentierte Abläufe. Wer erneuert die TLS-Zertifikate rechtzeitig? Wer betreut die Hubs? Wer wird im Störfall alarmiert, und wie wird ein Vorfall dokumentiert? Diese Fragen entscheiden im Alltag darüber, ob eine technisch sichere Anlage auch sicher bleibt. Ein Zertifikat, das unbemerkt abläuft, hebelt die beste Verschlüsselung aus, nicht wegen eines technischen Mangels, sondern wegen eines fehlenden Prozesses.
Ein Managementsystem muss dabei nicht schwergewichtig sein. Für die meisten Betreiber genügt es, die zentralen Abläufe rund um die Gebäudeautomation schriftlich festzuhalten und regelmässig zu überprüfen: ein aktuelles Geräteinventar, ein Kalender für Zertifikatserneuerungen, eine klare Alarmkette und ein einfacher Wiederanlaufplan. Entscheidend ist nicht der Umfang der Dokumentation, sondern dass sie gelebt und bei jeder Änderung nachgeführt wird. Eine schlanke, aber konsequent gepflegte Dokumentation schlägt jedes umfangreiche Handbuch, das nach der Zertifizierung in der Schublade verschwindet.
NIS2: die EU-Richtlinie und ihre Bedeutung für die Schweiz
Seit Oktober 2024 ist die europäische NIS2-Richtlinie in Kraft. Sie verschärft die Cybersicherheitsanforderungen für eine breite Gruppe von Unternehmen in der EU deutlich und nimmt insbesondere Geschäftsleitungen stärker in die Pflicht. Da die Schweiz nicht Mitglied der EU ist, gilt NIS2 hier nicht unmittelbar. Die Schweiz hat mit dem Informationssicherheitsgesetz einen eigenen rechtlichen Rahmen, der seit 2024 in Kraft ist.
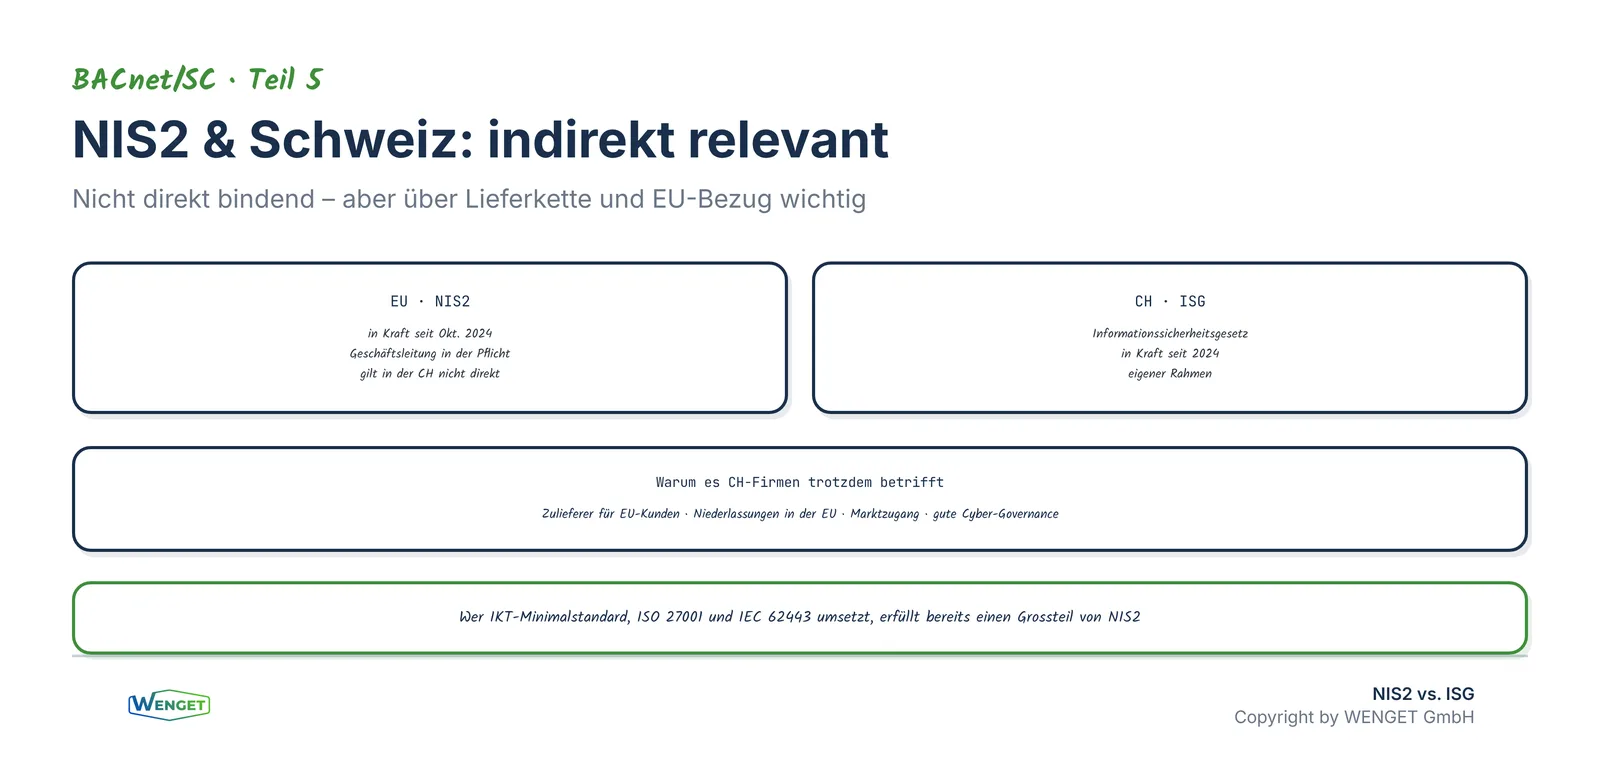
Trotzdem ist NIS2 für viele Schweizer Unternehmen relevant. Wer als Zulieferer oder Partner für EU-Unternehmen tätig ist, wird vertraglich häufig zu NIS2-konformen Sicherheitsstandards verpflichtet. Schweizer Firmen mit Niederlassungen in der EU unterliegen ohnehin den dortigen Gesetzen. Und ganz grundsätzlich wird die Ausrichtung an NIS2 zunehmend als Zeichen guter Cyber-Governance verstanden, das Vertrauen bei Kunden und Partnern schafft. Für Betreiber grösserer Liegenschaften mit internationalem Bezug lohnt es sich deshalb, die eigene Gebäudetechnik früh an diesen Anforderungen zu messen.
Die gute Nachricht: Wer den IKT-Minimalstandard umsetzt, ein Managementsystem nach ISO 27001 pflegt und seine OT nach IEC 62443 absichert, erfüllt bereits einen Grossteil dessen, was auch NIS2 verlangt. Die Rahmenwerke überschneiden sich stark, weil sie demselben Grundgedanken folgen: Risiken erkennen, angemessen schützen, Vorfälle bewältigen und den Nachweis dokumentieren.
Wie BACnet/SC konkret einzahlt
Der Wert von BACnet/SC im regulatorischen Kontext liegt darin, dass es zentrale Sicherheitsanforderungen nicht als Zusatz, sondern von Grund auf erfüllt. Die verschlüsselte, gegenseitig authentisierte Kommunikation deckt die Schutzanforderungen von IKT-Minimalstandard und IEC 62443 direkt ab. Die klare Hub-Struktur unterstützt die geforderte Netzsegmentierung. Und die zertifikatsbasierte Anmeldung schafft eine überprüfbare Grundlage für Zugriffskontrolle und Nachvollziehbarkeit.
Genauso wichtig ist die Dokumentation, die eine saubere BACnet/SC-Migration ohnehin hervorbringt: Geräteinventar, Zertifikats-Lebenszyklusplan, Netzdokumentation und Abnahmeprotokolle. Diese Unterlagen sind exakt jene Nachweise, die Auditoren und Versicherer sehen wollen. Eine gut geführte Migration erzeugt den regulatorischen Nachweis also gleich mit, er muss nicht nachträglich mühsam zusammengetragen werden.
Besonders wertvoll ist dabei die Nachvollziehbarkeit über die Zeit. Weil jede Kommunikation gegenseitig authentisiert ist, lässt sich zweifelsfrei feststellen, welches Gerät mit welchem anderen spricht, eine Grundlage, die frühere BACnet-Netze mit ihren offenen Broadcasts nicht bieten konnten. Kommt es zu einem Vorfall, verkürzt diese Transparenz die Untersuchung erheblich und erfüllt zugleich die von allen Rahmenwerken geforderte Fähigkeit zum «Erkennen» und «Reagieren». Aus Sicht eines Auditors verwandelt sich die Gebäudeautomation damit von einer undurchsichtigen Blackbox in ein prüfbares, dokumentiertes System.
Ein pragmatischer Fahrplan für Betreiber
Die Vielzahl an Standards wirkt auf den ersten Blick erschlagend. In der Praxis lässt sich der Einstieg jedoch auf wenige, klare Schritte herunterbrechen. Am Anfang steht immer eine ehrliche Bestandsaufnahme: Welche Anlagen gibt es, wie kritisch sind sie, und wie sind sie heute geschützt? Aus dieser Übersicht ergeben sich fast von selbst die Zonen und die dazugehörigen Schutzanforderungen. Erst danach folgt die Technik, also die Frage, welche Anlagen auf BACnet/SC migriert werden und in welcher Reihenfolge.
Parallel dazu lohnt es sich, die organisatorische Seite aufzubauen: Zuständigkeiten festlegen, einen einfachen Zertifikats- und Erneuerungsplan führen und einen Ablauf für den Störfall definieren. Diese organisatorischen Schritte kosten wenig, entscheiden aber später darüber, ob die Anlage dauerhaft sicher bleibt. Wer schrittweise vorgeht und mit den kritischsten Anlagen beginnt, verteilt den Aufwand sinnvoll und zeigt gleichzeitig früh nachweisbare Fortschritte, ein Argument, das gegenüber der Geschäftsleitung oft wichtiger ist als jedes technische Detail. Wichtig ist, den Prozess nicht als einmaliges Projekt zu verstehen, sondern als etwas, das mit jährlicher Überprüfung am Leben gehalten wird.
Ein Beispiel aus der Praxis
Ein Betreiber mehrerer Verwaltungsliegenschaften stand vor der Frage, wie er die Sicherheit seiner Gebäudetechnik gegenüber der Konzernrevision belegen sollte. Die Revision forderte einen Nachweis entlang der fünf Kernfunktionen des IKT-Minimalstandards. Statt ein separates Sicherheitsprojekt aufzusetzen, nutzte der Betreiber die laufende BACnet/SC-Migration: Die Bestandsanalyse deckte «Identifizieren» ab, die TLS-gesicherte Kommunikation «Schützen», die neu eingerichtete Netzüberwachung «Erkennen». Für «Reagieren» und «Wiederherstellen» wurden Zuständigkeiten und ein einfacher Notfallplan dokumentiert.
Das Ergebnis: Die Revision erhielt einen geschlossenen, nachvollziehbaren Nachweis, ohne dass zusätzlicher Grossaufwand entstand. Der entscheidende Punkt war, die Migration von Anfang an entlang der Rahmenwerke zu denken, nicht als reines Technikprojekt, sondern als Beitrag zur gesamten Cyber-Resilienz des Unternehmens. Genau diese Perspektive macht aus einer Protokollumstellung ein strategisches Sicherheitsvorhaben.
Der rote Faden zu den Nachbarserien
Regulatorik verlangt Verständnis für das, was geschützt werden soll. Wer Datenpunkte absichern will, muss das Objektmodell kennen, dafür steht unsere Serie «BACnet Objekte verstehen». Und wer eine Anlage prüfbar strukturieren will, findet in der Serie «BACnet Planung: Das Fundament» die Grundlagen. Diese Serie hat den Bogen von den Grundlagen von BACnet/SC über Infrastruktur, Migration und Abnahme bis hierher gespannt, zur Einordnung in den regulatorischen Rahmen. So wird deutlich, dass Sicherheit kein isoliertes Feature ist, sondern das Ergebnis von sauberer Planung, verstandenem Objektmodell, sorgfältiger Umsetzung und dokumentierter Abnahme.
Fazit
BACnet/SC ist weit mehr als ein technisches Upgrade, es ist der Baustein, der die Gebäudeautomation an die Sicherheitsanforderungen der Gegenwart anschliesst. Der IKT-Minimalstandard gibt den schweizerischen Rahmen vor, IEC 62443 liefert die technische OT-Norm, ISO 27001 das Managementsystem und NIS2 den internationalen Massstab. Alle vier verfolgen dasselbe Ziel, und eine sauber migrierte, dokumentierte BACnet/SC-Anlage zahlt auf jedes von ihnen ein. Wer seine Gebäudetechnik heute absichert, erfüllt damit nicht nur eine technische Notwendigkeit, sondern schafft einen belastbaren Nachweis für Revision, Versicherung und Geschäftsleitung. Sicherheit wird so vom Kostenfaktor zum Qualitätsmerkmal, und die Gebäudeautomation vom potenziellen Risiko zum belegbaren Beitrag zur Widerstandsfähigkeit des gesamten Unternehmens.
Sie haben Fragen dazu?
Sie möchten Ihre Gebäudeautomation an IKT-Minimalstandard, IEC 62443 oder NIS2 ausrichten und suchen einen Partner, der Technik und Regulatorik zusammendenkt? Wir begleiten Sie von der Bestandsanalyse über die Migration bis zum prüffähigen Sicherheitsnachweis.
WENGET GmbH info@wenget.ch +41 44 552 34 88
Quellenverzeichnis
- Bundesamt für Cybersicherheit BACS: IKT-Minimalstandard
- IEC 62443: Security for Industrial Automation and Control Systems
- ISO/IEC 27001: Informationssicherheits-Managementsysteme
- EU-Richtlinie 2022/2555 (NIS2)
- Informationssicherheitsgesetz (ISG), Schweizerische Eidgenossenschaft
- ASHRAE 135: BACnet, Addendum bj (BACnet/SC)
Feedback, Kritik, Lob oder Rückfragen?
Das können Sie auch über LinkedIn tun. Schreiben Sie uns auf unserer LinkedIn-Seite.
Passende Leistung
BACnet & BACnet/SC – Beratung & Analyse
Weitere Artikel zu BACnet & BACnet/SC
KBOB IKT-Sicherheit in der Gebäudeautomation: Was die neue Empfehlung 2025 für Betreiber bedeutet
KBOB IKT-Sicherheit GA 2025: Was Planer und Betreiber jetzt umsetzen müssen, Netzwerktrennung, Risikoanalyse, Massnahmen.
Vom Lastenheft zur Abnahme: Der BACnet-Planungsprozess in der Praxis
Bedarfsanalyse, Konzept, Ausschreibung, Koordination und Abnahme, der BACnet-Planungsprozess in fünf Phasen erklärt.
Warum Herstellerproprietary-Systeme ein Risiko für Ihre Liegenschaft sind
Warum proprietäre Gebäudeautomation teuer wird und wie BACnet als offenes Protokoll Abhängigkeit, Kosten und Obsoleszenz bricht.
Sie haben eine konkrete Frage zu Ihrem Projekt?
Wir schätzen Ihre Situation gerne in einem unverbindlichen Erstgespräch ein.
Kontakt aufnehmen