Fernzugänge im Griff: Wer kommt von aussen auf unsere Anlagen?
Welche Fernzugänge bestehen auf unsere Gebäudetechnik, und wie regeln wir sie sicher und nachvollziehbar?
Wer die erste Folge dieser Serie gelesen hat, kennt die Ausgangslage: Ohne vollständiges Inventar weiss niemand, was im Netz der Gebäudetechnik steckt. Der zweite Schritt ist eng damit verbunden, aber er betrifft nicht das, was im Netz steht, sondern die Türen, die von aussen hineinführen. Fernzugänge auf Gebäudetechniksysteme sind in der Praxis eines der häufigsten Einfallstore für Angriffe. Nicht weil sie grundsätzlich falsch sind, sondern weil sie oft ohne klaren Prozess entstanden, nie vollständig dokumentiert wurden und im Betrieb niemand mehr den Überblick hat.
Dieser zweite Teil zeigt, welche Arten von Fernzugängen in Liegenschaften typischerweise vorkommen, wie man sie systematisch erfasst und bewertet, und welche Grundsätze für einen sicheren, nachvollziehbaren Zugang gelten. Wir beschreiben ausserdem, was in Verträgen mit Lieferanten und Unternehmern geregelt sein sollte, und wo die Verantwortung liegt. Die Abgrenzung zu Rechenzentren und deren spezifischer Infrastruktur bleibt bewusst aussen vor; hier geht es um allgemeine Liegenschaften wie Bürogebäude, Schulen, Spitäler und Industriebauten.
Warum Fernzugänge so oft zum Problem werden
Fernwartung ist in der Gebäudetechnik heute Standard. Automationsstationen, Managementsysteme, Kältemaschinen, Aufzugssteuerungen und viele weitere Systeme werden von Herstellern und Unternehmern aus der Ferne konfiguriert, überwacht und gewartet. Das ist sinnvoll und oft auch wirtschaftlich notwendig, weil Vor-Ort-Einsätze Zeit und Geld kosten.
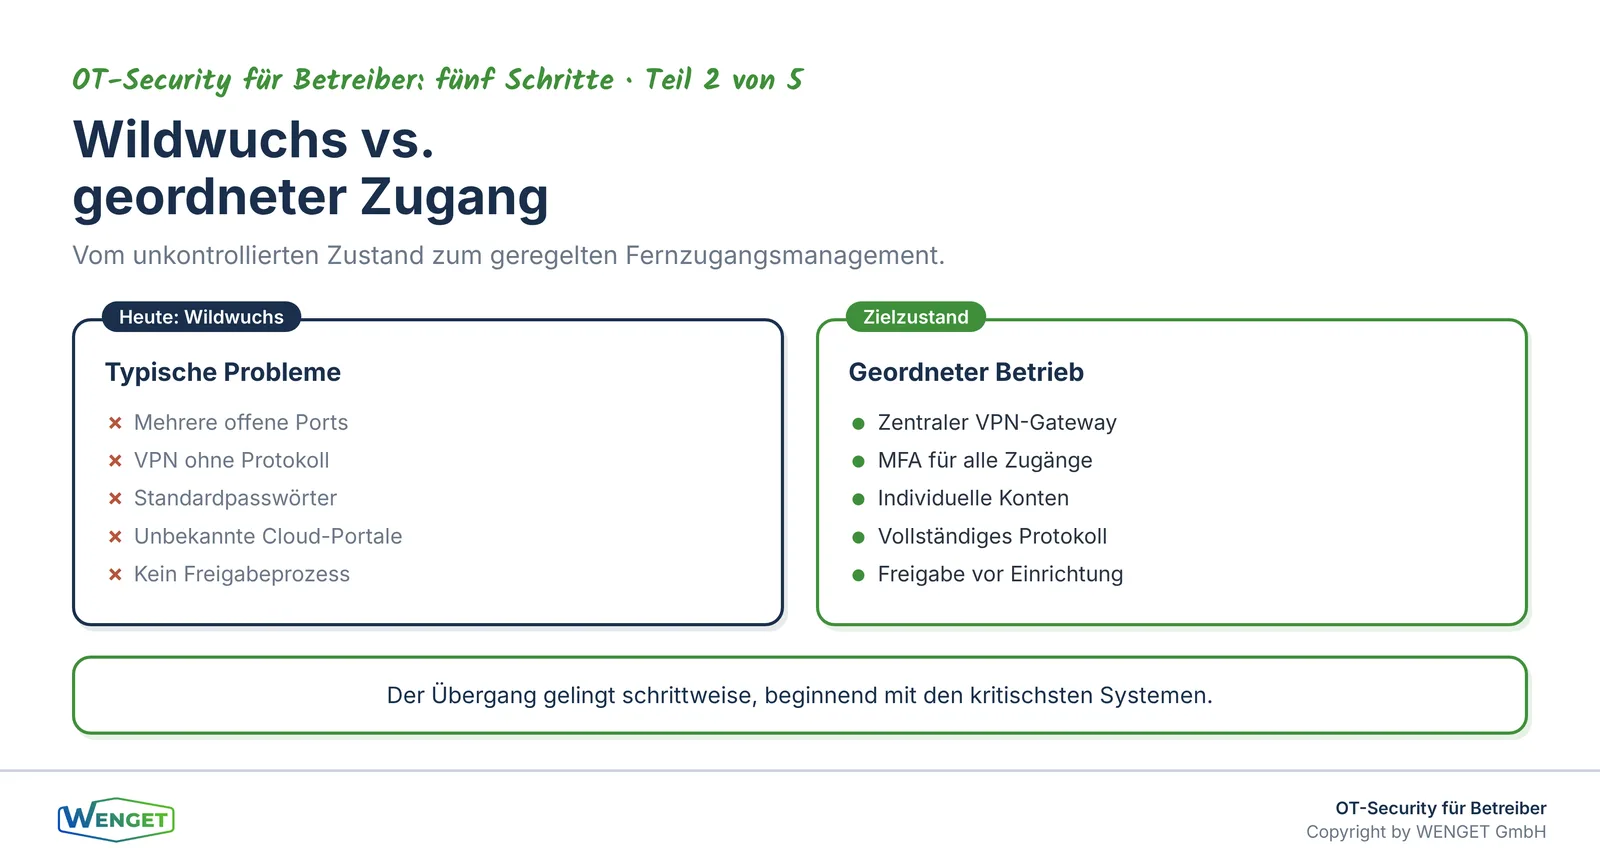
Das Problem entsteht nicht durch die Fernwartung selbst, sondern durch die Art, wie sie eingerichtet wird. In der Praxis sehen wir regelmässig Situationen, in denen ein Unternehmer bei der Inbetriebnahme einen Zugang einrichtet, der danach nie mehr hinterfragt wird. Manchmal ist es ein Router mit aktivierter Portweiterleitung, manchmal ein Cloud-Portal des Herstellers, manchmal ein VPN-Client, der auf einer Automationsstation läuft. Keiner dieser Zugänge ist per se falsch. Aber wenn niemand weiss, dass er existiert, wenn er nicht dokumentiert ist, wenn kein Passwort je geändert wurde und wenn der Unternehmer, der ihn eingerichtet hat, längst nicht mehr zuständig ist, dann ist er ein offenes Fenster in die Anlage.
Die KBOB-Empfehlung «IKT-Sicherheit in der Gebäudeautomation» (2025) benennt diesen Wildwuchs als eines der zentralen Risiken in bestehenden Anlagen. Die IEC 62443-2-4 beschreibt auf der Seite der Dienstleister, welche Anforderungen an Fernzugänge zu stellen sind. Beide Quellen kommen zum gleichen Schluss: Ein geregelter, dokumentierter und kontrollierbarer Fernzugang ist kein Luxus, sondern eine Grundanforderung an den sicheren Betrieb.
Was alles als Fernzugang zählt
Bevor man Fernzugänge regeln kann, muss man wissen, was überhaupt als Fernzugang gilt. In der Praxis ist das breiter, als viele Betreiber zunächst annehmen.
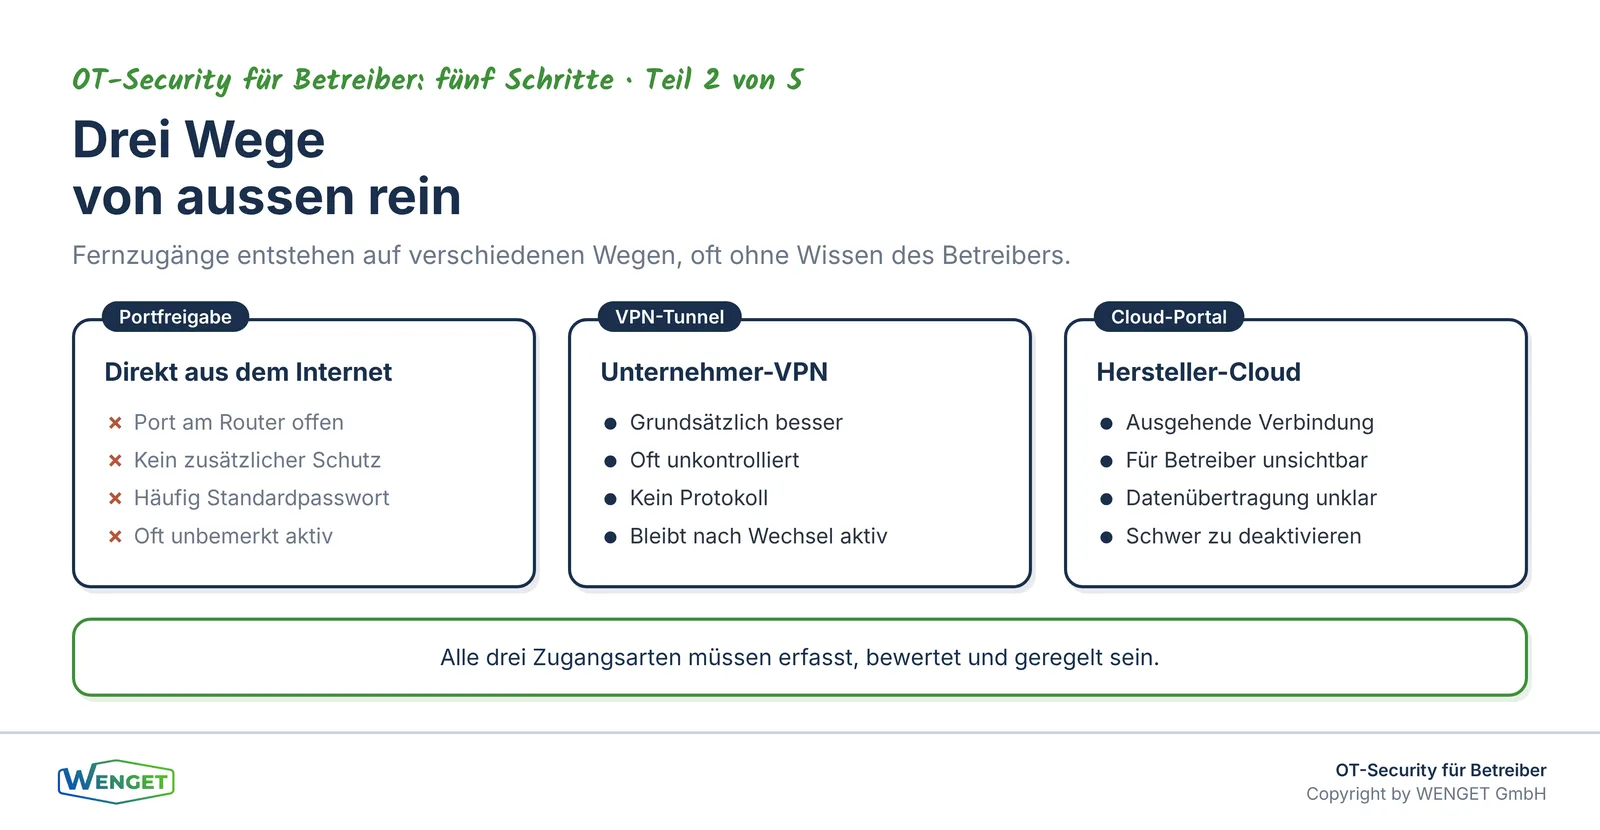
Direkte Portfreigaben am Router
Der einfachste und riskanteste Weg: Ein Port am Gebäuderouter wird auf eine Automationsstation oder ein Managementsystem weitergeleitet, sodass das Gerät direkt aus dem Internet erreichbar ist. Diese Konfiguration ist in älteren Anlagen weit verbreitet, weil sie schnell einzurichten ist. Sie bietet aber keinerlei Schutz ausser dem Passwort des Zielsystems, und dieses ist oft ein Standardpasswort. Solche Zugänge sind aus Sicherheitssicht nicht akzeptabel und müssen abgelöst werden.
VPN-Zugänge der Unternehmer
Viele Unternehmer richten einen VPN-Tunnel ein, der ihnen Zugang zum Netz der Gebäudetechnik gibt. Das ist grundsätzlich besser als eine direkte Portfreigabe, aber nur dann sicher, wenn der Tunnel auf einem zentralen, vom Betreiber kontrollierten Gateway endet, wenn der Zugang auf die notwendigen Systeme beschränkt ist, wenn er protokolliert wird und wenn er deaktiviert werden kann, sobald der Unternehmer nicht mehr zuständig ist. In der Praxis fehlen diese Bedingungen oft. Der VPN-Schlüssel liegt beim Unternehmer, der Betreiber hat keinen Einblick in die Verbindungen, und nach einem Unternehmerwechsel bleibt der Zugang aktiv.
Cloud-Portale der Hersteller
Viele Hersteller von Kältemaschinen, Aufzügen, Lüftungsgeräten und anderen Systemen bieten eigene Cloud-Portale an, über die sie ihre Geräte fernwarten. Das Gerät baut selbst eine ausgehende Verbindung zum Portal auf, der Betreiber sieht davon oft nichts. Diese Verbindungen sind schwer zu kontrollieren, weil sie nicht durch eine eingehende Portfreigabe sichtbar sind. Trotzdem sind sie Fernzugänge, und der Betreiber sollte wissen, welche Systeme solche Verbindungen aufbauen, wohin sie gehen und welche Daten dabei übertragen werden.
Fernwartungssoftware auf Workstations
Auf Bedienrechnern der Managementebene ist manchmal Fernwartungssoftware installiert, die dem Hersteller oder dem Integrator direkten Zugriff auf den Rechner gibt. Auch das ist ein Fernzugang, der dokumentiert und geregelt sein muss.
Die Bestandsaufnahme: Welche Zugänge bestehen heute?
Wer Fernzugänge regeln will, beginnt mit der Bestandsaufnahme. Das ist unbequem, weil die Antwort fast immer lautet: mehr als gedacht. Aber ohne diesen Schritt ist jede Massnahme wirkungslos.
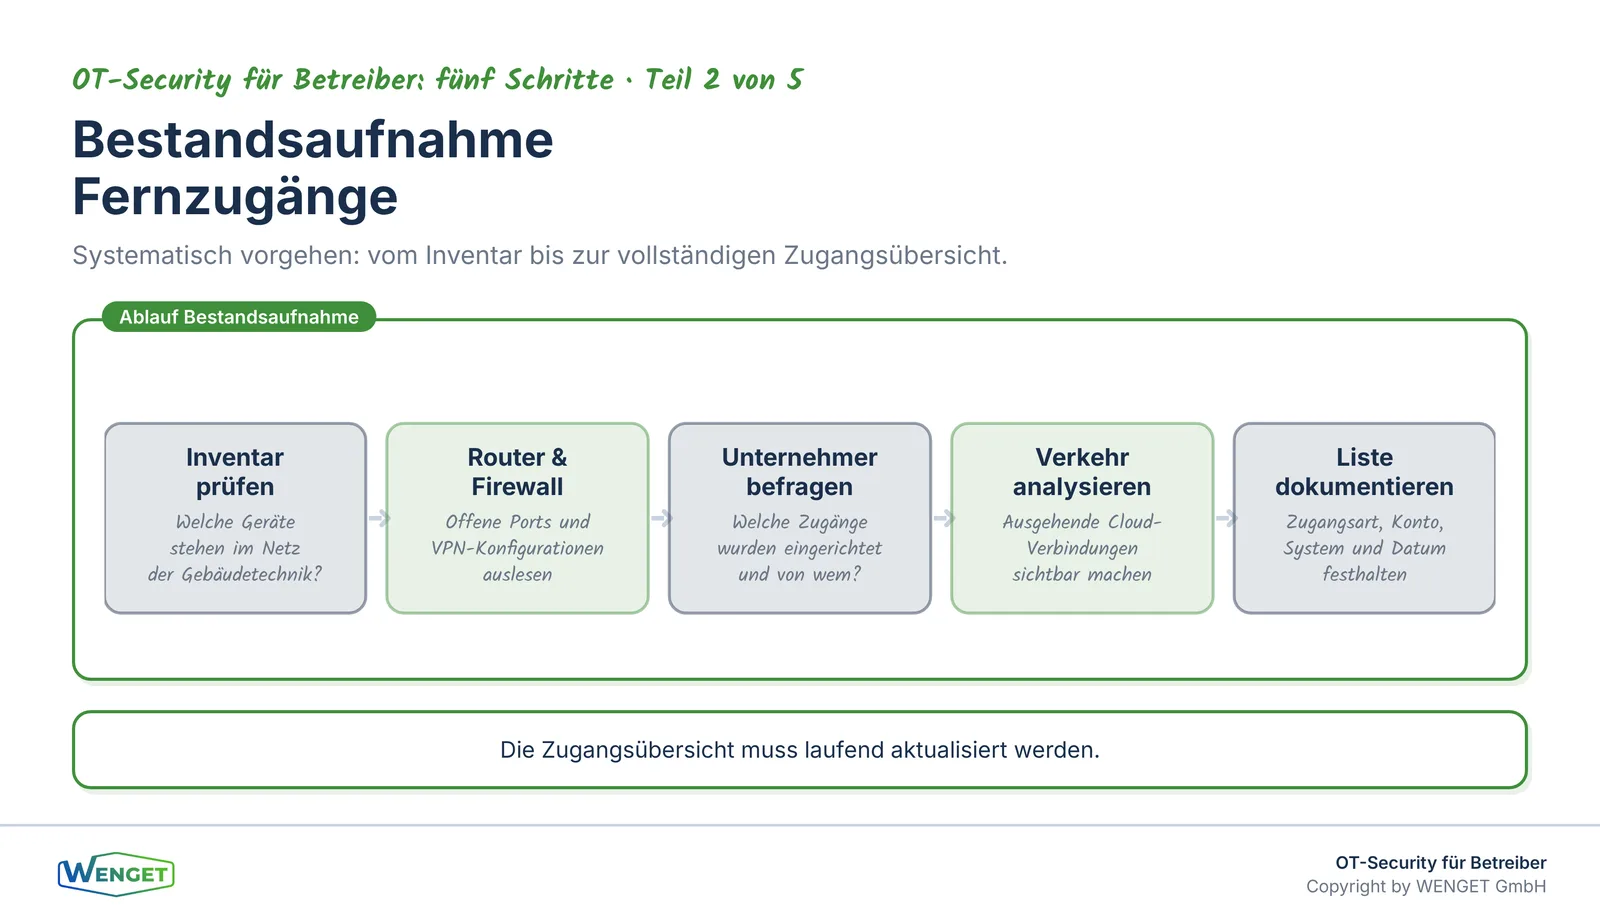
Die Bestandsaufnahme der Fernzugänge baut auf dem Inventar auf, das wir in Teil 1 dieser Serie beschrieben haben. Wer weiss, welche Geräte im Netz stehen, kann gezielter fragen, welche davon von aussen erreichbar sind. Konkret geht es um folgende Fragen: Welche Ports sind am Perimeter-Router offen und wohin leiten sie weiter? Welche VPN-Verbindungen sind konfiguriert, wer hat die Zugangsdaten, und wann wurden sie zuletzt geprüft? Welche Geräte bauen ausgehende Verbindungen zu externen Diensten auf? Welche Fernwartungssoftware ist auf Bedienrechnern installiert?
Diese Informationen kommen aus verschiedenen Quellen: aus der Konfiguration der Router und Firewalls, aus Gesprächen mit den Unternehmern, aus Verträgen und Wartungsvereinbarungen, und aus einer Analyse des Netzwerkverkehrs. In vielen Liegenschaften ist die IT für den Perimeter-Router zuständig, während die Gebäudetechnik ein eigenes Netz betreibt. Dann braucht es die Zusammenarbeit beider Seiten, um ein vollständiges Bild zu erhalten.
Das Ergebnis der Bestandsaufnahme ist eine Liste aller bekannten Fernzugänge mit Angaben zu: Zugangsart, zuständigem Unternehmer oder Hersteller, betroffenen Systemen, Zugangsdaten und deren Verwaltung, sowie dem Datum der letzten Überprüfung. Diese Liste ist kein einmaliges Dokument, sondern muss laufend aktualisiert werden.
Grundsätze für sichere Fernzugänge
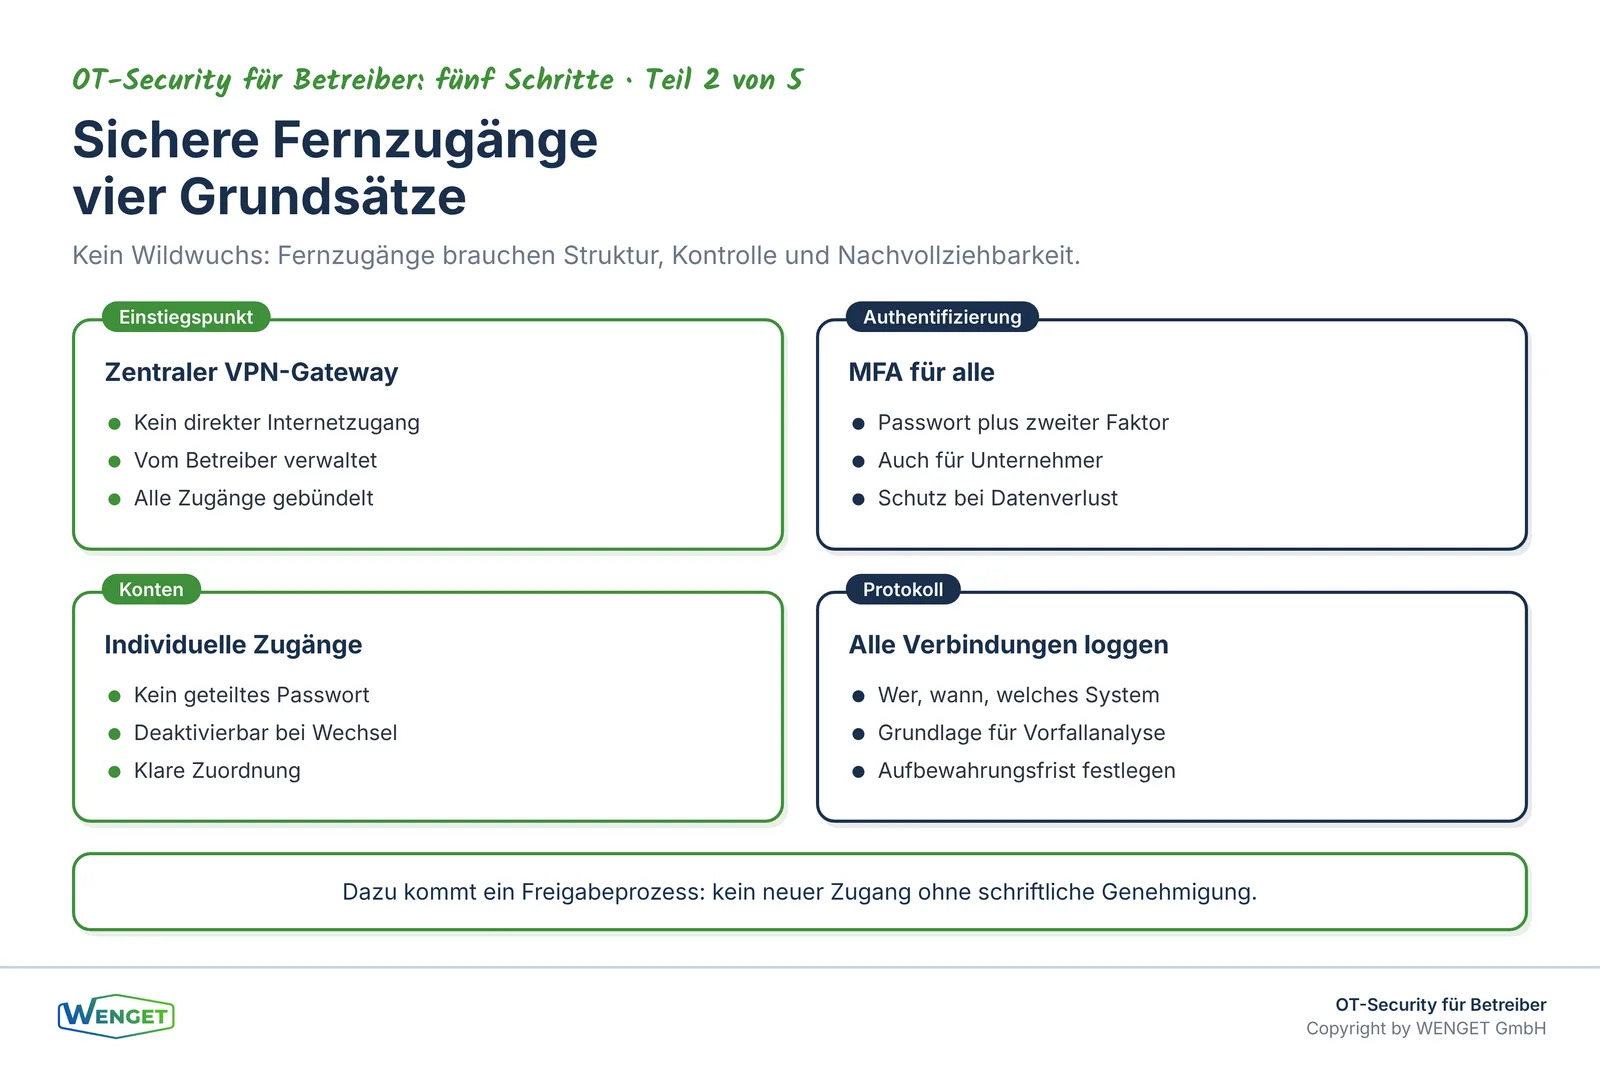
Aus der Bestandsaufnahme ergibt sich fast immer Handlungsbedarf. Die KBOB-Empfehlung und die IEC 62443-2-4 geben dafür klare Grundsätze vor, die wir in der Praxis anwenden.
Kein direkter Zugang aus dem Internet
Direkte Portfreigaben auf Gebäudetechniksysteme sind abzulösen. Der Zugang von aussen soll immer über einen kontrollierten Punkt laufen, der vom Betreiber verwaltet wird. In der Praxis ist das ein VPN-Gateway oder ein Jump-Host, der als einziger Einstiegspunkt dient. Alle anderen Verbindungen von aussen werden geblockt.
Zentrale Zugangskontrolle mit MFA
Der Fernzugang läuft über einen zentralen Punkt, der vom Betreiber kontrolliert wird. Dieser Punkt erfordert eine Mehrfaktor-Authentifizierung (MFA). Das bedeutet: Wer sich einloggt, braucht nicht nur ein Passwort, sondern einen zweiten Faktor, zum Beispiel einen Einmalcode auf dem Mobiltelefon. Das reduziert das Risiko erheblich, wenn Zugangsdaten in falsche Hände geraten.
Individuelle Konten, keine gemeinsamen Zugänge
Jeder Unternehmer und jede Person, die Fernzugang benötigt, erhält ein eigenes Konto. Gemeinsame Zugänge wie «wartung» oder «service» mit einem geteilten Passwort sind nicht akzeptabel, weil sie keine Nachvollziehbarkeit erlauben. Wenn ein Konto kompromittiert wird oder ein Unternehmer wechselt, muss das Konto deaktiviert werden können, ohne andere zu beeinflussen.
Zeitlich begrenzte Zugänge
Fernzugänge für Wartungsarbeiten sollten zeitlich begrenzt sein. Das bedeutet: Der Zugang wird für einen bestimmten Zeitraum aktiviert, danach automatisch deaktiviert. Das verhindert, dass Zugänge dauerhaft offen bleiben, auch wenn die Wartungsarbeit längst abgeschlossen ist. Technisch ist das mit den meisten VPN-Gateways und Jump-Host-Lösungen umsetzbar.
Protokollierung aller Verbindungen
Jede Fernverbindung wird protokolliert: wer hat sich wann eingeloggt, auf welche Systeme zugegriffen, und wie lange war die Verbindung aktiv. Diese Protokolle sind die Grundlage für die Nachvollziehbarkeit. Im Fall eines Vorfalls kann man damit rekonstruieren, was passiert ist. Ohne Protokoll ist das nicht möglich.
Freigabeprozess für neue Zugänge
Kein neuer Fernzugang wird ohne Freigabe eingerichtet. Das klingt selbstverständlich, ist es in der Praxis aber selten. Ein einfacher Freigabeprozess reicht: Der Unternehmer beantragt den Zugang, beschreibt den Zweck und den Zeitraum, und der Betreiber genehmigt und richtet ihn ein. So entsteht kein Wildwuchs mehr.
Vertragsklauseln: Was mit Unternehmern geregelt sein muss
Technische Massnahmen allein reichen nicht. Fernzugänge entstehen oft, weil Unternehmer sie im Rahmen ihrer Wartungsverträge einrichten, ohne dass der Betreiber davon weiss oder zugestimmt hat. Das lässt sich nur durch klare vertragliche Regelungen verhindern.
In Wartungs- und Serviceverträgen sollte festgehalten sein, dass Fernzugänge nur mit schriftlicher Genehmigung des Betreibers eingerichtet werden dürfen. Der Unternehmer ist verpflichtet, alle bestehenden Zugänge zu melden und auf Anfrage zu deaktivieren. Bei Vertragsende werden alle Zugänge des Unternehmers deaktiviert und die Zugangsdaten geändert. Der Unternehmer darf Zugangsdaten nicht an Dritte weitergeben.
Diese Klauseln sind keine Schikane gegenüber den Unternehmern. Sie schützen beide Seiten: den Betreiber vor unkontrollierten Zugängen, und den Unternehmer vor Haftungsrisiken, wenn ein Zugang, den er eingerichtet hat, für einen Angriff genutzt wird.
Die IEC 62443-2-4 beschreibt in diesem Zusammenhang die Anforderungen an Dienstleister, die in OT-Umgebungen tätig sind. Sie verlangt unter anderem, dass Dienstleister dokumentieren können, welche Zugänge sie nutzen, und dass sie die Zugänge nach Abschluss der Arbeiten schliessen. Wer diese Anforderungen in Verträge übersetzt, schafft eine klare Grundlage für den Betrieb.
Cloud-Portale der Hersteller: Ein besonderer Fall
Cloud-Portale der Hersteller verdienen besondere Aufmerksamkeit, weil sie oft unsichtbar sind. Das Gerät baut selbst eine Verbindung auf, der Betreiber sieht keinen eingehenden Datenverkehr und hat oft keine Möglichkeit, die Verbindung zu unterbrechen, ohne das Gerät zu konfigurieren.
Trotzdem sind diese Verbindungen Fernzugänge, und der Betreiber sollte sie kennen und bewusst akzeptieren. Konkret bedeutet das: Bei der Beschaffung neuer Geräte wird gefragt, ob das Gerät eine Verbindung zu einem Cloud-Portal aufbaut, welche Daten dabei übertragen werden, ob die Verbindung deaktiviert werden kann, und welche Sicherheitsmassnahmen der Hersteller für das Portal beschreibt.
Im Betrieb bestehender Anlagen lässt sich das durch eine Analyse des ausgehenden Netzwerkverkehrs klären. Eine Firewall, die ausgehende Verbindungen protokolliert, zeigt, welche Geräte mit welchen externen Adressen kommunizieren. Das ist oft aufschlussreich und manchmal überraschend.
Ob ein Cloud-Portal akzeptiert wird oder nicht, ist eine Entscheidung des Betreibers. Es gibt Situationen, in denen es sinnvoll ist, zum Beispiel wenn der Hersteller damit Ferndiagnosen und Softwareupdates liefert. Aber die Entscheidung soll bewusst getroffen werden, nicht stillschweigend durch die Werkseinstellung des Geräts.
Wer trägt die Verantwortung?
Ein Punkt, der in der Praxis regelmässig zu Missverständnissen führt: Die Verantwortung für die Sicherheit der Fernzugänge liegt beim Betreiber, nicht beim Unternehmer oder beim Hersteller. Der Unternehmer richtet den Zugang ein, aber der Betreiber ist dafür verantwortlich, dass er sicher und kontrolliert ist.
Das gilt auch dann, wenn der Betreiber die technische Umsetzung an einen IT-Dienstleister oder einen Integrator delegiert. Die Verantwortung bleibt beim Betreiber. Die KBOB-Empfehlung ist in diesem Punkt eindeutig: Die Betreiberorganisation trägt die Sicherheitsverantwortung für ihre Anlagen.
Seit dem 1. April 2025 gilt in der Schweiz zudem eine Meldepflicht für Cyberangriffe auf kritische Infrastrukturen gemäss dem Informationssicherheitsgesetz (ISG). Das Bundesamt für Cybersicherheit (BACS, früher NCSC) ist die zuständige Stelle. Wer als Betreiber einer kritischen Infrastruktur gilt, sollte prüfen, ob diese Pflicht auf seine Organisation zutrifft. Unabhängig davon ist eine Meldung an das BACS auch für andere Betreiber möglich und sinnvoll, wenn ein Angriff festgestellt wird.
Diese Verantwortung ist kein Grund zur Überforderung. Sie ist ein Anlass, die Fernzugänge zu ordnen, klare Prozesse einzuführen und die richtigen Fragen an Unternehmer und Hersteller zu stellen. Das ist machbar, auch ohne eigene IT-Sicherheitsabteilung.
Ein realistisches Bild des Aufwands
Wir erleben in der Praxis, dass Betreiber den Aufwand für die Ordnung der Fernzugänge oft überschätzen und gleichzeitig das Risiko unterschätzen. Die Bestandsaufnahme ist der aufwendigste Schritt, weil sie Informationen aus verschiedenen Quellen zusammenführt. Aber sie muss nicht in einer Woche erledigt sein. Ein pragmatischer Ansatz ist, mit den kritischsten Systemen zu beginnen: Managementsysteme, Automationsstationen mit Netzwerkzugang, und Geräte, die direkt aus dem Internet erreichbar sind.
Die technischen Massnahmen, also VPN-Gateway, MFA und Protokollierung, sind in vielen Liegenschaften bereits vorhanden, weil die IT sie für andere Zwecke betreibt. Oft geht es darum, die Gebäudetechnik in diese bestehende Infrastruktur einzubinden, anstatt eine parallele Lösung aufzubauen. Das setzt eine Zusammenarbeit zwischen Gebäudetechnik und IT voraus, die nicht immer selbstverständlich ist, aber lohnenswert ist.
Der Freigabeprozess für neue Zugänge ist organisatorisch, nicht technisch. Er braucht keine Software, sondern eine klare Regelung, wer Zugänge beantragt, wer genehmigt und wer einrichtet. Ein einfaches Formular oder eine E-Mail-Vorlage reicht für den Anfang.
Der rote Faden zu unseren Fachbeiträgen
Die Grundlage für diesen Schritt ist das Inventar der Gebäudetechnik. Ohne zu wissen, welche Geräte im Netz stehen, lässt sich nicht beurteilen, welche von aussen erreichbar sind. Teil 1 dieser Serie, «Was steht eigentlich im Netz? Das Inventar der Gebäudetechnik», beschreibt, wie dieses Inventar aufgebaut wird.
Im nächsten Schritt geht es um Passwörter und Konten. Fernzugänge sind nur so sicher wie die Zugangsdaten, die sie schützen. Teil 3 der Serie, «Passwörter und Konten: Schluss mit admin/admin», zeigt, wie Standardpasswörter abgelöst und Konten sauber verwaltet werden.
Wer sich für die technischen Grundlagen von BACnet/SC interessiert, dem empfehlen wir die Serie «BACnet/SC, Sicherheit & Migration», insbesondere Teil 5, «Standards & Schweizer Regulatorik», der die Verbindung zwischen BACnet/SC und den aktuellen Sicherheitsanforderungen herstellt. Einen Überblick über die KBOB-Empfehlung und ihre Bedeutung für Planer und Betreiber gibt der Artikel «KBOB IKT-Sicherheit in der Gebäudeautomation: Was die neue Empfehlung für Planer und Betreiber bedeutet».
Fazit
Vergessene Fernzugänge sind eines der häufigsten und gleichzeitig am einfachsten zu behebenden Sicherheitsprobleme in der Gebäudetechnik. Der erste Schritt ist die Bestandsaufnahme: Welche Zugänge bestehen, wer hat sie eingerichtet, und wer kontrolliert sie heute? Der zweite Schritt ist die Ordnung: ein zentraler Einstiegspunkt, MFA, individuelle Konten, Protokollierung und ein Freigabeprozess für neue Zugänge. Der dritte Schritt ist die vertragliche Verankerung: Unternehmer und Hersteller müssen wissen, welche Regeln gelten, und diese müssen schriftlich festgehalten sein.
Das alles ist kein einmaliges Projekt, sondern ein laufender Prozess. Fernzugänge entstehen immer wieder neu, weil Anlagen erweitert, Unternehmer gewechselt und neue Geräte in Betrieb genommen werden. Ein geregelter Prozess stellt sicher, dass dieser Wildwuchs nicht wieder entsteht. Die Verantwortung dafür liegt beim Betreiber, aber die Umsetzung ist mit den richtigen Partnern machbar.
Sie haben Fragen dazu?
Sie möchten wissen, welche Fernzugänge auf Ihre Gebäudetechnik bestehen, oder Sie suchen Unterstützung beim Aufbau eines geregelten Zugangsmanagements? Wir helfen Ihnen bei der Bestandsaufnahme, der Bewertung und der Umsetzung. Nehmen Sie Kontakt auf unter wenget.ch oder info@wenget.ch.
Quellenverzeichnis
- KBOB Empfehlung «IKT-Sicherheit in der Gebäudeautomation», Version 1.0, 2025 (Fernzugänge, Rollen und Verantwortung der Betreiberorganisation, Wildwuchs als Risikofaktor)
- IEC 62443-2-4: Security for industrial automation and control systems, Part 2-4: Security program requirements for IACS service providers (Anforderungen an Dienstleister für Fernzugänge in OT-Umgebungen)
- Bundesamt für Cybersicherheit (BACS), ehemals Nationales Zentrum für Cybersicherheit (NCSC): Empfehlungen zu Fernzugängen und Meldepflicht gemäss ISG ab 1. April 2025
- IKT-Minimalstandard des Bundes (BWL): Grundanforderungen an die IKT-Sicherheit für Betreiber kritischer Infrastrukturen
- SN EN ISO 16484-5 (SIA 386.155): Datenkommunikationsprotokoll BACnet, inkl. BACnet/SC mit TLS und Zertifikaten
- Eigene Projekterfahrung der WENGET GmbH aus GA-Analysen, Sicherheitsbewertungen und Betriebsbegleitung in Liegenschaften verschiedener Nutzungsarten
Feedback, Kritik, Lob oder Rückfragen?
Das können Sie auch über LinkedIn tun. Schreiben Sie uns auf unserer LinkedIn-Seite.
Passende Leistung
Managed BACnet Administration
Weitere Artikel zu OT-Security für Betreiber
Passwörter und Konten: Schluss mit admin/admin
Standardpasswörter und Sammelkonten sind in der Gebäudeautomation verbreitet. Wie individuelle Konten, Rollen und ein Passwortsafe sofort wirken.
Updates und Firmware: Wie viel Aktualität braucht die Gebäudetechnik?
Wie bewertet man Updates für Controller und GA-Server? Patchprozess mit Test, Wartungsfenster und Rückfallplan für Betreiber erklärt.
Wenn es doch passiert: Der Notfallplan für die Gebäudetechnik
Was tun, wenn die Gebäudeautomation ausfällt? Handbetrieb, Meldewege, Backups und Wiederanlauf: der Notfallplan für Betreiber.
Sie haben eine konkrete Frage zu Ihrem Projekt?
Wir schätzen Ihre Situation gerne in einem unverbindlichen Erstgespräch ein.
Kontakt aufnehmen