Fernzugänge und Lieferanten: das unterschätzte Einfallstor
Wer hat heute Fernzugriff auf die Leittechnik, und wie regeln wir Lieferantenzugänge sicher und nachvollziehbar?
Wer die ersten sechs Teile dieser Serie gelesen hat, kennt den Weg: vom Leittechnik-Check über Trenddatenanalyse, Kühlungsoptimierung, Redundanzprüfung und Alarmmanagement bis zur Security-Analyse der Leittechnik. Teil 6 hat gezeigt, wie man die OT-Sicherheit im Bestand systematisch bewertet. Dieser letzte Teil greift ein Thema heraus, das in der Praxis besonders häufig übersehen wird: die Fernzugänge. Nicht weil sie unbekannt wären, sondern weil sie sich über Jahre ansammeln, selten bereinigt werden und oft ausserhalb des Blickfelds der IT-Sicherheit liegen.
Vergessene Modems, offene VPN-Konten und Fernwartungsboxen von Lieferanten, die längst nicht mehr aktiv sind: Das sind keine theoretischen Risiken. Es sind die Einfallstore, über die reale Vorfälle beginnen. Dieser Beitrag zeigt, wie man den Überblick zurückgewinnt, wie ein zentraler und protokollierter Fernzugang aufgebaut wird und wie Lieferantenzugänge vertraglich und technisch so geregelt werden, dass sie die Wartung nicht behindern, aber das Risiko beherrschbar machen.
Warum Fernzugänge ein eigenes Thema verdienen
In der OT-Sicherheit von Rechenzentren wird viel über Netzwerksegmentierung, Protokollsicherheit und Patchmanagement gesprochen. Fernzugänge geraten dabei oft in den Hintergrund, obwohl sie eine der direktesten Verbindungen zwischen der Leittechnik und der Aussenwelt darstellen.
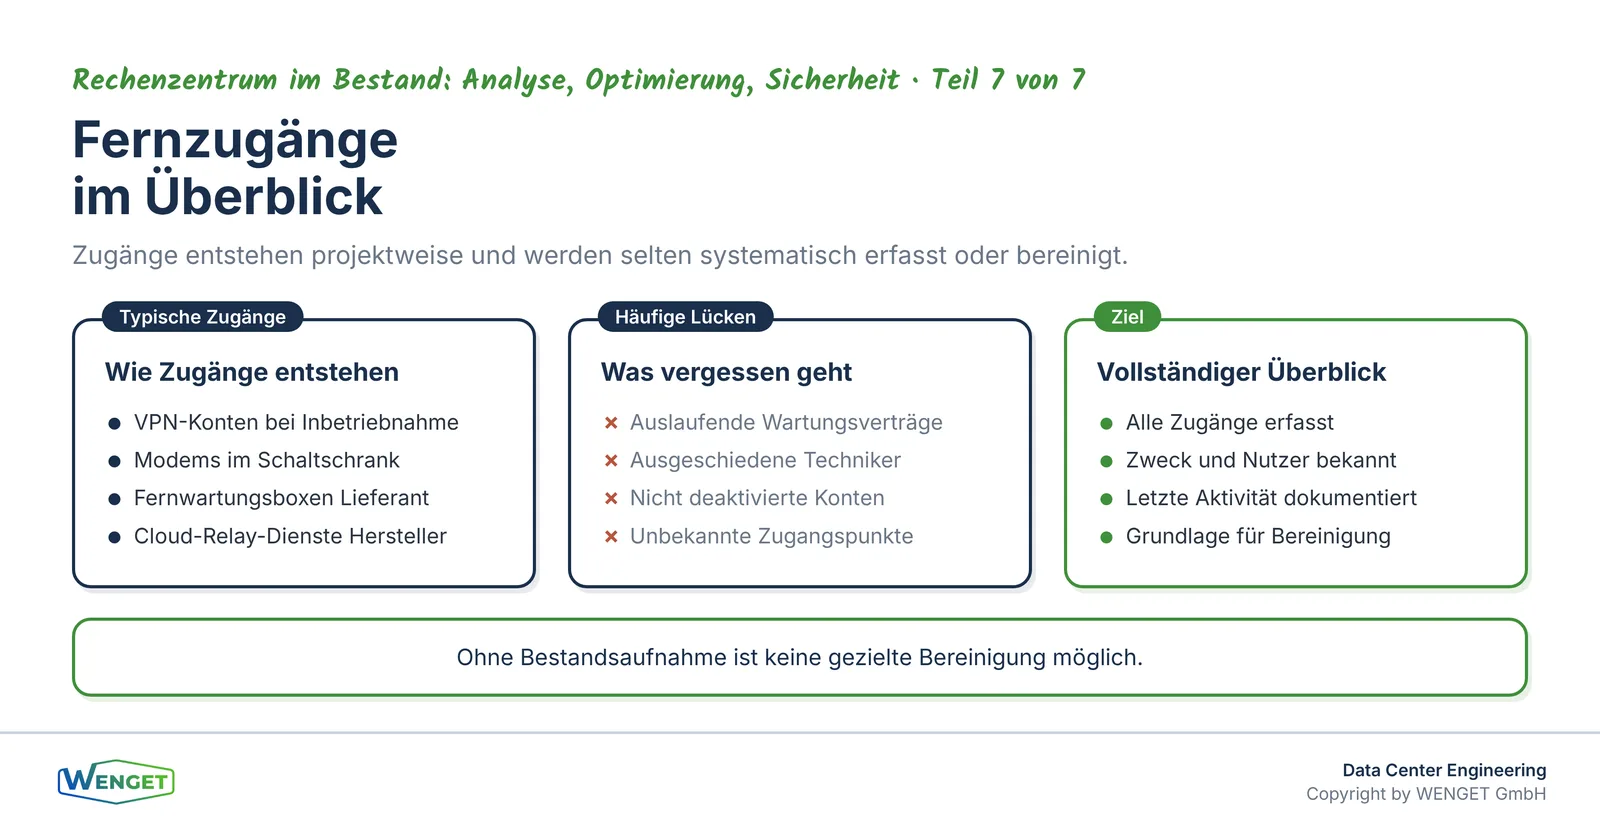
Der Grund für diese Lücke liegt in der Geschichte vieler Anlagen. Fernzugänge entstehen projektweise: Ein Kälteanlagenlieferant richtet bei der Inbetriebnahme einen Zugang ein, ein Gebäudeautomations-Unternehmer installiert eine Fernwartungsbox, ein Netzwerktechniker öffnet einen VPN-Tunnel für die Erstparametrierung. Jeder dieser Zugänge hat zu seinem Zeitpunkt einen guten Grund. Aber keiner davon wird systematisch erfasst, und keiner wird automatisch geschlossen, wenn der Auftrag abgeschlossen ist.
Das Ergebnis ist ein Zustand, den wir in Bestandsanlagen regelmässig antreffen: Es gibt mehr aktive Fernzugänge, als irgendjemand im Betrieb benennen kann. Manche laufen über dedizierte Modems, die physisch im Schrank hängen und seit Jahren niemand mehr bewusst genutzt hat. Andere sind als VPN-Konten in einer Firewall konfiguriert, die inzwischen mehrfach ausgetauscht wurde, wobei die Konten bei der Migration mitgenommen wurden. Wieder andere sind als Cloud-Relay in einer Fernwartungsbox eingebettet, die der Lieferant selbst verwaltet und auf die der Betreiber keinen direkten Einblick hat.
Die Normenreihe IEC 62443 beschreibt dieses Problem aus der Perspektive der industriellen Automatisierung, und ihre Aussagen gelten sinngemäss auch für die Leittechnik im Rechenzentrum. IEC 62443-3-3 fordert, dass alle Zugangspunkte zu einem Automatisierungssystem bekannt, kontrolliert und auf das notwendige Minimum reduziert sein müssen. IEC 62443-2-4 richtet sich an Dienstleister und beschreibt, welche Anforderungen an deren Fernzugänge zu stellen sind, von der Authentifizierung über die Protokollierung bis zur Beendigung des Zugangs nach Abschluss der Arbeiten.
Bestandsaufnahme: Wer hat heute Zugriff?
Bevor man irgendetwas verbessern kann, braucht man eine vollständige Liste aller bestehenden Fernzugänge. Diese Bestandsaufnahme ist der erste und oft unbequemste Schritt, weil das Ergebnis selten dem entspricht, was man erwartet.
Eine strukturierte Erhebung umfasst mehrere Ebenen. Auf der Netzwerkebene geht es darum, alle eingehenden Verbindungen zu identifizieren: VPN-Konten in der Firewall, offene Ports, Modems und Mobilfunkrouter, Cloud-Relay-Dienste und direkte Internetverbindungen einzelner Geräte. Auf der Geräteebene sind alle Automationsstationen, Managementsysteme und Feldgeräte zu prüfen, die über eine eigene Netzwerkschnittstelle verfügen. Auf der Vertragsebene schliesslich sind alle aktiven Wartungsverträge zu sichten und mit den technisch vorhandenen Zugängen abzugleichen.
Das Ergebnis dieser Erhebung ist in der Praxis fast immer überraschend. Zugänge, die niemand mehr kennt, sind keine Ausnahme, sondern die Regel. Besonders häufig finden wir Zugänge von Lieferanten, deren Wartungsvertrag längst ausgelaufen ist, Konten von Technikern, die das Unternehmen verlassen haben, und Fernwartungsboxen, die der Betreiber nicht selbst administriert und über die er keinen vollständigen Überblick hat.
Die Bestandsaufnahme sollte in einem zentralen Dokument enden, das für jeden Fernzugang festhält: wer ihn eingerichtet hat, zu welchem Zweck, welche Systeme er erreicht, wer ihn heute nutzt und wann er zuletzt aktiv war. Dieses Dokument ist die Grundlage für alle weiteren Massnahmen.
Das Prinzip des zentralen Zugangspunkts
Nachdem die Bestandsaufnahme abgeschlossen ist, geht es darum, die Struktur zu bereinigen und zu vereinheitlichen. Das Ziel ist ein einziger, zentraler Zugangspunkt für alle Fernzugriffe auf die Leittechnik. Dieses Prinzip wird in der Sicherheitspraxis als Jump-Host oder Bastion-Host bezeichnet.
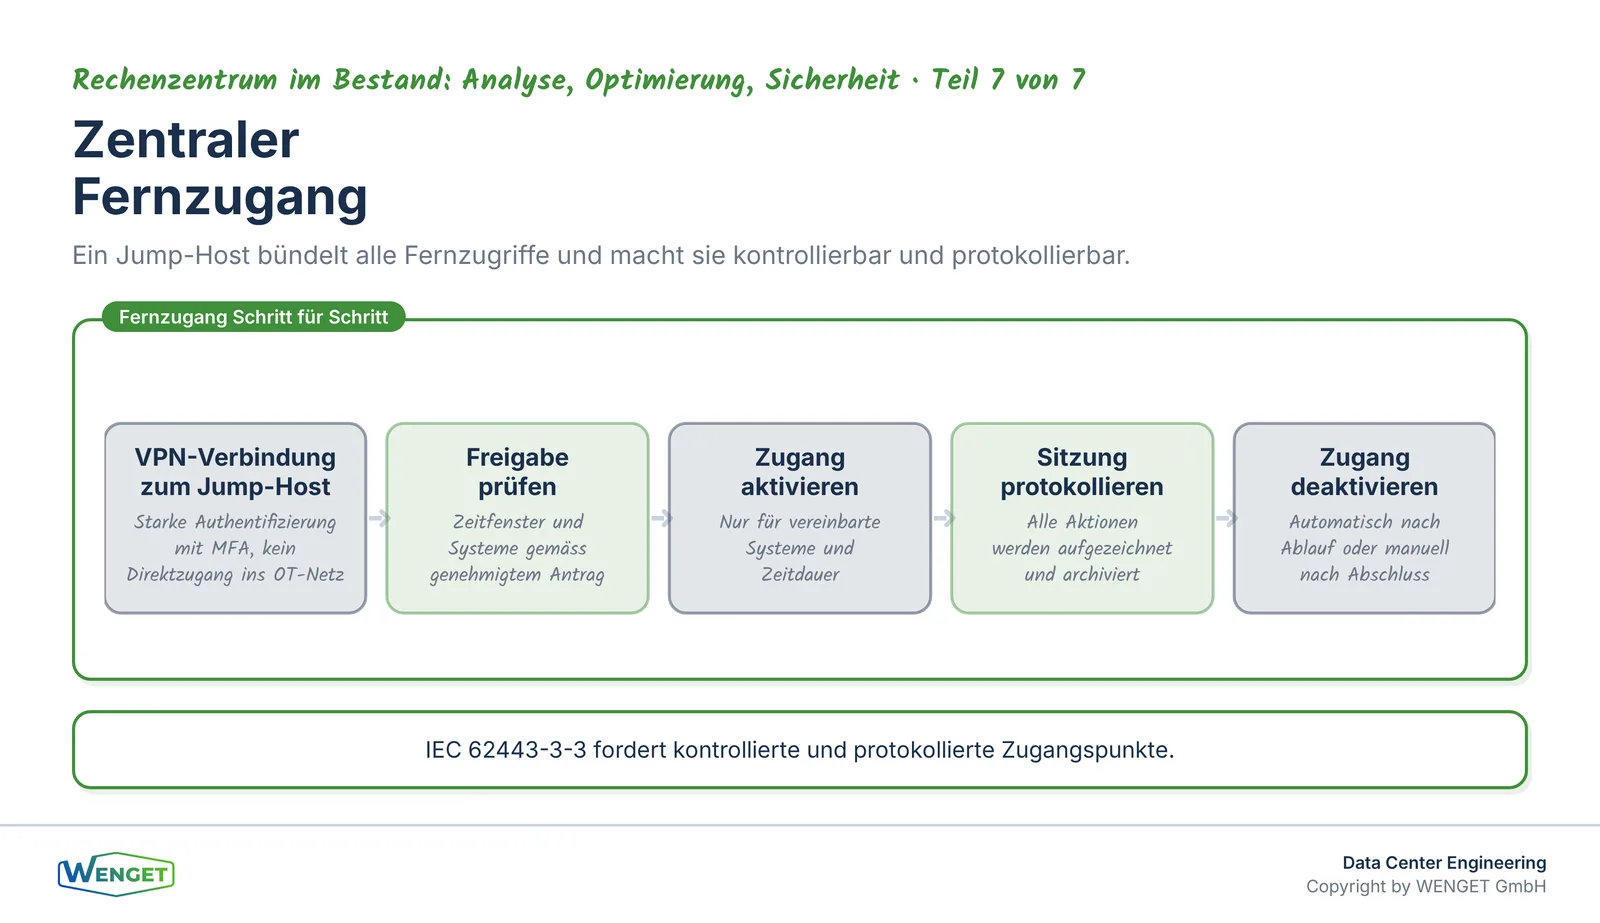
Ein Jump-Host ist ein dediziertes System, das zwischen dem externen Zugang und den internen OT-Systemen steht. Wer auf die Leittechnik zugreifen will, verbindet sich zuerst mit dem Jump-Host und von dort aus weiter in das OT-Netz. Der direkte Zugang von aussen auf einzelne Automationsstationen oder Managementsysteme ist nicht möglich. Diese Architektur hat mehrere Vorteile: Alle Verbindungen laufen über einen einzigen Punkt, der vollständig protokolliert werden kann. Zugriffsrechte werden zentral verwaltet und können gezielt vergeben und entzogen werden. Und der Jump-Host selbst kann gehärtet und überwacht werden, ohne dass jedes einzelne OT-Gerät eigene Sicherheitsmassnahmen benötigt.
Die Verbindung zum Jump-Host erfolgt über ein VPN mit starker Authentifizierung. Hier kommt die Multi-Faktor-Authentifizierung ins Spiel, kurz MFA. Sie ist heute der Standard für jeden Fernzugang auf kritische Systeme. Ein Passwort allein reicht nicht aus, weil Passwörter weitergegeben, erraten oder durch Phishing entwendet werden können. Der zweite Faktor, ob als App, Hardware-Token oder Zertifikat, stellt sicher, dass ein gestohlenes Passwort allein keinen Zugang ermöglicht.
IEC 62443-3-3 beschreibt in diesem Zusammenhang das Konzept der Zonen und Konduits. Fernzugänge sind Konduits, also Verbindungen zwischen Zonen mit unterschiedlichem Schutzbedarf. Sie müssen so ausgestaltet sein, dass sie das Sicherheitsniveau der geschützten Zone nicht unterlaufen. Ein Jump-Host mit MFA und vollständiger Protokollierung erfüllt diese Anforderung in der Praxis gut.
Zeitlich begrenzte Freigaben und Protokollierung
Ein zentraler Zugangspunkt allein reicht nicht aus, wenn die Zugriffsrechte dauerhaft und undifferenziert vergeben werden. Die Praxis zeigt, dass viele Lieferanten Zugänge erhalten, die zeitlich unbegrenzt und ohne Einschränkung auf bestimmte Systeme gelten. Das ist bequem für die Wartung, aber aus Sicherheitssicht nicht vertretbar.
Das bessere Modell arbeitet mit zeitlich begrenzten Freigaben. Ein Lieferant, der eine Wartung durchführen will, beantragt den Zugang für ein bestimmtes Zeitfenster und für bestimmte Systeme. Der Betreiber genehmigt die Freigabe, der Zugang wird aktiviert und nach Ablauf des Zeitfensters automatisch deaktiviert. Dieses Modell lässt sich technisch in den meisten Jump-Host-Lösungen umsetzen und erfordert keinen grossen administrativen Aufwand, wenn der Prozess einmal etabliert ist.
Die Protokollierung ist der zweite unverzichtbare Bestandteil. Jede Verbindung, jede Aktion und jede Dateiübertragung während einer Fernwartungssitzung soll aufgezeichnet werden. Diese Protokolle dienen mehreren Zwecken: Sie ermöglichen die Nachvollziehbarkeit im Normalbetrieb, sie sind die Grundlage für die Analyse im Störungsfall und sie schaffen Klarheit, wenn Fragen zur Verantwortung entstehen. Wer wann was an welchem System geändert hat, muss im Nachhinein beantwortbar sein.
IEC 62443-2-4 beschreibt diese Anforderungen aus der Perspektive des Dienstleisters: Fernzugänge sollen nur für den vereinbarten Zweck genutzt, vollständig protokolliert und nach Abschluss der Arbeiten beendet werden. Diese Anforderungen lassen sich direkt in Vertragsklauseln übersetzen, dazu mehr im nächsten Abschnitt.
Lieferantenzugänge vertraglich regeln
Technische Massnahmen allein genügen nicht. Wer Fernzugänge sicher gestalten will, muss die Anforderungen auch vertraglich verankern. Das betrifft sowohl neue Verträge als auch die Überarbeitung bestehender Wartungsverträge.
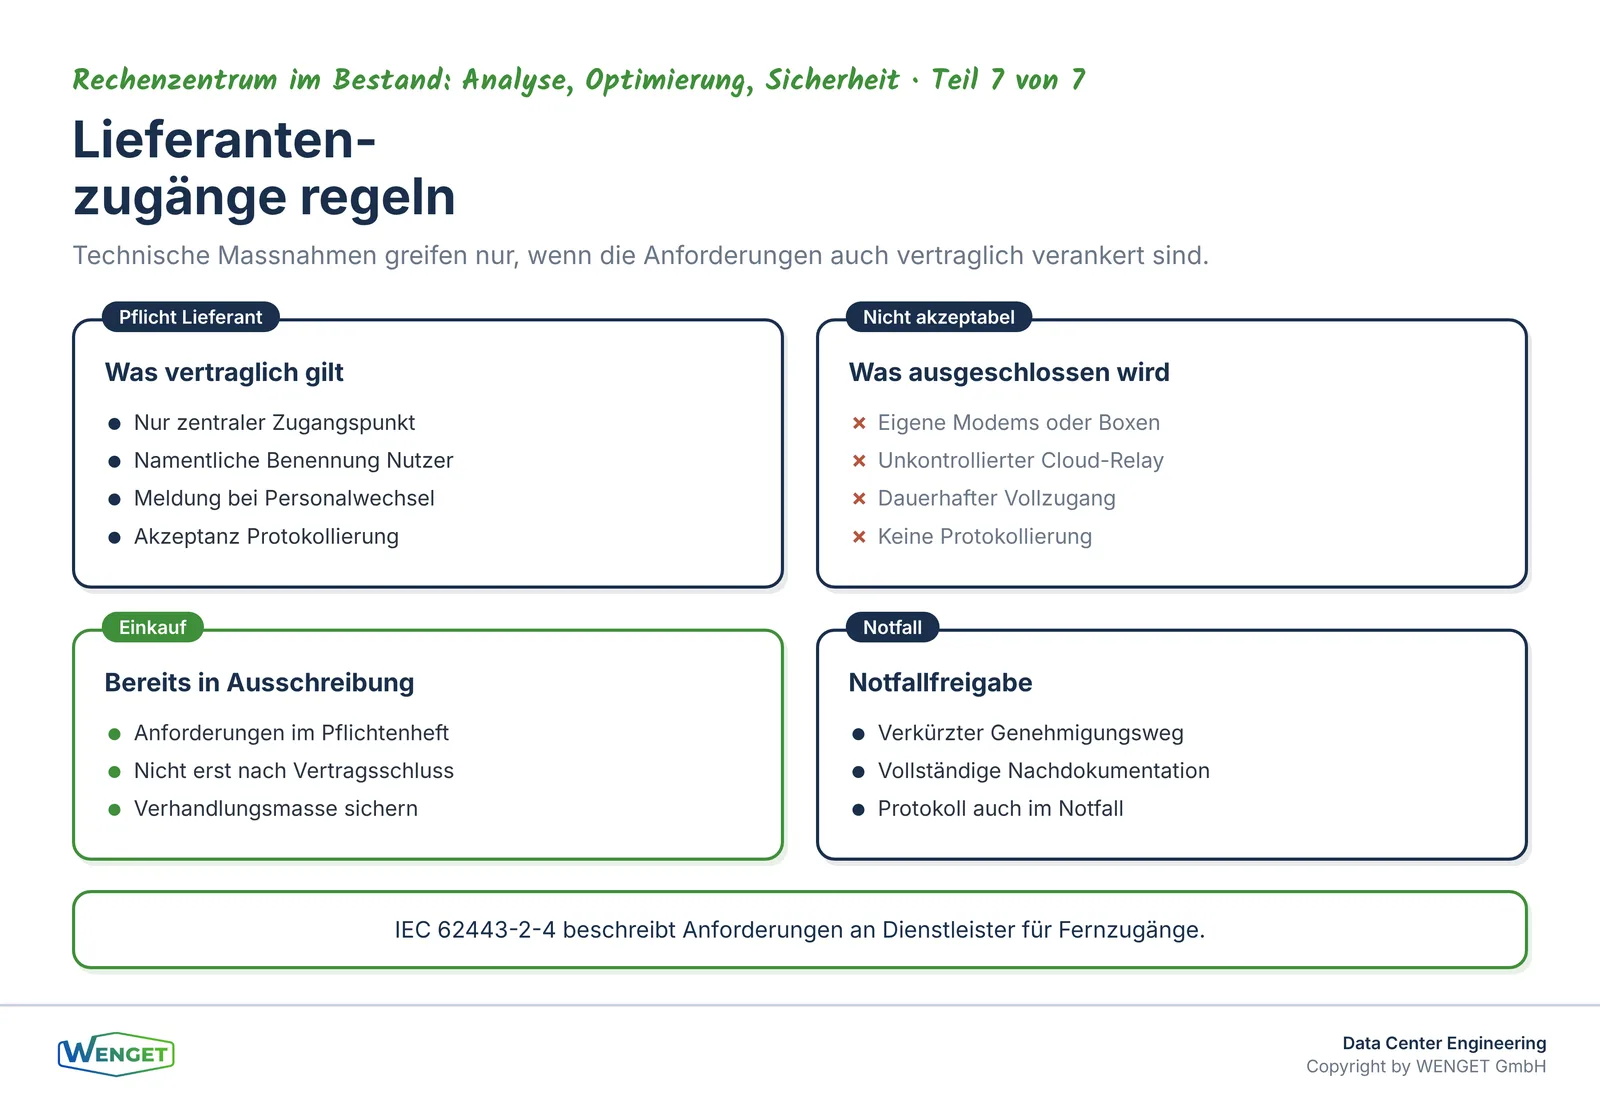
Ein Wartungsvertrag, der Fernzugang vorsieht, sollte mindestens folgende Punkte regeln. Erstens: Der Lieferant nutzt ausschliesslich den vom Betreiber bereitgestellten Zugangspunkt. Eigene Modems, Fernwartungsboxen oder Cloud-Relay-Dienste sind ohne ausdrückliche Genehmigung nicht zulässig. Zweitens: Der Zugang wird nur für den vereinbarten Zweck und im vereinbarten Zeitfenster genutzt. Drittens: Der Lieferant benennt namentlich, welche Personen den Zugang nutzen dürfen. Viertens: Der Lieferant informiert den Betreiber unmittelbar, wenn Personen aus dem Zugriffskreis ausscheiden. Fünftens: Der Lieferant akzeptiert die Protokollierung aller Verbindungen und Aktionen.
Diese Klauseln sind in der Praxis verhandelbar. Grosse Lieferanten haben eigene Sicherheitsstandards und bringen diese in die Verhandlung ein. Das ist legitim, solange die Grundprinzipien, namentlich zentraler Zugangspunkt, zeitliche Begrenzung und Protokollierung, nicht ausgehebelt werden. Was nicht akzeptabel ist: ein Lieferant, der auf einem eigenen, unkontrollierten Zugangspunkt besteht, weil das für ihn bequemer ist.
Für den Einkauf ist dieser Punkt relevant: Die Anforderungen an Fernzugänge sollten bereits in der Ausschreibung und im Pflichtenheft stehen, nicht erst im Nachgang verhandelt werden. Wer diese Anforderungen erst nach Vertragsabschluss einführt, stösst auf mehr Widerstand und hat weniger Verhandlungsmasse.
Die KBOB-Empfehlung zur IKT-Sicherheit in der Gebäudeautomation, die wir in unserem Beitrag «KBOB IKT-Sicherheit in der Gebäudeautomation: Was die neue Empfehlung für Planer und Betreiber bedeutet» ausführlich behandelt haben, beschreibt ähnliche Anforderungen für die Gebäudeautomation. Die Grundprinzipien sind auf die Leittechnik im Rechenzentrum übertragbar.
Der Freigabeprozess im Betrieb
Ein guter Freigabeprozess ist einfach genug, um im Alltag tatsächlich gelebt zu werden, und strukturiert genug, um Nachvollziehbarkeit zu gewährleisten. Zu komplizierte Prozesse werden umgangen, zu einfache bieten keinen echten Schutz.
In der Praxis hat sich ein dreistufiges Modell bewährt. In der ersten Stufe beantragt der Lieferant den Zugang: mit Angabe des Zwecks, der betroffenen Systeme, des gewünschten Zeitfensters und der Person, die den Zugang nutzen wird. In der zweiten Stufe prüft und genehmigt eine verantwortliche Person auf Betreiberseite den Antrag. Das kann der OT-Sicherheitsverantwortliche sein, der Betriebsleiter oder eine andere benannte Funktion. In der dritten Stufe wird der Zugang technisch aktiviert, der Lieferant führt die Arbeiten durch, und der Zugang wird nach Abschluss deaktiviert oder läuft automatisch ab.
Dieser Prozess lässt sich mit einfachen Mitteln umsetzen: ein Ticketsystem, eine strukturierte E-Mail-Vorlage oder ein Formular. Wichtig ist, dass der Prozess schriftlich dokumentiert ist, dass die Genehmigung immer von einer benannten Person erteilt wird und dass die Protokolle der Sitzung archiviert werden.
Für Notfälle braucht es eine klare Regelung. Wenn ein System ausgefallen ist und der Lieferant sofort zugreifen muss, darf der Prozess nicht zum Hindernis werden. Eine Notfallfreigabe mit verkürztem Genehmigungsweg, aber vollständiger Nachdokumentation, ist ein pragmatischer Kompromiss. Wichtig ist, dass auch Notfallzugänge protokolliert und nachträglich dokumentiert werden.
Besondere Risiken: Modems, Boxen und Cloud-Relays
Neben den VPN-basierten Zugängen gibt es drei Kategorien von Fernzugängen, die besondere Aufmerksamkeit verdienen, weil sie oft ausserhalb der normalen IT-Sicherheitsstruktur liegen.
Analoge Modems und Mobilfunkrouter sind in älteren Anlagen noch häufig anzutreffen. Sie wurden installiert, bevor VPN-Zugänge Standard waren, und sind seither nie entfernt worden. Ihr Risiko liegt darin, dass sie vollständig ausserhalb der Firewall und des Netzwerkmonitorings liegen. Wer sich über ein Modem verbindet, hinterlässt keine Spuren in der IT-Infrastruktur. Die einzige wirksame Massnahme ist die physische Entfernung dieser Geräte, sobald sie nicht mehr benötigt werden.
Fernwartungsboxen sind Geräte, die ein Lieferant in den Schaltschrank einbaut und die eine permanente Verbindung zu einem Cloud-Dienst des Lieferanten aufbauen. Der Lieferant kann sich über diesen Cloud-Dienst jederzeit verbinden, ohne dass der Betreiber eine aktive Freigabe erteilen muss. Das ist für den Lieferanten bequem, aber für den Betreiber ein Kontrollverlust. Wer solche Boxen im Bestand hat, sollte klären, ob der Lieferant tatsächlich noch aktiv ist, ob der Wartungsvertrag noch gilt und ob die Box deaktiviert oder entfernt werden kann.
Cloud-Relay-Dienste sind die modernere Variante desselben Prinzips. Viele Hersteller von Automationsstationen und Managementsystemen bieten Cloud-basierte Fernwartungsplattformen an, über die ihre Techniker direkt auf die Geräte zugreifen können. Diese Dienste sind oft werkseitig aktiviert und müssen bewusst deaktiviert werden, wenn sie nicht genutzt werden sollen. Auch hier gilt: Der Betreiber muss wissen, welche Dienste aktiv sind, und entscheiden, ob er sie akzeptiert oder abschaltet.
Abschluss der Serie: Der Gesamtfahrplan
Dieser siebte Teil schliesst die Serie «Rechenzentrum im Bestand: Analyse, Optimierung, Sicherheit» ab. Es lohnt sich, die sieben Themen als zusammenhängenden Fahrplan zu lesen, nicht als isolierte Einzelmassnahmen.
Der Ausgangspunkt ist immer die Bestandsaufnahme. Teil 1 der Serie, «Leittechnik-Check im bestehenden Rechenzentrum», beschreibt, wie man den Ist-Zustand der Leittechnik systematisch erhebt. Ohne diesen Überblick fehlt die Grundlage für alle weiteren Schritte. Teil 2, «Was die Trenddaten über Ihre Kühlung verraten», zeigt, wie Betriebsdaten die Schwachstellen sichtbar machen, die bei einer Sichtprüfung verborgen bleiben.
Auf der Basis dieser Analyse folgt die Optimierung. Teil 3, «Betriebsoptimierung der Kühlung ohne Risiko für die Verfügbarkeit», und Teil 4, «Ist N+1 noch N+1? Redundanz im Bestand prüfen», behandeln die beiden grössten Hebel: Effizienz und Verfügbarkeit. Teil 5, «Alarmflut im Leitstand: Alarmmanagement im Rechenzentrum», ergänzt die operative Seite: Wer im Alarm ertrinkt, erkennt das wirklich Wichtige nicht mehr.
Den Abschluss bildet die Sicherheit. Teil 6, «Security-Analyse der Leittechnik im Bestand», legt die Grundlage für eine strukturierte OT-Sicherheitsbewertung. Dieser Teil 7 schliesst die letzte Lücke: die Fernzugänge, die in der Security-Analyse oft als eigenes Thema behandelt werden müssen, weil sie sowohl technische als auch vertragliche und organisatorische Massnahmen erfordern.
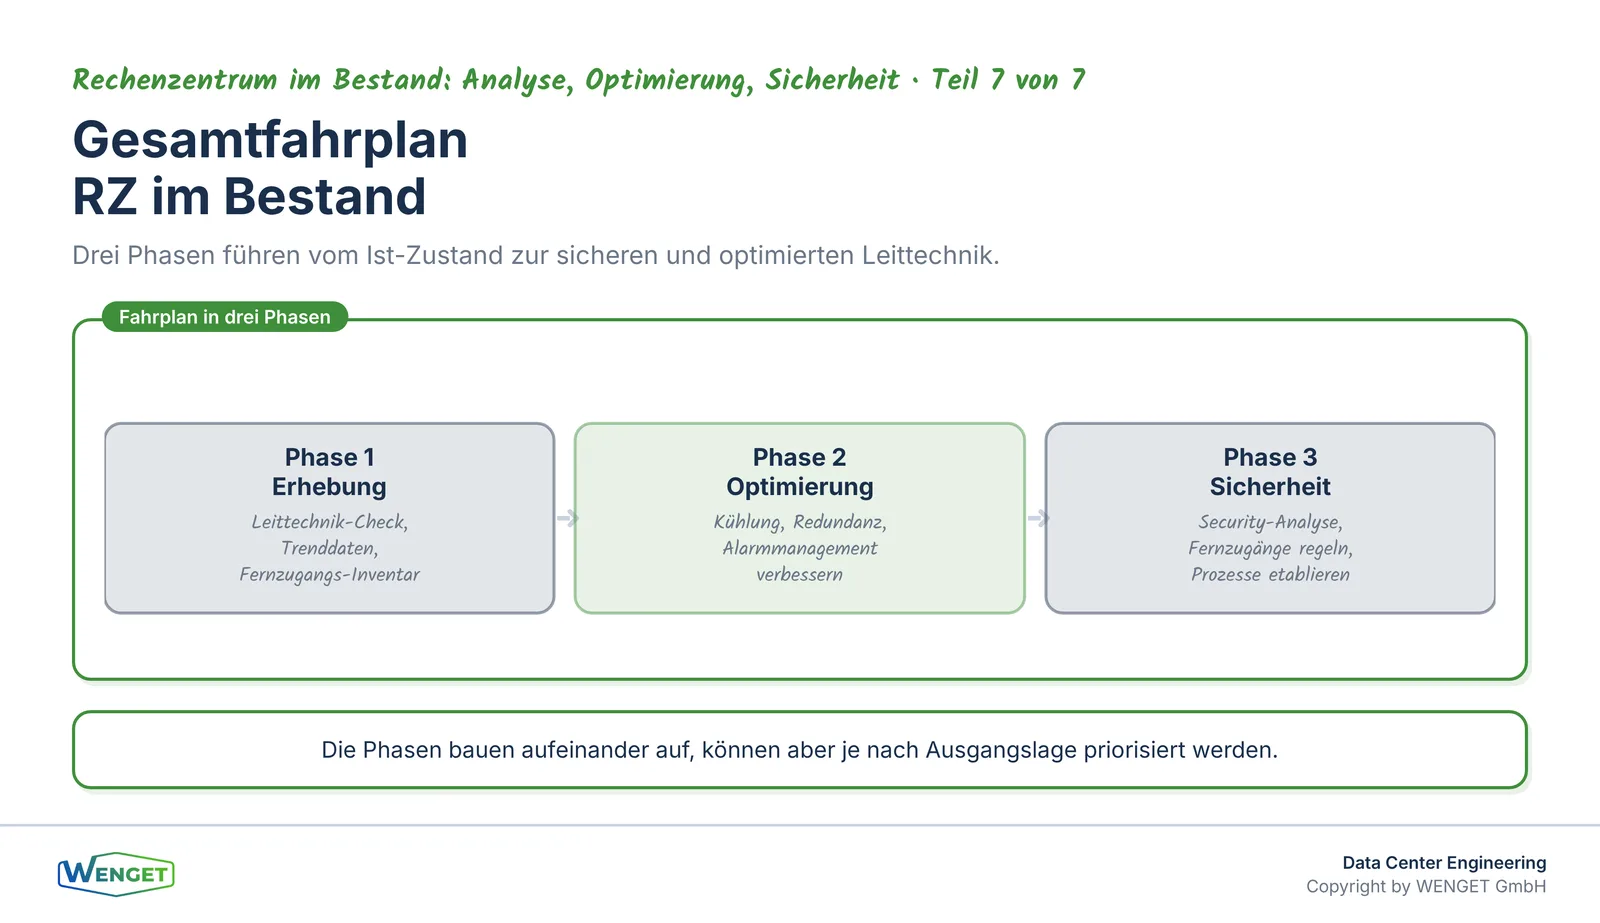
Der Gesamtfahrplan lässt sich in drei Phasen zusammenfassen. In der ersten Phase steht die Erhebung: Leittechnik-Check, Trenddatenanalyse, Bestandsaufnahme der Fernzugänge. In der zweiten Phase folgt die Optimierung: Kühlung, Redundanz, Alarmmanagement. In der dritten Phase kommt die Sicherheit: Security-Analyse und Fernzugangsregelung. Diese Phasen bauen aufeinander auf, können aber je nach Ausgangslage auch in anderer Reihenfolge angegangen werden.
Der rote Faden zu unseren Fachbeiträgen
Die Grundlagen der OT-Sicherheit und die Anforderungen der IEC 62443 haben wir in Teil 6 dieser Serie, «Security-Analyse der Leittechnik im Bestand», ausführlich behandelt. Die Netzwerksegmentierung, die für einen sicheren Fernzugang unerlässlich ist, wird in unserer Serie «Leittechnik im Rechenzentrum» in Teil 2, «BACnet/SC als Schutz für die Kühlung», und Teil 5, «BMS und EPMS trennen und trotzdem verbinden», aus der Protokollperspektive beleuchtet.
Die KBOB-Sicht auf IKT-Sicherheit in der Gebäudeautomation, die sinngemäss auch auf die Leittechnik im Rechenzentrum anwendbar ist, haben wir in unserem Beitrag «KBOB IKT-Sicherheit in der Gebäudeautomation: Was die neue Empfehlung für Planer und Betreiber bedeutet» aufgearbeitet. Wer verstehen will, wie BACnet/SC als Protokoll zur Sicherheit beiträgt, findet in unserer Serie «BACnet/SC: Sicherheit und Migration» die technischen Grundlagen, insbesondere in Teil 5, «Standards und Schweizer Regulatorik».
Für Betreiber, die den Einstieg in die Gebäudeautomation und ihre Sicherheitsanforderungen suchen, empfehlen wir unsere Einführungsserie «GA verstehen», insbesondere Teil 5, «Übergabe und Betrieb: Was der Betreiber von der GA wissen muss».
Fazit
Fernzugänge sind keine Randnotiz der OT-Sicherheit. Sie sind einer der häufigsten Ausgangspunkte für Sicherheitsvorfälle in der Leittechnik, weil sie sich über Jahre ansammeln, selten bereinigt werden und oft ausserhalb des Blickfelds der IT-Sicherheit liegen.
Die Lösung ist kein Verzicht auf Fernwartung. Fernwartung ist sinnvoll und notwendig. Die Lösung ist Kontrolle: ein zentraler Zugangspunkt mit starker Authentifizierung, zeitlich begrenzte Freigaben, vollständige Protokollierung und klare Vertragsklauseln für Lieferanten. Diese Massnahmen lassen sich in bestehenden Anlagen schrittweise einführen, ohne den Betrieb zu unterbrechen oder die Wartung zu behindern.
Der erste Schritt ist immer die Bestandsaufnahme. Wer nicht weiss, welche Fernzugänge heute aktiv sind, kann sie weder kontrollieren noch bereinigen. Dieser Schritt kostet Zeit, aber er ist die Grundlage für alles Weitere.
Mit diesem siebten Teil schliesst die Serie «Rechenzentrum im Bestand: Analyse, Optimierung, Sicherheit» ab. Wir hoffen, dass die sieben Themen zusammen einen nützlichen Fahrplan für Betreiber, OT-Sicherheitsverantwortliche und Einkauf bieten, der sich an der Praxis orientiert und ohne Vereinfachungen auskommt.
Sie haben Fragen dazu?
Sie möchten wissen, welche Fernzugänge heute auf Ihre Leittechnik bestehen, oder Sie suchen Unterstützung beim Aufbau eines geregelten Freigabeprozesses? Wir begleiten Betreiber von der Bestandsaufnahme bis zur Umsetzung. Nehmen Sie Kontakt auf unter wenget.ch oder info@wenget.ch.
Quellenverzeichnis
- IEC 62443-2-4: Sicherheit für industrielle Automatisierungs- und Steuerungssysteme, Anforderungen an Dienstleister (sinngemäss angewendet auf Leittechnik im Rechenzentrum)
- IEC 62443-3-3: Sicherheit für industrielle Automatisierungs- und Steuerungssysteme, Systemsicherheitsanforderungen und Sicherheitsstufen (Zonen, Konduits, Zugangspunkte)
- KBOB Empfehlung IKT-Sicherheit in der Gebäudeautomation, Version 1.0, Juli 2025 (Rollen, Anforderungen an Fernzugänge und Dienstleister, sinngemäss übertragen)
- EN 50600 (Normenreihe): Einrichtungen und Infrastrukturen von Rechenzentren (Grundlage für Betrieb und Sicherheitsanforderungen)
- Eigene Projekterfahrung der WENGET GmbH aus Security-Analysen, Leittechnik-Checks und Betriebsbegleitung in Rechenzentren
Feedback, Kritik, Lob oder Rückfragen?
Das können Sie auch über LinkedIn tun. Schreiben Sie uns auf unserer LinkedIn-Seite.
Passende Leistung
Data Center Engineering
Weitere Artikel zu Data Center Engineering
Security-Analyse der Leittechnik im Bestand
Wie analysiert man die OT-Sicherheit im Rechenzentrum? Inventar, Zonen-Modell nach IEC 62443, Gap-Analyse und Massnahmenplan Schritt für Schritt erklärt.
Alarmflut im Leitstand: Alarmmanagement im Rechenzentrum
Alarmflut im Rechenzentrum vermeiden: Wie ein Alarmaudit nach IEC 62682 Prioritäten klärt, Meldungen reduziert und die Verfügbarkeit erhöht.
Ist N+1 noch N+1? Redundanz im Bestand prüfen
Lastwachstum und Softwareanpassungen höhlen die Redundanz unbemerkt aus. So prüfen Sie Kapazität, Umschaltlogik und Wiederanlauf im Bestand.
Sie haben eine konkrete Frage zu Ihrem Projekt?
Wir schätzen Ihre Situation gerne in einem unverbindlichen Erstgespräch ein.
Kontakt aufnehmen