KBOB IKT-Sicherheit in der Gebäudeautomation: Was die neue Empfehlung 2025 für Betreiber bedeutet
Was fordert die neue KBOB-Empfehlung IKT-Sicherheit (v1.0, Juli 2025) konkret, und wie setzt man sie in der Gebäudeautomation um?
Im Juli 2025 hat die KBOB, die Koordinationskonferenz der Bau- und Liegenschaftsorgane der öffentlichen Bauherren, eine neue Empfehlung veröffentlicht, die sich gezielt mit der IKT-Sicherheit in der Gebäudeautomation (GA) befasst. Die Empfehlung «IKT-Sicherheit Gebäudeautomation», Version 1.0, schliesst eine Lücke, die in der Praxis seit Jahren spürbar war: Während die bestehende KBOB BACnet-Empfehlung (Version 2.0, 2021) den Kommunikationsstandard adressiert, fehlte bisher eine verbindliche Orientierungshilfe für die Absicherung der GA gegen Cyberbedrohungen. Dieser Artikel ordnet die neue Empfehlung ein, erläutert ihre zentralen Inhalte und zeigt, was Planer, Bauherren und Betreiber jetzt tun müssen.
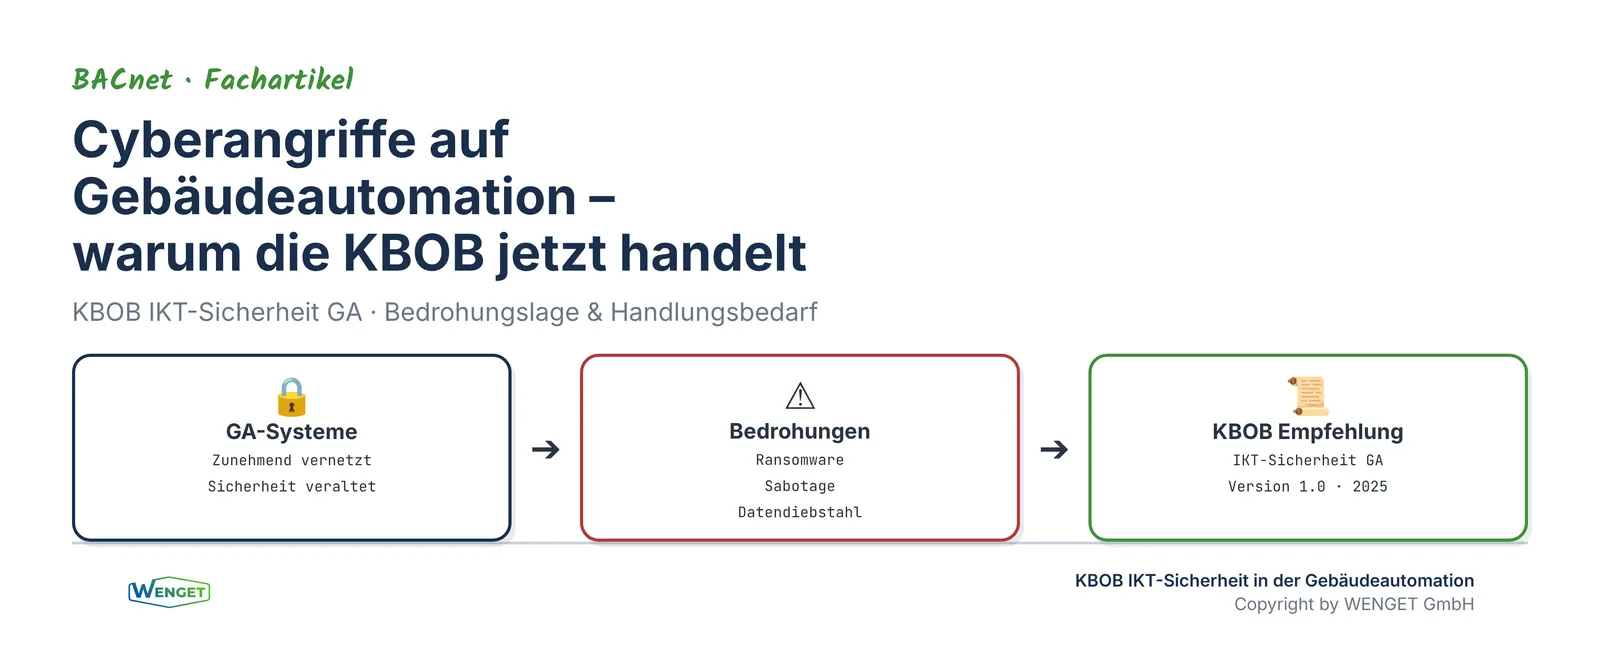
Warum eine eigene IKT-Sicherheitsempfehlung für die GA?
Gebäudeautomationssysteme waren lange Zeit isolierte Inseln: proprietäre Protokolle, geschlossene Netzwerke, kein Internetzugang. In den letzten Jahren hat sich das fundamental geändert. Moderne GA-Systeme sind IP-basiert, über Ethernet vernetzt und zunehmend mit der IT-Infrastruktur und dem Internet verbunden, für Fernzugriff, Cloud-Anbindung, Energiemonitoring und Gebäudemanagement.
Diese Vernetzung bringt Effizienzgewinne, eröffnet aber auch Angriffsflächen. GA-Systeme steuern kritische Gebäudefunktionen: Heizung, Lüftung, Klima, Zutrittskontrolle, Beleuchtung, Brandmeldeintegration. Ein erfolgreicher Cyberangriff kann den Gebäudebetrieb lahmlegen, sensible Daten kompromittieren oder physische Schäden verursachen. Die Auswirkungen reichen von Komforteinbussen über Produktionsausfälle bis hin zu Gefährdungen der Gebäudesicherheit, je nachdem, welche Systeme betroffen sind.
Gleichzeitig hinkt die GA-Branche in Sachen Cybersicherheit der klassischen IT deutlich hinterher. Viele Installationen arbeiten ohne Verschlüsselung, ohne Zugriffskontrolle, ohne Netzwerksegmentierung und ohne systematisches Patch-Management. Die neue KBOB-Empfehlung adressiert genau dieses Defizit, technologieoffen und praxisnah.
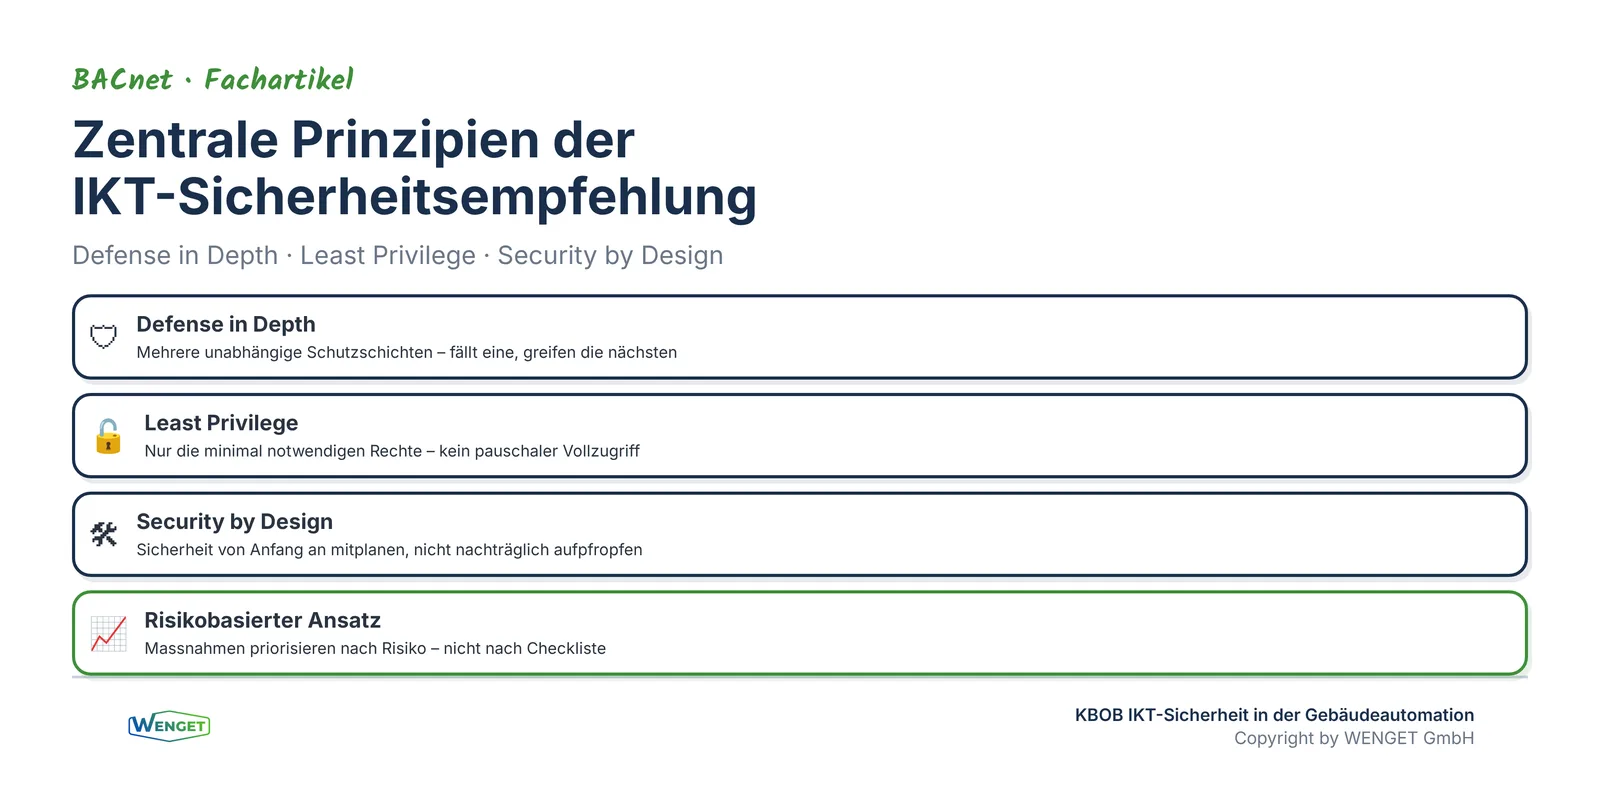
Die zentralen Prinzipien der Empfehlung
Die KBOB-Empfehlung IKT-Sicherheit GA folgt einem technologieoffenen Ansatz. Sie schreibt keine bestimmten Protokolle, Produkte oder Lösungen vor, sondern definiert Anforderungen und Massnahmenbereiche, die unabhängig vom eingesetzten System umgesetzt werden müssen. Das unterscheidet sie von protokollspezifischen Standards wie BACnet/SC (BACnet Secure Connect), die sich auf die Absicherung eines bestimmten Protokolls konzentrieren.
Die Empfehlung basiert auf drei Grundprinzipien:
- Organisatorische und technische Massnahmen sind gleichwertig: Technische Sicherheitsmassnahmen allein genügen nicht. Ohne klare Zuständigkeiten, Prozesse und Schulung bleiben sie wirkungslos.
- GA und IT müssen zusammenarbeiten: Die traditionelle Trennung zwischen GA-Abteilung und IT-Abteilung muss überwunden werden. Sicherheit ist eine gemeinsame Aufgabe.
- Sicherheit muss von Anfang an eingeplant werden: Nachrüstungen sind teurer und weniger wirksam als eine von Beginn an integrierte Sicherheitsplanung (Security by Design).
Was die Empfehlung konkret fordert
Organisatorische Massnahmen
Die Empfehlung fordert, dass Gebäudeeigentümer und Betreiber klare organisatorische Strukturen für die IKT-Sicherheit der GA schaffen. Dazu gehören:
- Verantwortlichkeiten definieren: Wer ist für die IKT-Sicherheit der GA zuständig? In vielen Organisationen ist diese Frage ungeklärt, die GA fällt weder klar in den Verantwortungsbereich der IT noch der Haustechnik.
- Sicherheitskonzept erstellen: Ein dokumentiertes Sicherheitskonzept, das Bedrohungen, Risiken und Massnahmen für die GA spezifisch beschreibt.
- Prozesse etablieren: Regelmässige Sicherheitsüberprüfungen, Incident-Response-Prozesse, Change-Management und Zugangskontrollen.
- Schulung und Sensibilisierung: Sowohl GA-Fachpersonal als auch IT-Mitarbeitende müssen für die spezifischen Risiken und Anforderungen der GA-Sicherheit geschult werden.
Technische Massnahmen
Auf der technischen Ebene fordert die Empfehlung Massnahmen in mehreren Bereichen:
- Netzwerksegmentierung: GA-Netzwerke müssen von der übrigen IT-Infrastruktur getrennt werden. Zwischen GA und IT sind kontrollierte Übergänge (Firewalls, DMZ) einzurichten.
- Zugriffskontrolle: Nur autorisierte Personen und Systeme dürfen auf GA-Komponenten zugreifen. Standardpasswörter müssen geändert, rollenbasierte Zugriffskonzepte umgesetzt werden.
- Verschlüsselung: Kommunikation innerhalb des GA-Netzwerks und insbesondere über Netzwerkgrenzen hinweg soll verschlüsselt erfolgen.
- Patch-Management: GA-Komponenten müssen regelmässig auf Schwachstellen geprüft und aktualisiert werden. Das ist in der GA-Praxis besonders anspruchsvoll, weil Firmware-Updates oft nur vom Hersteller bereitgestellt werden und Kompatibilitätstests erfordern.
- Monitoring und Logging: Sicherheitsrelevante Ereignisse müssen protokolliert und überwacht werden, um Angriffe frühzeitig zu erkennen.
- Physischer Schutz: GA-Infrastruktur (Controller, Switches, Bediengeräte) muss physisch vor unbefugtem Zugriff geschützt werden.
- Backup und Recovery: Regelmässige Sicherungen der GA-Konfiguration und getestete Wiederherstellungsprozesse, damit ein kompromittiertes System schnell in einen bekannten sicheren Zustand zurückversetzt werden kann.
Besonders die Forderung nach Netzwerksegmentierung hat in der Praxis die grössten Auswirkungen: Sie erfordert eine aktive Zusammenarbeit mit der IT-Abteilung und oft bauliche oder netzwerktechnische Anpassungen, die bei bestehenden Gebäuden nicht trivial sind.
Zusammenarbeit GA und IT
Ein zentrales Anliegen der Empfehlung ist die Überwindung der traditionellen Trennung zwischen GA und IT. In vielen Organisationen werden GA-Systeme von der Haustechnik-Abteilung betrieben, während die IT-Abteilung für die übrige Netzwerkinfrastruktur zuständig ist. Diese Trennung führt zu blinden Flecken: Die IT kennt die GA-Protokolle nicht, und die GA-Fachleute kennen die IT-Sicherheitsstandards nicht.
Die Empfehlung fordert deshalb explizit:
- Gemeinsame Sicherheitskonzepte für GA und IT
- Abstimmung der Netzwerkarchitektur zwischen GA und IT
- Gemeinsame Incident-Response-Prozesse
- Regelmässiger Austausch zwischen GA-Betrieb und IT-Sicherheit
Das ist eine kulturelle Veränderung, die über rein technische Massnahmen hinausgeht, und in der Praxis oft die grösste Herausforderung darstellt.
Ein konkretes Beispiel: Die IT-Abteilung implementiert eine Firewall zwischen GA-Netzwerk und Büronetzwerk. Ohne Abstimmung mit der GA-Abteilung blockiert die Firewall den BACnet/IP-Verkehr, weil die entsprechenden Ports nicht freigegeben wurden. Das Leitsystem verliert die Verbindung zu den Controllern, Alarme laufen nicht mehr auf, der Betrieb ist gestört. Umgekehrt: Die GA-Abteilung richtet einen Fernzugriff für den Servicepartner ein, ohne die IT zu informieren. Ein VPN-Tunnel wird direkt auf einen Controller gelegt, ohne Zugriffskontrolle, ohne Logging, ohne Absicherung. Beide Szenarien sind in der Praxis alltäglich, und beide wären durch frühzeitige Abstimmung vermeidbar.
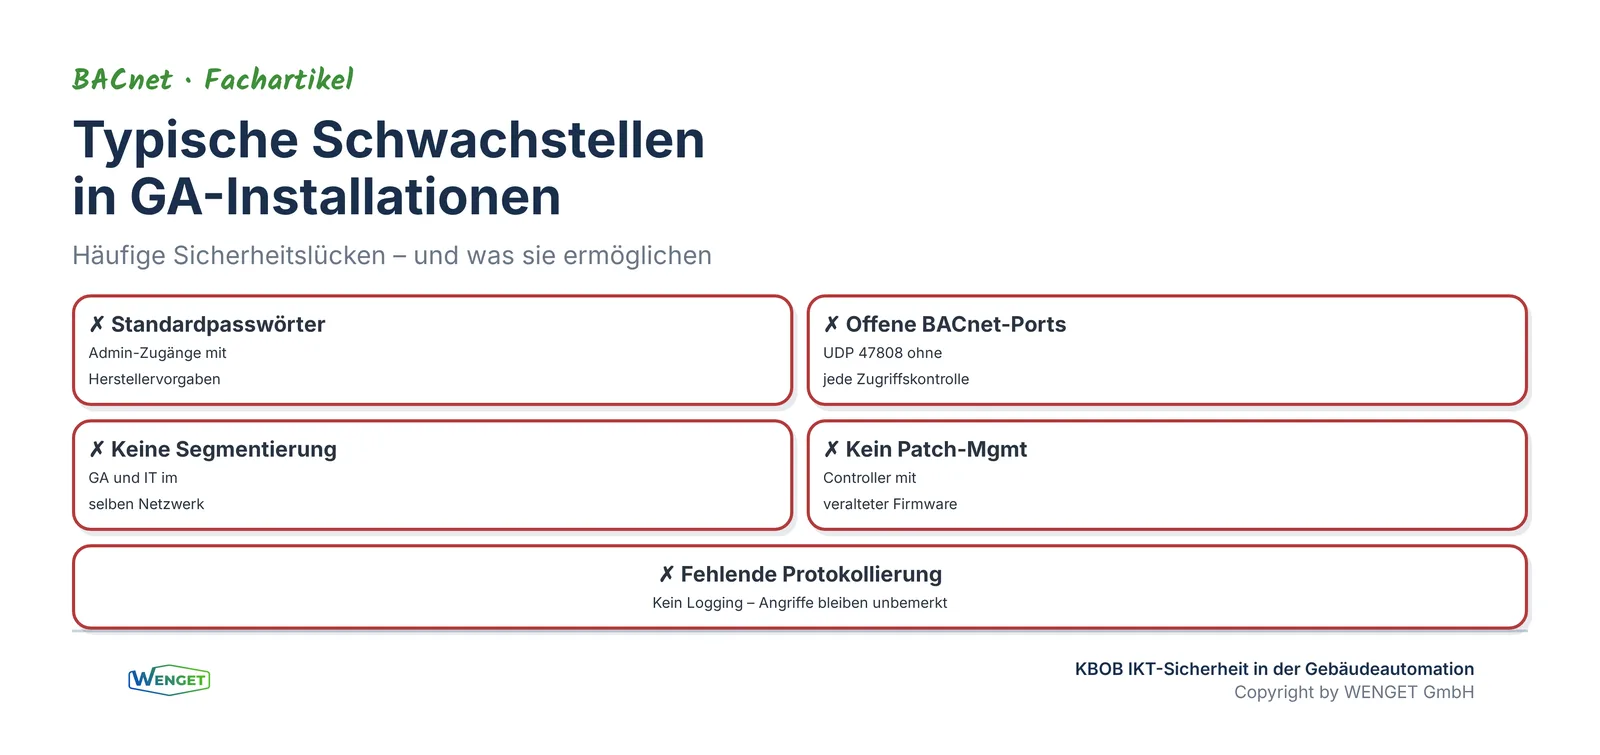
Typische Schwachstellen in bestehenden GA-Installationen
Die Empfehlung adressiert Schwachstellen, die in der Schweizer GA-Praxis weit verbreitet sind:
- Keine Netzwerksegmentierung: GA-Controller, Leitsysteme und Bürorechner befinden sich im selben Netzwerksegment. Ein kompromittierter Büro-PC hat damit direkten Zugang zur Gebäudesteuerung.
- Standardpasswörter: Controller und Bediengeräte werden mit Werkspasswörtern betrieben, die öffentlich dokumentiert sind.
- Keine Verschlüsselung: BACnet/IP-Kommunikation läuft unverschlüsselt, jeder im Netzwerk kann mitlesen und manipulieren.
- Kein Patch-Management: Firmware-Versionen sind seit Jahren nicht aktualisiert. Bekannte Schwachstellen bleiben offen.
- Unkontrollierter Fernzugriff: Servicepartner haben permanenten Fernzugriff ohne Logging, ohne Zeitbegrenzung, ohne Zwei-Faktor-Authentifizierung.
- Fehlende Dokumentation: Es gibt keinen aktuellen Netzwerkplan, keine Übersicht der Fernzugangsberechtigungen, kein Sicherheitskonzept.
Diese Schwachstellen sind keine hypothetischen Risiken. Sie sind dokumentierte Angriffsvektoren, die in realen Vorfällen ausgenutzt wurden. Die KBOB-Empfehlung gibt Betreibern und Planern nun ein Instrument an die Hand, um diese Lücken systematisch zu schliessen.
Abgrenzung zu bestehenden Standards
Die KBOB-Empfehlung steht nicht isoliert, sondern ergänzt bestehende Standards und Normen:
- IEC 62443: Die internationale Normenreihe für Industrial Automation and Control Systems (IACS) Security. Die KBOB-Empfehlung referenziert IEC 62443 als technischen Rahmen, konkretisiert aber die Anforderungen für den GA-Kontext.
- IKT-Minimalstandard (Bund): Der Schweizer IKT-Minimalstandard definiert grundlegende Cybersicherheitsanforderungen für kritische Infrastrukturen. Die KBOB-Empfehlung überträgt diese Anforderungen auf die Gebäudeautomation.
- ISO 27001: Der internationale Standard für Informationssicherheitsmanagementsysteme. Die organisatorischen Massnahmen der KBOB-Empfehlung sind kompatibel mit einem ISMS nach ISO 27001.
- NIS2-Richtlinie (EU): Die europäische Richtlinie für Netz- und Informationssicherheit betrifft auch Betreiber wesentlicher Einrichtungen. Für Schweizer Organisationen mit EU-Bezug ist die Empfehlung ein Schritt in Richtung NIS2-Konformität.
- BACnet/SC: Der BACnet Secure Connect Addendum sichert die BACnet-Kommunikation mit TLS ab. Die KBOB-Empfehlung ist protokollunabhängig und umfasst auch Systeme, die nicht auf BACnet basieren.
Entscheidend ist: Die KBOB-Empfehlung ist kein Ersatz für diese Standards, sondern eine Brücke. Sie übersetzt die generischen Anforderungen aus IEC 62443 und ISO 27001 in die spezifische Sprache und Praxis der Gebäudeautomation. Für Organisationen, die bereits über ein ISMS verfügen, bietet sie einen konkreten Leitfaden, um die GA-Systeme in das bestehende Sicherheitsmanagement zu integrieren. Für Organisationen ohne ISMS liefert sie einen pragmatischen Einstiegspunkt, der auf die wesentlichen Massnahmen fokussiert.
Was die Empfehlung für Planer bedeutet
Für Planer von Gebäudeautomationsanlagen hat die neue Empfehlung unmittelbare Konsequenzen:
- Sicherheitsanforderungen in der Ausschreibung: Planer müssen IKT-Sicherheitsanforderungen bereits in der Ausschreibung berücksichtigen, Netzwerksegmentierung, Zugriffskontrolle, Verschlüsselung und Monitoring als verbindliche Anforderungen.
- Kostenplanung: Sicherheitsmassnahmen verursachen Kosten, für Hardware (Firewalls, Managed Switches), für Software (Monitoring-Tools, Zertifikatsmanagement) und für Dienstleistungen (Sicherheitskonzept, Schulung). Diese Kosten müssen im Projektbudget berücksichtigt werden.
- Koordination mit IT: Planer müssen frühzeitig den Dialog mit der IT-Abteilung des Bauherrn suchen, um Netzwerkarchitektur, Zugriffskonzepte und Sicherheitsanforderungen abzustimmen.
- Dokumentation: Das Sicherheitskonzept ist Teil der Projektdokumentation und muss bei der Abnahme vorliegen.
- Verantwortungsteilung: Planer müssen klar definieren, welche Sicherheitsmassnahmen der Systemintegrator umsetzt und welche in der Verantwortung des IT-Dienstleisters liegen. Die Schnittstelle zwischen GA und IT muss vertraglich geregelt sein.
Die Praxis zeigt, dass Sicherheitsanforderungen, die nicht explizit in der Ausschreibung stehen, vom Systemintegrator auch nicht umgesetzt werden. Das ist nachvollziehbar: Sicherheitsmassnahmen kosten Geld und Zeit, und im Wettbewerb kalkulieren Anbieter so knapp wie möglich. Umso wichtiger ist es, dass Planer die Anforderungen verbindlich und prüfbar formulieren.
Was die Empfehlung für Betreiber bedeutet
Für bestehende Gebäude und Anlagen ergeben sich ebenfalls Handlungspflichten:
- Bestandsaufnahme: Welche GA-Systeme sind vorhanden, wie sind sie vernetzt, welche Sicherheitsmassnahmen bestehen bereits?
- Risikoanalyse: Welche Bedrohungen sind relevant, welche Schwachstellen existieren, wie hoch ist das Risiko?
- Massnahmenplan: Priorisierte Umsetzung der geforderten Massnahmen, beginnend mit den kritischsten Lücken.
- Betriebsprozesse: Etablierung von Monitoring, Patch-Management und Incident-Response für die GA.
- Schulung: Sensibilisierung des Betriebspersonals für Cybersicherheit in der Gebäudeautomation, da menschliches Fehlverhalten nach wie vor eine der häufigsten Ursachen für Sicherheitsvorfälle darstellt.
Besonders für Betreiber älterer Anlagen ist die Umsetzung anspruchsvoll: Bestehende GA-Systeme wurden oft ohne jede Sicherheitsüberlegung installiert und lassen sich nur begrenzt nachrüsten. In solchen Fällen empfiehlt die KBOB einen risikobasierten Ansatz: Die kritischsten Schwachstellen zuerst adressieren und Sicherheitsmassnahmen schrittweise bei ohnehin geplanten Erneuerungen umsetzen.
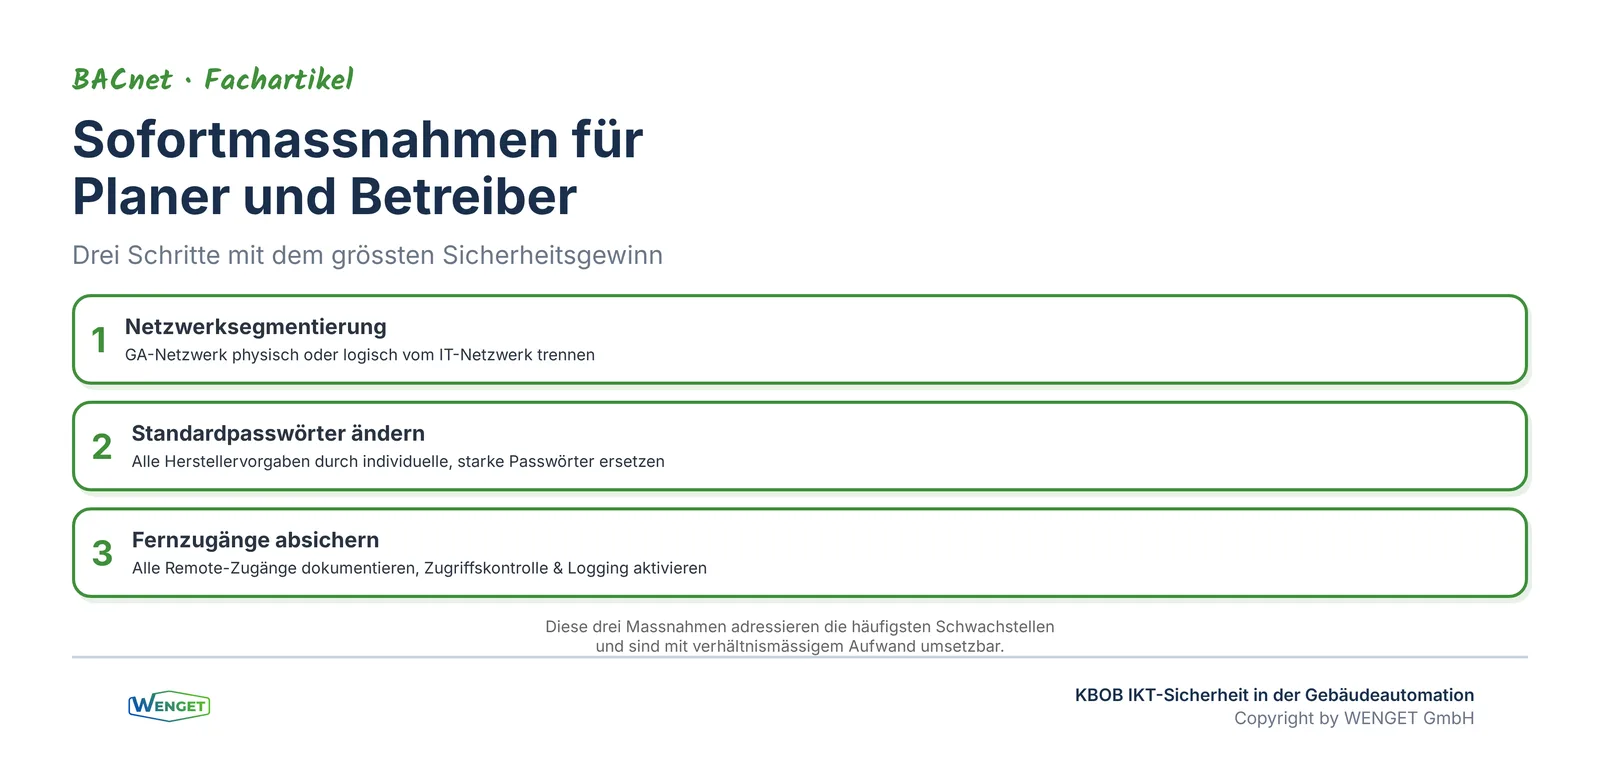
Der pragmatische Einstieg für Betreiber bestehender Anlagen umfasst typischerweise drei Sofortmassnahmen: Erstens die Netzwerksegmentierung, also die physische oder logische Trennung des GA-Netzwerks vom übrigen Netzwerk. Zweitens das Ändern aller Standardpasswörter. Drittens die Dokumentation aller bestehenden Fernzugänge und deren Absicherung mit Zugriffskontrolle und Logging. Diese drei Massnahmen adressieren die häufigsten und gravierendsten Schwachstellen und sind mit verhältnismässigem Aufwand umsetzbar.
Querverweise zu unseren Fachserien
- KBOB BACnet-Empfehlung (BAC-02): Die bestehende KBOB BACnet-Empfehlung adressiert den Kommunikationsstandard, die neue IKT-Sicherheitsempfehlung ergänzt sie um den Sicherheitsaspekt.
- BACnet/SC (BSC-Serie): Unsere Fachserie zu BACnet Secure Connect behandelt die protokollspezifische Absicherung der BACnet-Kommunikation, ein wichtiger Baustein, der durch die technologieoffene KBOB-Empfehlung gerahmt wird.
- BACnet-Bestandsanalyse (BAC-03): Die Bestandsanalyse liefert die Grundlage für die Sicherheitsbewertung: Ohne Wissen über den Ist-Zustand der Anlage ist keine vernünftige Risikoanalyse möglich.
- BACnet Planung (BPL-Serie): Die Planungsserie zeigt, wie Security by Design von Anfang an in die GA-Planung integriert wird.
Fazit
Die neue KBOB-Empfehlung IKT-Sicherheit Gebäudeautomation ist ein überfälliger und wichtiger Schritt. Sie schafft einen verbindlichen Orientierungsrahmen für ein Thema, das in der Schweizer GA-Praxis lange vernachlässigt wurde. Für Planer bedeutet sie: Sicherheit muss von Anfang an mitgeplant werden. Für Betreiber bedeutet sie: Der Status quo, offene Netzwerke, Standardpasswörter, keine Segmentierung, ist nicht mehr akzeptabel. Und für die Branche insgesamt bedeutet sie: GA und IT müssen endlich zusammenarbeiten, statt in getrennten Welten zu operieren.
Die Empfehlung ist bewusst technologieoffen gehalten und damit zukunftssicher: Ob BACnet, KNX, Modbus oder proprietäre Systeme, die Sicherheitsanforderungen gelten universell. Das macht sie zu einem wertvollen Werkzeug für alle, die Gebäudeautomation planen, realisieren oder betreiben. Dieser technologieneutrale Ansatz hat noch einen weiteren Vorteil: Er verhindert, dass Hersteller proprietärer Systeme Sicherheitsanforderungen mit dem Verweis auf die Nicht-Anwendbarkeit eines bestimmten Standards umgehen können. Die Empfehlung formuliert Schutzziele, nicht Produktanforderungen, und das ist in einem fragmentierten Markt wie der Gebäudeautomation genau der richtige Ansatz.
Gleichzeitig ist die Empfehlung kein Endpunkt, sondern ein Ausgangspunkt. Die aktuelle Version 1.0 legt den notwendigen Grundstein für eine systematische Verbesserung. Mit zunehmender Erfahrung und sich weiterentwickelnder Bedrohungslage werden weitere Konkretisierungen folgen. Planer und Betreiber, die jetzt mit der Umsetzung beginnen, verschaffen sich einen Vorsprung, sowohl in der Sicherheit ihrer Anlagen als auch in der Konformität mit zukünftigen regulatorischen Anforderungen.
Sie haben Fragen dazu?
WENGET unterstützt Sie bei der Umsetzung der neuen KBOB IKT-Sicherheitsempfehlung, von der Bestandsaufnahme über die Risikoanalyse bis zur Integration in Ausschreibung und Abnahme. Kontaktieren Sie uns für eine unverbindliche Erstberatung, gemeinsam machen wir Ihre Gebäudeautomation zukunftssicher und widerstandsfähig gegen die Cyberbedrohungen von heute und morgen.
Quellenverzeichnis
- KBOB: Empfehlung «IKT-Sicherheit Gebäudeautomation», Version 1.0, Juli 2025
- KBOB: Empfehlung «BACnet Anwendung», Version 2.0, Juli 2021
- IEC 62443: Industrial Communication Networks, Network and System Security
- Bundesamt für wirtschaftliche Landesversorgung (BWL): IKT-Minimalstandard
- ISO/IEC 27001: Information Security Management Systems
- EU NIS2-Richtlinie (Richtlinie (EU) 2022/2555)
- ASHRAE Standard 135-2020, Addendum BACnet/SC
Feedback, Kritik, Lob oder Rückfragen?
Das können Sie auch über LinkedIn tun. Schreiben Sie uns auf unserer LinkedIn-Seite.
Passende Leistung
BACnet & BACnet/SC – Beratung & Analyse
Weitere Artikel zu BACnet & BACnet/SC
Vom Lastenheft zur Abnahme: Der BACnet-Planungsprozess in der Praxis
Bedarfsanalyse, Konzept, Ausschreibung, Koordination und Abnahme, der BACnet-Planungsprozess in fünf Phasen erklärt.
Warum Herstellerproprietary-Systeme ein Risiko für Ihre Liegenschaft sind
Warum proprietäre Gebäudeautomation teuer wird und wie BACnet als offenes Protokoll Abhängigkeit, Kosten und Obsoleszenz bricht.
KBOB BACnet-Empfehlung: Was sie bedeutet, und was sie nicht löst
Was die KBOB BACnet-Empfehlung 2.0 konkret fordert, wo sie Spielraum lässt und was Planer ergänzend vorgeben müssen.
Sie haben eine konkrete Frage zu Ihrem Projekt?
Wir schätzen Ihre Situation gerne in einem unverbindlichen Erstgespräch ein.
Kontakt aufnehmen