Passwörter und Konten: Schluss mit admin/admin
Wie führen wir Konten und Passwörter in der Gebäudeautomation so, dass sie sicher sind und der Betrieb trotzdem funktioniert?
Wer in der Gebäudeautomation Anlagen übernimmt, findet dort oft dasselbe Bild: Benutzername «admin», Passwort «admin», ein einziges Konto für alle. Das ist kein Einzelfall und kein Versehen. Es ist das Ergebnis von Jahrzehnten, in denen Sicherheit in der Gebäudetechnik keine Rolle spielte und Komfort alles war. Heute ist diese Ausgangslage ein ernstes Risiko. Wer in ein solches Konto gelangt, hat vollen Zugriff auf die gesamte Anlage, ohne dass irgendjemand es bemerkt.
Die gute Nachricht: Dieser Teil der OT-Security ist einer der wenigen, bei dem man ohne grosse Investitionen sofort etwas verbessern kann. Persönliche Konten, klare Rollen und ein Passwortsafe sind keine Hochsicherheitslösungen aus dem Lehrbuch. Sie sind handhabbare Massnahmen, die in jedem Betrieb funktionieren, wenn man weiss, wo man anfangen soll. Dieser dritte Teil der Serie zeigt, wie das konkret geht.
Warum Standardpasswörter so gefährlich sind
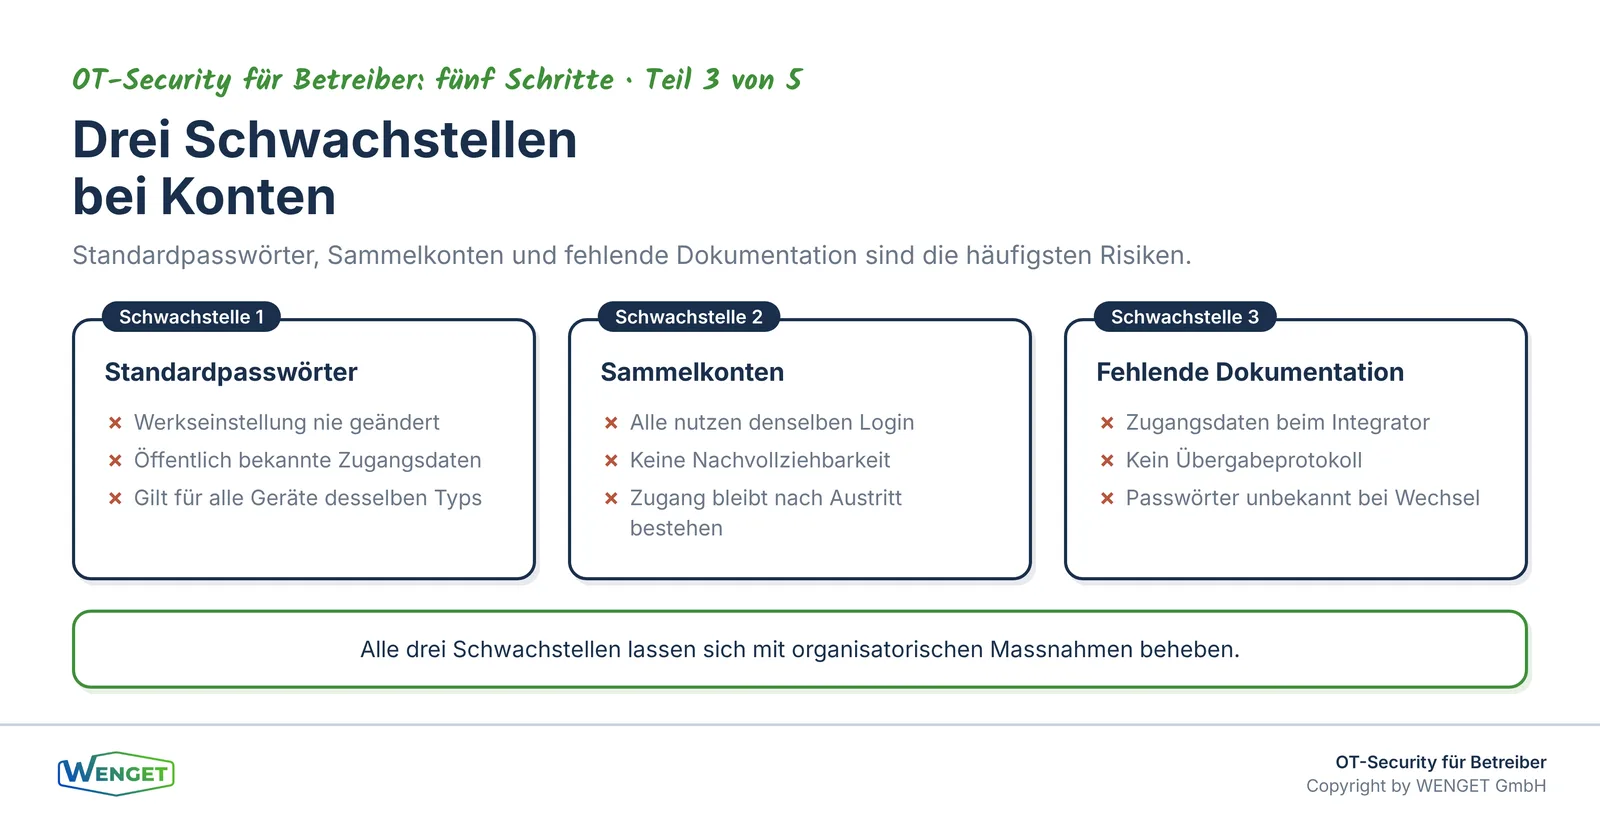
Ein Standardpasswort ist eines, das der Hersteller oder der Integrator bei der Inbetriebnahme gesetzt hat und das danach nie geändert wurde. «admin/admin», «1234», «password» oder der Gerätename als Passwort sind klassische Beispiele. Diese Zugangsdaten sind oft öffentlich bekannt, in Herstellerdokumentationen nachlesbar oder in einschlägigen Listen im Internet zu finden.
Das Problem ist nicht nur, dass das Passwort schwach ist. Das eigentliche Problem ist, dass es für alle Geräte desselben Typs identisch ist. Wer das Passwort eines Geräts kennt, kennt es für alle. In einer Anlage mit Dutzenden von Automationsstationen, Reglern und Managementsystemen bedeutet das: ein einziger bekannter Zugangsdatensatz öffnet alles.
Die KBOB-Empfehlung «IKT-Sicherheit in der Gebäudeautomation» (2025) hält fest, dass Standardpasswörter bei der Inbetriebnahme zwingend zu ersetzen sind. Das ist keine neue Forderung, aber sie wird in der Praxis noch immer häufig nicht umgesetzt. Wir sehen das bei Bestandsanalysen regelmässig: Anlagen, die seit Jahren in Betrieb sind, laufen noch immer mit den Werkseinstellungen.
Die Norm IEC 62443-3-3 beschreibt im Bereich Identifikation und Authentisierung, dass jedes System und jeder Benutzer eindeutig identifizierbar sein muss und dass Authentisierungsmechanismen dem Schutzbedarf der Anlage entsprechen sollen. Standardpasswörter erfüllen diese Anforderung nicht. Sie sind das Gegenteil von eindeutiger Identifikation: Sie machen alle Geräte und alle Benutzer austauschbar.
Das Problem mit Sammelkonten
Eng verwandt mit dem Standardpasswort ist das Sammelkonto. Ein Sammelkonto ist ein Benutzerkonto, das mehrere Personen gemeinsam nutzen. «Techniker», «Service», «Wartung» oder schlicht «admin» sind typische Namen. Alle, die Zugang zur Anlage brauchen, melden sich mit denselben Zugangsdaten an.
Das klingt praktisch, und das ist es kurzfristig auch. Kein Aufwand bei der Benutzerverwaltung, keine Passwörter weitergeben, kein Konto sperren, wenn jemand das Unternehmen verlässt. Aber genau das ist das Problem. Wenn ein Techniker das Unternehmen verlässt, kennt er das Passwort noch immer. Wenn ein Lieferant den Auftrag verliert, hat er noch immer Zugang. Und wenn jemand in der Anlage etwas ändert, weiss niemand, wer es war.
Protokollierung und Nachvollziehbarkeit setzen voraus, dass jede Aktion einem bestimmten Konto zugeordnet werden kann. Mit einem Sammelkonto ist das nicht möglich. Man sieht, dass eine Änderung gemacht wurde, aber nicht von wem. Das ist nicht nur ein Sicherheitsproblem, sondern auch ein Betriebsproblem: Bei Störungen, Fehlkonfigurationen oder Schäden fehlt die Grundlage für eine Ursachenanalyse.
IEC 62443-3-3 verlangt sinngemäss, dass Benutzer und Systeme individuell identifizierbar sein müssen und dass Aktionen nachvollziehbar protokolliert werden. Sammelkonten widersprechen diesem Grundsatz direkt. Die KBOB-Empfehlung (2025) greift das auf und empfiehlt individuelle Konten für alle Personen, die Zugang zu GA-Systemen haben.
Rollen und Rechte: Wer darf was?
Individuelle Konten allein reichen nicht. Entscheidend ist auch, welche Rechte ein Konto hat. In vielen Anlagen gibt es nur zwei Zustände: kein Zugang oder voller Zugang. Wer sich anmelden kann, kann alles sehen, alles ändern und alles löschen. Das ist aus Sicherheitssicht problematisch, weil ein kompromittiertes Konto sofort maximalen Schaden anrichten kann.
Das Prinzip der minimalen Rechte, in der Fachsprache «Least Privilege», besagt, dass jeder Benutzer nur die Rechte haben soll, die er für seine Aufgabe tatsächlich braucht. Ein Hauswart, der Sollwerte anpassen darf, braucht keinen Zugang zur Programmierung der Automationsstationen. Ein externer Servicetechniker, der eine Störung analysiert, braucht Lesezugriff, aber keine Schreibrechte auf Zeitprogramme.
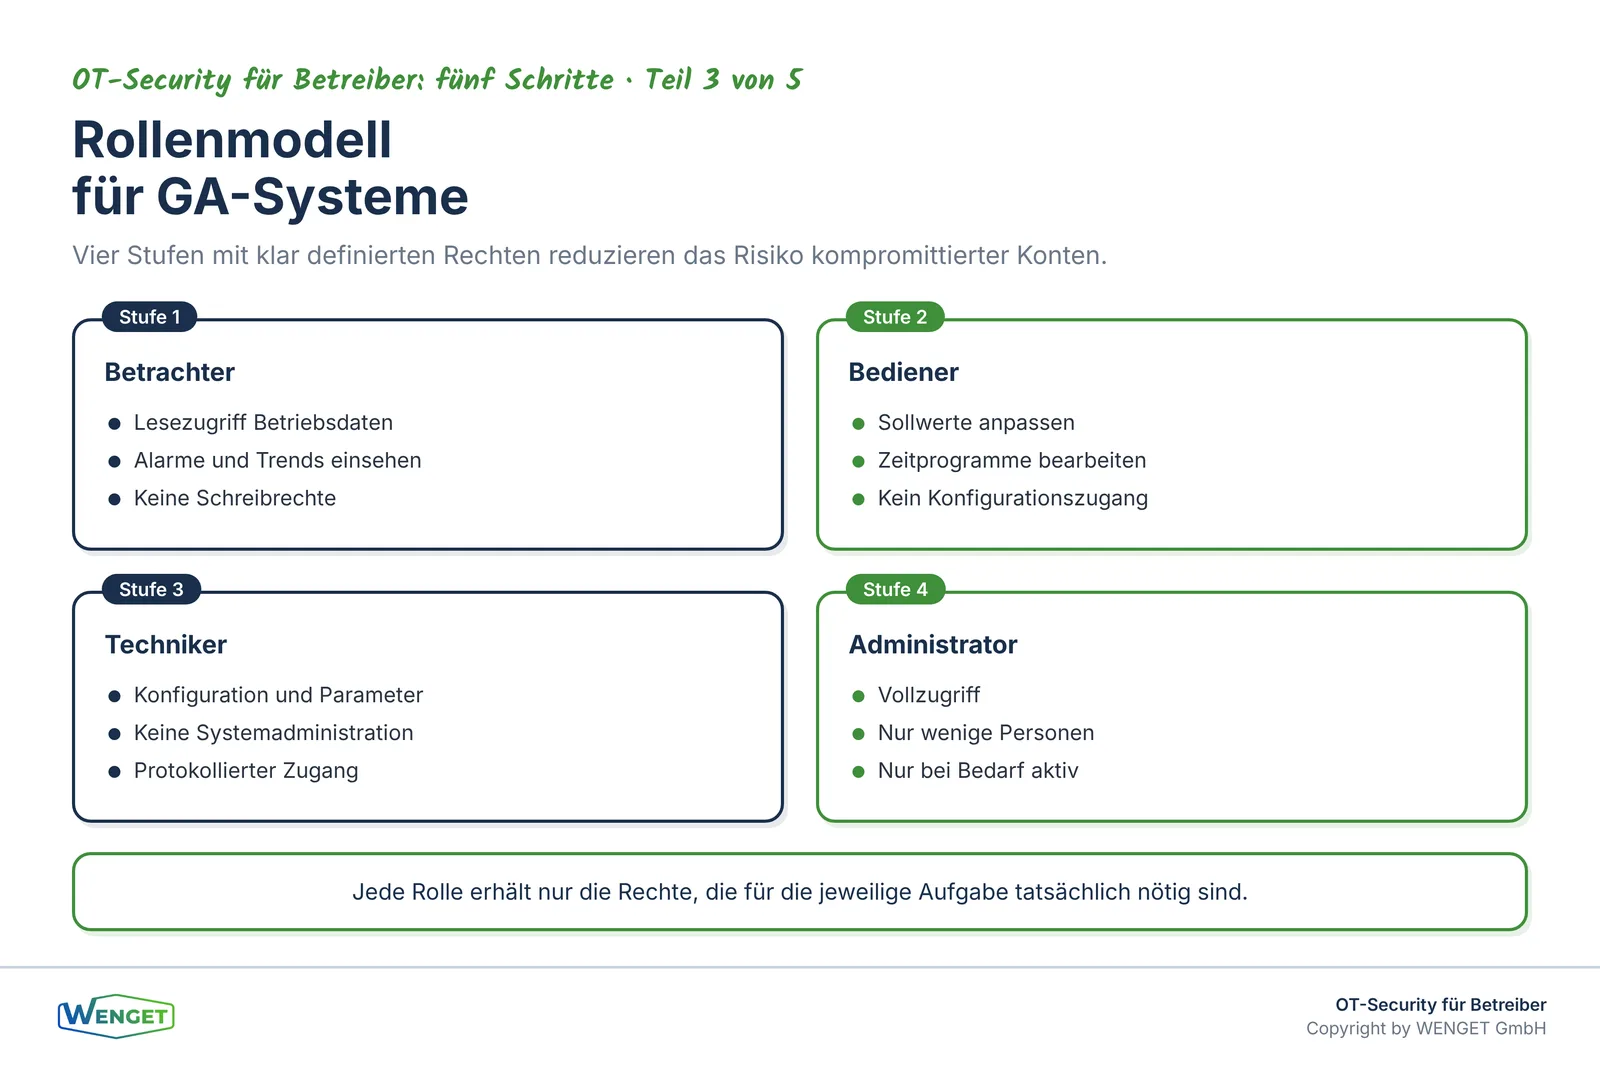
In der Praxis bedeutet das, dass man Rollen definiert und diesen Rollen bestimmte Rechte zuweist. Typische Rollen in der Gebäudeautomation sind:
- Betrachter: Lesezugriff auf Betriebsdaten, Alarme und Trends. Keine Schreibrechte.
- Bediener: Zusätzlich Zugang zu Sollwertanpassungen und Zeitprogrammen im vorgesehenen Rahmen.
- Techniker: Zugang zu Konfiguration und Parametrierung, aber keine Systemadministration.
- Administrator: Vollzugriff, nur für wenige Personen und nur wenn nötig.
Diese Rollenstruktur muss nicht komplex sein. Wichtig ist, dass sie bewusst definiert und dokumentiert ist, und dass neue Konten immer einer Rolle zugeordnet werden, bevor der Zugang freigeschaltet wird.
Der Passwortsafe: Einfach, aber wirkungsvoll
Individuelle Konten und starke Passwörter lösen ein Problem und schaffen ein neues: Wie verwaltet man die Zugangsdaten? In einer Anlage mit vielen Systemen, Geräten und Benutzern kommen schnell Dutzende von Passwörtern zusammen. Wer sie auf Papier notiert, in einer Excel-Tabelle speichert oder im Kopf behält, schafft neue Risiken.
Ein Passwortsafe, auch Passwortmanager genannt, ist eine verschlüsselte Datenbank, in der Zugangsdaten sicher gespeichert werden. Der Zugang zum Safe selbst ist durch ein starkes Masterpasswort und idealerweise durch einen zweiten Faktor geschützt. Innerhalb des Safes können Zugangsdaten strukturiert abgelegt, mit Berechtigungen versehen und bei Bedarf geteilt werden.
Für die Gebäudeautomation ist ein Passwortsafe aus mehreren Gründen sinnvoll. Erstens ermöglicht er starke, einzigartige Passwörter für jedes System, ohne dass jemand diese auswendig kennen muss. Zweitens schafft er eine geordnete Übergabe: Wenn ein Mitarbeiter das Unternehmen verlässt oder ein Lieferant wechselt, sind die Zugangsdaten nicht in dessen Kopf, sondern im Safe der Organisation. Drittens lässt sich dokumentieren, wer Zugang zu welchen Zugangsdaten hat.
Wichtig ist, dass der Passwortsafe organisationseigen ist. Er darf nicht beim Lieferanten oder beim Integrator liegen, sondern muss unter der Kontrolle des Betreibers stehen. Das ist eine Frage der Souveränität: Die Zugangsdaten zu den eigenen Anlagen gehören der eigenen Organisation.
Passwörter: Was «stark» wirklich bedeutet
Ein starkes Passwort ist nicht zwingend ein kryptisches Zeichensalat. Entscheidend sind Länge und Einzigartigkeit. Ein Passwort, das nur für ein einziges System verwendet wird und ausreichend lang ist, bietet guten Schutz, auch wenn es keine Sonderzeichen enthält.
Für GA-Systeme empfehlen wir folgende Grundregeln:
- Mindestlänge von zwölf Zeichen, besser mehr.
- Kein Passwort für mehrere Systeme verwenden.
- Keine persönlichen Informationen wie Namen, Geburtsdaten oder Firmennamen.
- Keine Variationen von Standardpasswörtern («Admin2024!» ist kein starkes Passwort).
- Passwörter regelmässig erneuern, insbesondere nach Personalwechseln oder Lieferantenwechseln.
Für Systemkonten, also Konten, die nicht von Menschen, sondern von Softwaresystemen genutzt werden, gelten dieselben Grundsätze. Auch hier sind Standardpasswörter zu ersetzen und Zugangsdaten sicher zu verwahren.
Übergabe bei Lieferantenwechsel: Ein oft vergessener Moment
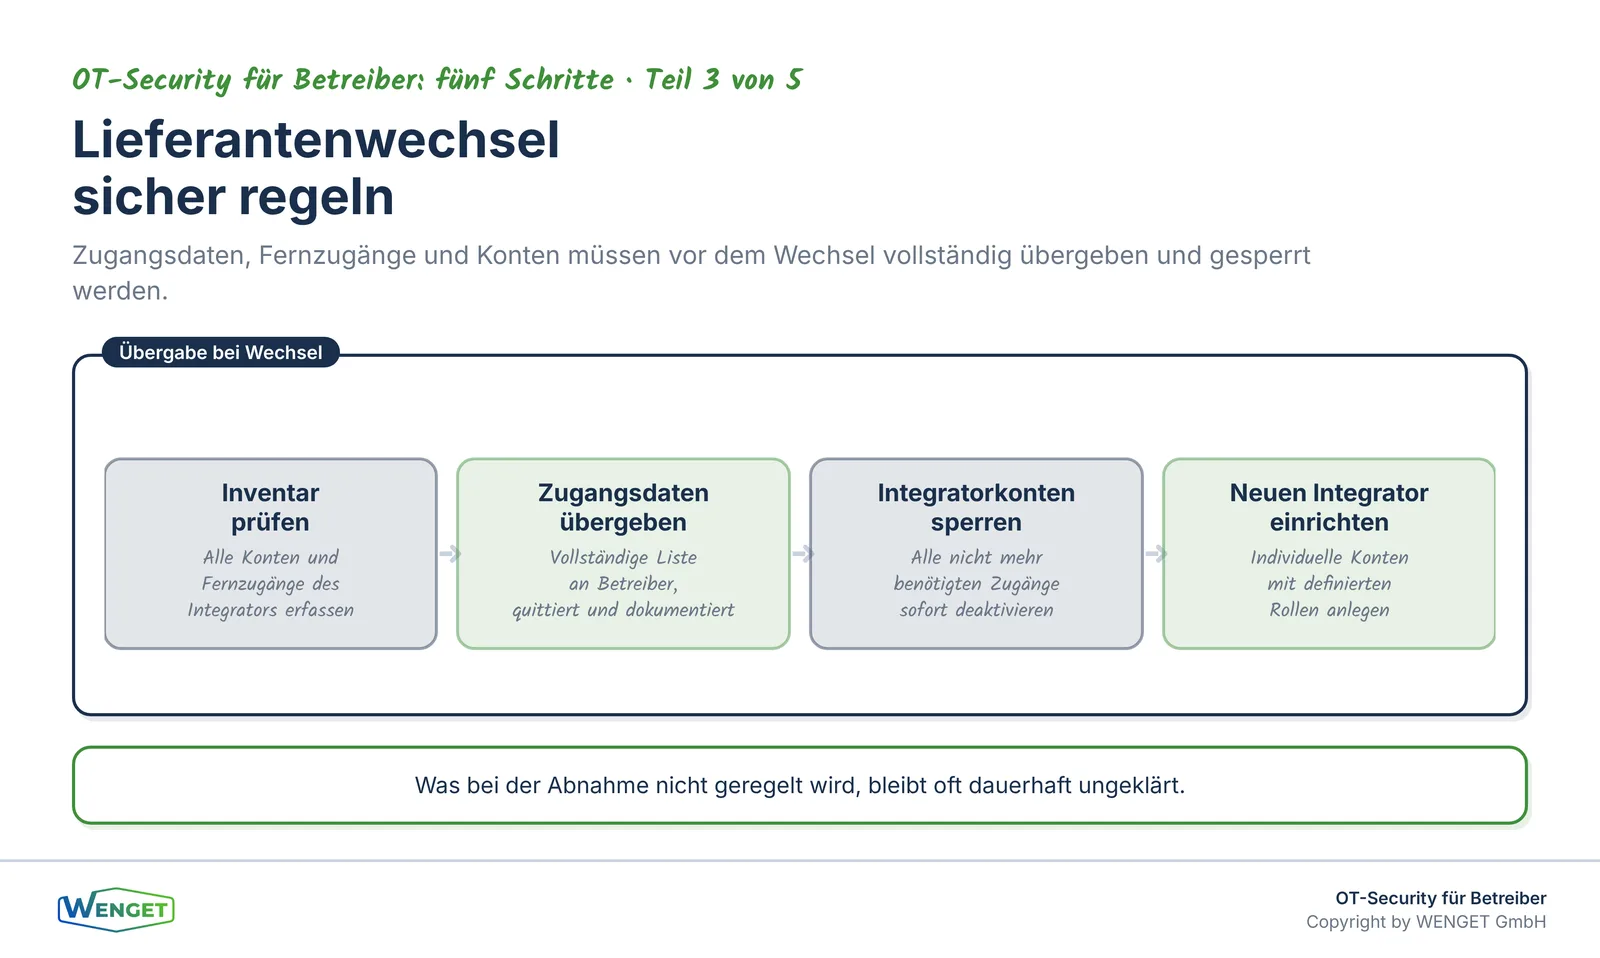
Ein Lieferantenwechsel in der Gebäudeautomation ist ein kritischer Moment für die Kontenverwaltung. Der bisherige Integrator hat in der Regel Zugangsdaten zu den Anlagen, oft auch Fernzugänge. Wenn der Auftrag endet, müssen diese Zugänge geregelt übergeben und anschliessend gesperrt werden.
In der Praxis läuft das oft nicht geordnet ab. Zugangsdaten werden nicht übergeben, weil sie beim Integrator liegen und nicht beim Betreiber. Fernzugänge werden nicht gesperrt, weil niemand weiss, welche es gibt. Der neue Integrator erhält keinen Zugang, weil die Passwörter unbekannt sind, und muss die Geräte zurücksetzen, was Konfigurationsverluste riskiert.
Die Lösung beginnt nicht beim Lieferantenwechsel, sondern bei der Vertragsgestaltung und bei der Abnahme. Zugangsdaten zu GA-Systemen müssen bei der Abnahme vollständig an den Betreiber übergeben werden. Das betrifft alle Konten auf allen Systemen: Managementebene, Automationsstationen, Regler, Switches und alle weiteren Geräte mit Netzwerkzugang. Diese Übergabe ist zu dokumentieren und zu quittieren.
Wer das im Lastenheft und in den Abnahmebedingungen verankert, hat eine vertragliche Grundlage. Wer es erst beim Lieferantenwechsel regeln will, steht oft vor vollendeten Tatsachen. Unser Artikel «Vom Lastenheft zur Abnahme: Der BACnet-Planungsprozess in der Praxis» zeigt, wie solche Anforderungen von Beginn an in den Planungsprozess einfliessen.
KNX-Projektpasswort: Ein Sonderfall
In KNX-Anlagen gibt es eine spezifische Sicherheitsfunktion, die in diesem Zusammenhang erwähnt werden soll: das Projektpasswort in der ETS-Programmiersoftware. Dieses Passwort schützt das KNX-Projekt vor unbefugtem Zugriff und Änderungen. Es ist nicht dasselbe wie ein Netzwerkpasswort oder ein Benutzerkonto, aber es folgt denselben Grundsätzen: Es muss gesetzt, sicher verwahrt und bei der Abnahme an den Betreiber übergeben werden.
Fehlt dieses Passwort oder ist es unbekannt, kann das Projekt nicht mehr geöffnet und geändert werden, ohne es zurückzusetzen. Das bedeutet im schlimmsten Fall, dass eine Anlage bei einer Erweiterung oder Störung nicht mehr angepasst werden kann, ohne die gesamte Programmierung neu aufzubauen. Wir behandeln das Thema KNX-Projektpasswort ausführlicher in unserem Beitrag «KNX Secure und Projektschutz: Was Betreiber wissen müssen» aus der KNX-Serie.
Für KNX Secure gilt dasselbe Grundprinzip wie für alle anderen Systeme: Schlüssel und Zugangsdaten gehören dem Betreiber, nicht dem Integrator.
Bezug zur Abnahme: Was eingefordert werden muss
Die Abnahme ist der richtige Zeitpunkt, um die Kontenverwaltung zu prüfen und zu formalisieren. Was bei der Abnahme nicht geregelt wird, bleibt oft dauerhaft ungeklärt. Wir empfehlen, folgende Punkte bei jeder GA-Abnahme explizit zu prüfen:
Erstens: Sind alle Standardpasswörter ersetzt? Das betrifft nicht nur die offensichtlichen Systeme wie die Managementebene, sondern auch Automationsstationen, Regler, Switches und alle weiteren Geräte mit Netzwerkzugang.
Zweitens: Sind alle Konten dokumentiert? Eine vollständige Liste aller Benutzerkonten auf allen Systemen, mit Rollenzuordnung und Zweck, muss übergeben werden.
Drittens: Sind die Zugangsdaten im Passwortsafe des Betreibers? Nicht beim Integrator, nicht in einer Excel-Tabelle auf einem Laptop, sondern in einem sicheren, organisationseigenen System.
Viertens: Sind die Integratorkonten deaktiviert oder auf ein Minimum reduziert? Fernzugänge und Servicekonten des Integrators müssen nach der Abnahme auf den vereinbarten Umfang reduziert werden. Was für den laufenden Betrieb nicht gebraucht wird, soll nicht aktiv bleiben.
Fünftens: Gibt es eine Vereinbarung über die Verwaltung von Konten im Betrieb? Wer darf neue Konten anlegen? Wer sperrt Konten bei Personalwechseln? Diese Fragen müssen beantwortet sein, bevor die Anlage in den Betrieb übergeht.
Unsere Artikel «GA-Abnahme: Was Bauherren und Betreiber von Ausführenden einfordern müssen» und «Vom Lastenheft zur Abnahme: Der BACnet-Planungsprozess in der Praxis» gehen auf den Abnahmeprozess im Detail ein.
Bestandsanlagen: Wo anfangen?
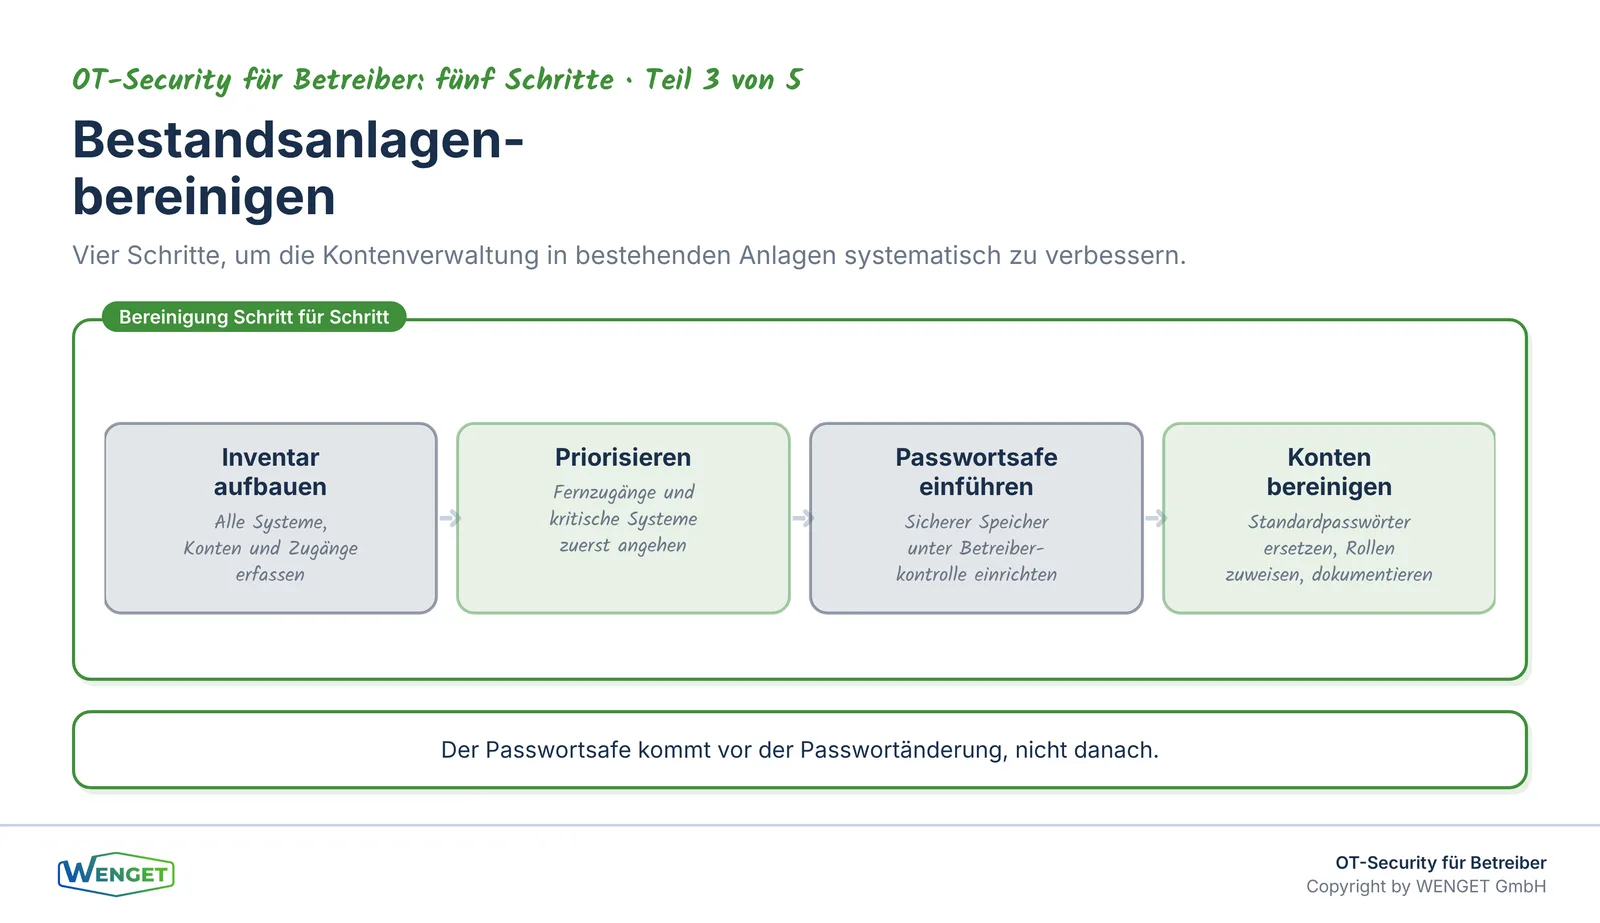
Wer eine Bestandsanlage betreibt, steht vor einer anderen Ausgangslage als jemand, der eine neue Anlage abnimmt. Die Konten sind schon da, die Passwörter sind, was sie sind, und eine vollständige Dokumentation fehlt oft. Trotzdem ist es möglich, die Situation schrittweise zu verbessern.
Der erste Schritt ist eine Inventarisierung der Zugänge. Welche Systeme haben Benutzerkonten? Welche Konten existieren? Wer hat Zugang? Das ist oft aufwendiger als erwartet, weil die Information verteilt ist. Aber ohne dieses Inventar ist jede weitere Massnahme blind. Teil 1 unserer Serie, «Was steht eigentlich im Netz? Das Inventar der Gebäudetechnik», zeigt, wie man ein solches Inventar systematisch aufbaut.
Der zweite Schritt ist die Priorisierung. Nicht alle Systeme sind gleich kritisch. Systeme mit Fernzugang, Systeme, die sicherheitsrelevante Funktionen steuern, und Systeme mit bekannten Standardpasswörtern haben Vorrang. Dort beginnt man mit der Bereinigung.
Der dritte Schritt ist die Einführung des Passwortsafes. Bevor man Passwörter ändert, braucht man einen sicheren Ort, um die neuen zu speichern. Der Passwortsafe kommt vor der Passwortänderung, nicht danach.
Der vierte Schritt ist die schrittweise Bereinigung: Standardpasswörter ersetzen, Sammelkonten auflösen, individuelle Konten anlegen, Rollen zuweisen. Das muss nicht alles auf einmal geschehen, aber es braucht einen Plan und einen Verantwortlichen.
Der rote Faden zu unseren Fachbeiträgen
Diese Serie besteht aus fünf Teilen. Teil 1, «Was steht eigentlich im Netz? Das Inventar der Gebäudetechnik», zeigt, wie man sich einen vollständigen Überblick über alle Systeme und Geräte verschafft. Das Inventar ist auch die Grundlage für die Kontenverwaltung: Wer nicht weiss, welche Systeme existieren, kann auch nicht wissen, welche Konten es gibt.
Teil 2, «Fernzugänge im Griff: Wer kommt von aussen auf unsere Anlagen?», behandelt die Absicherung von Fernzugängen. Konten und Fernzugänge hängen direkt zusammen: Ein sicherer Fernzugang setzt individuelle Konten und starke Passwörter voraus. Wer Fernzugänge mit Sammelkonten betreibt, hat keinen sicheren Fernzugang.
Teil 4, «Updates und Firmware: Wie viel Aktualität braucht die Gebäudetechnik?», und Teil 5, «Wenn es doch passiert: Der Notfallplan für die Gebäudetechnik», runden die Serie ab.
Für den Abnahmeprozess empfehlen wir unsere Artikel «GA-Abnahme: Was Bauherren und Betreiber von Ausführenden einfordern müssen» und «Vom Lastenheft zur Abnahme: Der BACnet-Planungsprozess in der Praxis». Wer verstehen will, was die KBOB-Empfehlung insgesamt bedeutet, findet eine Übersicht in unserem Artikel «KBOB IKT-Sicherheit in der Gebäudeautomation: Was die neue Empfehlung für Planer und Betreiber bedeutet».
Fazit
Standardpasswörter und Sammelkonten sind in der Gebäudeautomation weit verbreitet. Sie sind kein technisches Problem, das schwer zu lösen wäre. Sie sind ein organisatorisches Problem, das einen klaren Entscheid und einen strukturierten Prozess braucht.
Individuelle Konten, klare Rollen, starke Passwörter und ein Passwortsafe unter Kontrolle des Betreibers sind die Grundlage. Die Abnahme ist der richtige Zeitpunkt, um diese Grundlage zu formalisieren. Und bei Bestandsanlagen beginnt man mit dem Inventar, priorisiert nach Risiko und geht Schritt für Schritt vor.
Die Verantwortung für die Kontenverwaltung liegt beim Betreiber. Das ist keine Frage der Technik, sondern der Organisation. Und es ist eine der wenigen Massnahmen in der OT-Security, die sofort wirken, ohne grosse Investitionen zu erfordern.
Sie haben Fragen dazu?
Sie möchten wissen, wie es um die Kontenverwaltung in Ihren Anlagen steht, oder suchen Unterstützung bei der Bereinigung? Wir helfen Ihnen dabei, den Ist-Zustand zu erheben, Prioritäten zu setzen und einen umsetzbaren Plan zu entwickeln. Melden Sie sich unter wenget.ch oder info@wenget.ch.
Quellenverzeichnis
- KBOB Empfehlung «IKT-Sicherheit in der Gebäudeautomation», Version 1.0, 2025 (Standardpasswörter, individuelle Konten, Rollen, Passwortverwaltung, Verantwortung Betreiber)
- IEC 62443-3-3: Industrial communication networks, IT security for networks and systems, System security requirements and security levels (Anforderungen an Identifikation und Authentisierung, Least Privilege, Protokollierung)
- SN EN ISO 16484-5 (SIA 386.155): Datenkommunikationsprotokoll BACnet, inkl. BACnet/SC (TLS, Zertifikate, sichere Kommunikation)
- KNX Association: KNX Secure. KNX und ETS sind eingetragene Marken der KNX Association, Brüssel.
- Bundesamt für Cybersicherheit (BACS), ehemals NCSC: Grundlagen und Empfehlungen zur Cybersicherheit für Betreiber
- IKT-Minimalstandard des Bundes (BWL): Mindestanforderungen an die IKT-Sicherheit für Betreiber kritischer Infrastrukturen
- Eigene Projekterfahrung der WENGET GmbH aus GA-Analysen, Bestandsaufnahmen und Betriebsbegleitung in der Gebäudeautomation
Feedback, Kritik, Lob oder Rückfragen?
Das können Sie auch über LinkedIn tun. Schreiben Sie uns auf unserer LinkedIn-Seite.
Passende Leistung
Managed BACnet Administration
Weitere Artikel zu OT-Security für Betreiber
Updates und Firmware: Wie viel Aktualität braucht die Gebäudetechnik?
Wie bewertet man Updates für Controller und GA-Server? Patchprozess mit Test, Wartungsfenster und Rückfallplan für Betreiber erklärt.
Wenn es doch passiert: Der Notfallplan für die Gebäudetechnik
Was tun, wenn die Gebäudeautomation ausfällt? Handbetrieb, Meldewege, Backups und Wiederanlauf: der Notfallplan für Betreiber.
Fernzugänge im Griff: Wer kommt von aussen auf unsere Anlagen?
Vergessene Fernwartungszugänge sind ein häufiges Einfallstor. So erfassen und regeln Sie Fernzugänge auf Gebäudetechnik sicher und nachvollziehbar.
Sie haben eine konkrete Frage zu Ihrem Projekt?
Wir schätzen Ihre Situation gerne in einem unverbindlichen Erstgespräch ein.
Kontakt aufnehmen