Was steht eigentlich im Netz? Das Inventar der Gebäudetechnik
Wie erstellen wir als Betreiber ein vollständiges Inventar aller vernetzten Geräte der Gebäudetechnik, ohne den Betrieb zu stören?
Wer seine Gebäudetechnik schützen will, muss zuerst wissen, was er überhaupt schützt. Das klingt selbstverständlich, ist es in der Praxis aber selten. In vielen Liegenschaften existiert kein vollständiges, aktuelles Verzeichnis der vernetzten Geräte. Automationsstationen, Feldgeräte, Gateways, Managementsysteme und IP-Kameras wurden über Jahre hinzugefügt, ersetzt oder umgebaut. Wer heute fragt, was im Netz hängt, erhält oft eine Mischung aus veralteten Plänen, Erinnerungen einzelner Personen und Unterlagen verschiedener Integratoren.
Diese erste Folge der Serie «OT-Security für Betreiber: fünf Schritte» zeigt, wie ein vollständiges Inventar aller vernetzten Geräte der Gebäudetechnik entsteht, ohne den Betrieb zu gefährden. Wir erklären, welche Quellen es gibt, welche Mindestfelder ein Inventar enthalten muss und wie der Pflegeprozess im Alltag funktioniert. Die weiteren Teile der Serie bauen auf diesem Fundament auf: Fernzugänge, Konten und Passwörter, Firmware-Updates und der Notfallplan setzen alle voraus, dass bekannt ist, welche Geräte vorhanden sind.
Warum das Inventar der erste Schritt ist
Die KBOB-Empfehlung «IKT-Sicherheit in der Gebäudeautomation» (2025) nennt das Inventar als Grundlage jeder Schutzmassnahme. Auch die Normenreihe IEC 62443, die heute als massgeblicher Rahmen für OT-Security gilt, setzt ein vollständiges Anlagenverzeichnis voraus, bevor Zonen gebildet, Schutzbedarfe bewertet und Massnahmen festgelegt werden können. Das Bundesamt für Cybersicherheit (BACS, früher NCSC) empfiehlt in seinen Hinweisen zur OT-Sicherheit dasselbe: Zuerst Inventar, dann Massnahmen.
Der Grund ist einfach. Eine Firewall-Regel schützt nur Geräte, die bekannt sind. Ein Patch-Prozess greift nur, wenn klar ist, welche Firmware-Versionen im Einsatz sind. Ein Notfallplan funktioniert nur, wenn im Ernstfall klar ist, welche Systeme betroffen sein könnten und wer dafür verantwortlich ist. Ohne Inventar bleibt jede Schutzmassnahme lückenhaft, auch wenn sie technisch gut umgesetzt ist.
In der Gebäudetechnik kommt erschwerend hinzu, dass OT-Netze oft über Jahrzehnte gewachsen sind. Geräte aus verschiedenen Generationen, von verschiedenen Herstellern und mit verschiedenen Protokollen arbeiten nebeneinander. Nicht alles ist dokumentiert, nicht alles ist noch in Betrieb, und nicht alles, was in Betrieb ist, ist noch dokumentiert. Das Inventar schafft hier Klarheit, und zwar nicht einmalig, sondern als lebendiges Dokument.
Was ein Inventar mindestens enthalten muss
Ein Geräteinventar für die Gebäudetechnik ist kein IT-Asset-Register im klassischen Sinne. Es muss auf die Besonderheiten von OT-Umgebungen eingehen: lange Lebensdauern, proprietäre Protokolle, physische Standorte und klare Verantwortlichkeiten im Betrieb.
Aus unserer Erfahrung und in Übereinstimmung mit den Anforderungen der KBOB-Empfehlung empfehlen wir folgende Mindestfelder für jedes Gerät:
- Gerätebezeichnung und Typ: Welches Gerät ist es, und welche Funktion hat es (Automationsstation, Managementsystem, Gateway, Feldgerät mit IP-Anbindung, Netzwerkkomponente)?
- Hersteller und Modell: Für Firmware-Management und Supportfragen unerlässlich.
- Firmware-Version: Aktueller Stand zum Zeitpunkt der Erfassung, mit Datum.
- Standort: Gebäude, Geschoss, Technikraum oder Schaltschrank. Physische Lokalisierung ermöglicht schnelles Handeln im Störungsfall.
- IP-Adresse und Netzwerksegment: Wo im Netz befindet sich das Gerät? Welchem Segment oder welcher Zone ist es zugeordnet?
- Protokoll: BACnet/IP, BACnet MS/TP, KNX, Modbus, proprietär oder anderes.
- Verantwortliche Person oder Stelle: Wer ist im Betrieb für dieses Gerät zuständig? Wer ist der Integrator oder Lieferant?
- Datum der letzten Überprüfung: Wann wurde der Eintrag zuletzt aktualisiert?
- Fernzugang: Besteht ein Fernzugang auf dieses Gerät, und wenn ja, über welchen Weg?
Diese Felder sind kein bürokratischer Selbstzweck. Jedes Feld beantwortet eine konkrete Frage, die im Betrieb oder im Störungsfall gestellt wird. Wer ein Gerät nicht lokalisieren kann, verliert im Ernstfall wertvolle Zeit. Wer die Firmware-Version nicht kennt, kann nicht beurteilen, ob ein bekanntes Sicherheitsproblem relevant ist.
Quellen für das Inventar: Wo die Daten herkommen
Das Inventar entsteht nicht aus dem Nichts. In den meisten Liegenschaften gibt es bereits Informationen, die gesammelt und zusammengeführt werden müssen. Die Kunst liegt darin, diese Quellen systematisch zu nutzen, ohne dabei den laufenden Betrieb zu beeinträchtigen.
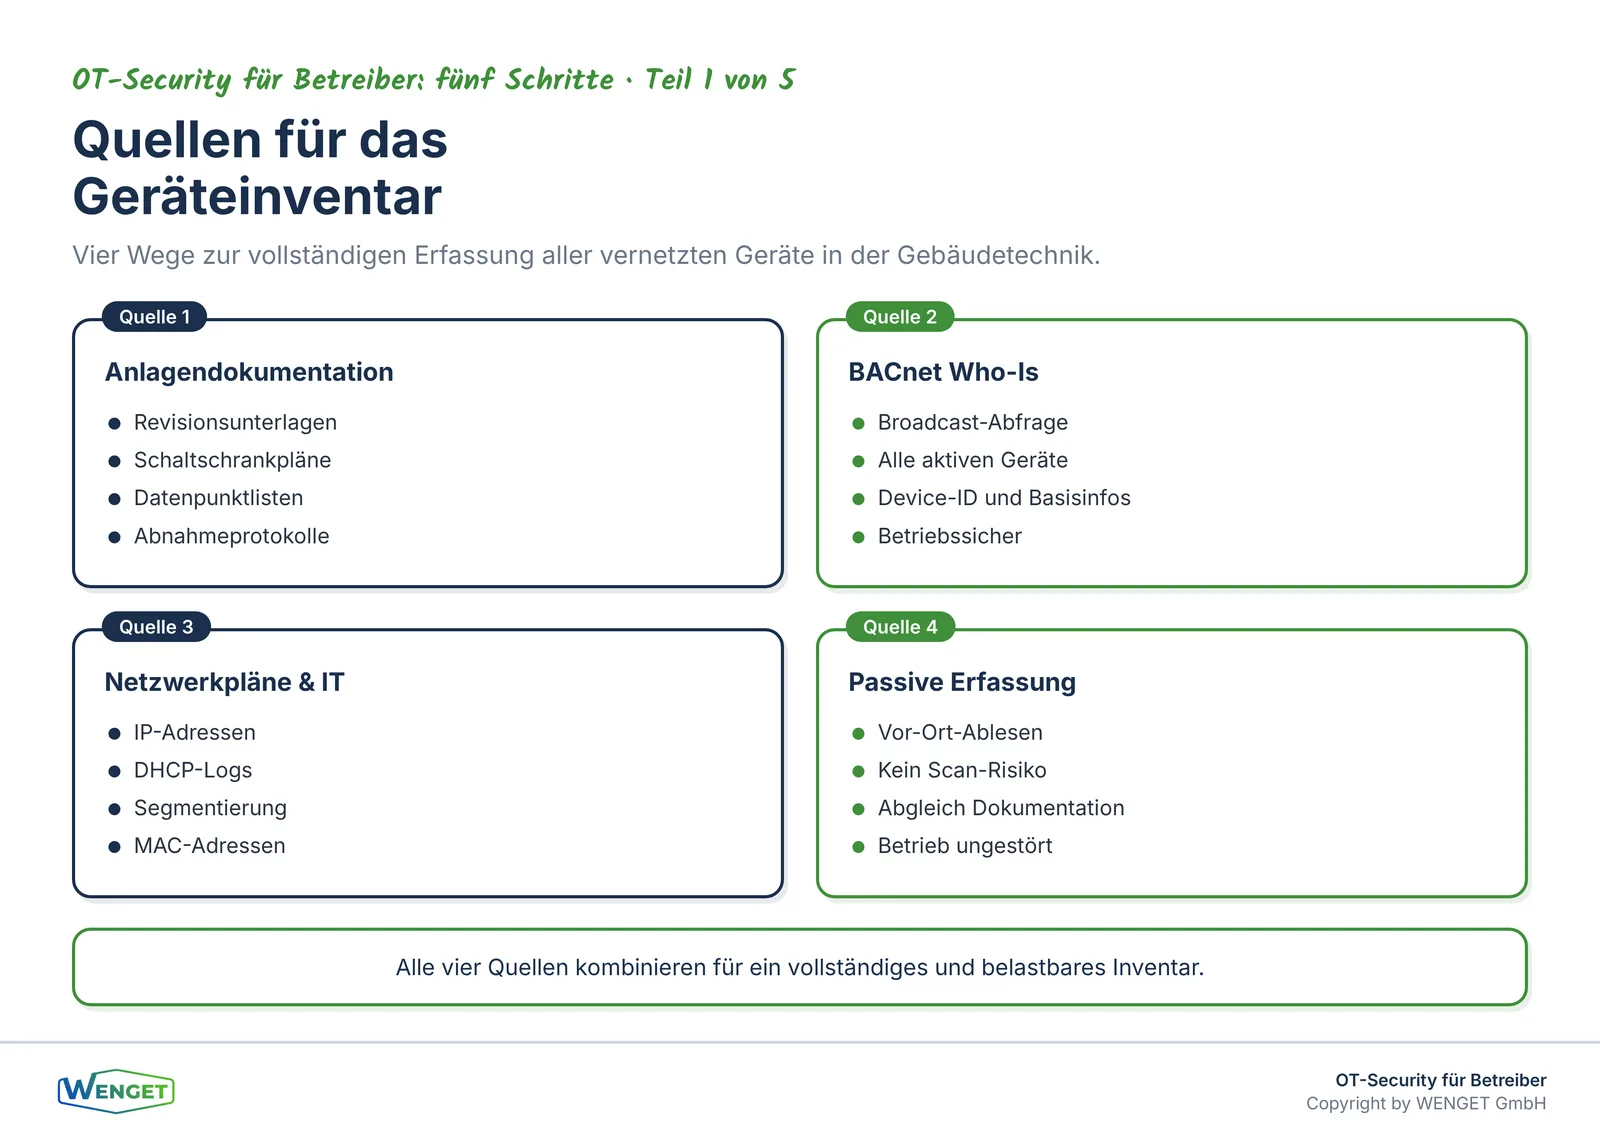
Anlagendokumentation
Die erste und wichtigste Quelle ist die vorhandene Dokumentation: Revisionsunterlagen, Schemazeichnungen, Schaltschrankpläne, Datenpunktlisten und Abnahmeprotokolle. In gut geführten Liegenschaften deckt diese Dokumentation einen grossen Teil der Geräte ab. In gewachsenen Anlagen ist sie oft unvollständig oder veraltet, aber sie liefert den Ausgangspunkt.
Wir empfehlen, mit der Dokumentation zu beginnen und sie als Arbeitshypothese zu behandeln: Was steht drin, muss vor Ort bestätigt werden. Was nicht drin steht, muss aktiv gesucht werden.
BACnet Who-Is-Abfrage
In BACnet-Netzen gibt es eine einfache und betriebssichere Methode, um alle aktiven Geräte zu erfassen: die Who-Is-Abfrage. Dabei sendet ein Werkzeug eine Broadcast-Anfrage im BACnet-Netz, und alle erreichbaren Geräte antworten mit ihrer Device-ID und weiteren Basisinformationen. Diese Abfrage ist passiv im Sinne des Protokolls, sie entspricht dem normalen BACnet-Betrieb und stört keine laufenden Regelkreise.
Das Ergebnis einer Who-Is-Abfrage zeigt, welche Geräte im Netz aktiv sind und wie sie sich identifizieren. Es zeigt auch, ob Geräte vorhanden sind, die in der Dokumentation nicht auftauchen, oder ob dokumentierte Geräte nicht mehr antworten. Die Who-Is-Abfrage ist damit ein wichtiges Werkzeug zur Plausibilisierung der Dokumentation.
Wer die BACnet-Infrastruktur strukturiert verwalten will, findet im Artikel «KBOB IKT-Sicherheit in der Gebäudeautomation: Was die neue Empfehlung für Planer und Betreiber bedeutet» sowie in unserer Serie zur Managed BACnet Administration weitere Grundlagen dazu.
Netzwerkpläne und DHCP-Logs
Die IT-Abteilung oder der Netzwerkbetreiber verfügt in der Regel über Informationen zu den IP-Adressen im Netz. DHCP-Logs zeigen, welche Geräte sich wann mit welcher MAC-Adresse angemeldet haben. Netzwerkpläne zeigen die Segmentierung und die physischen Verbindungen. Diese Informationen ergänzen die BACnet-Sicht um die Netzwerkperspektive.
Wichtig ist dabei die Zusammenarbeit zwischen GA-Verantwortlichen und IT. In vielen Organisationen sind diese Bereiche getrennt, und die Daten liegen in verschiedenen Systemen. Das Inventar ist ein guter Anlass, diese Silos zu überbrücken.
Passive Erfassung statt aktiver Scans
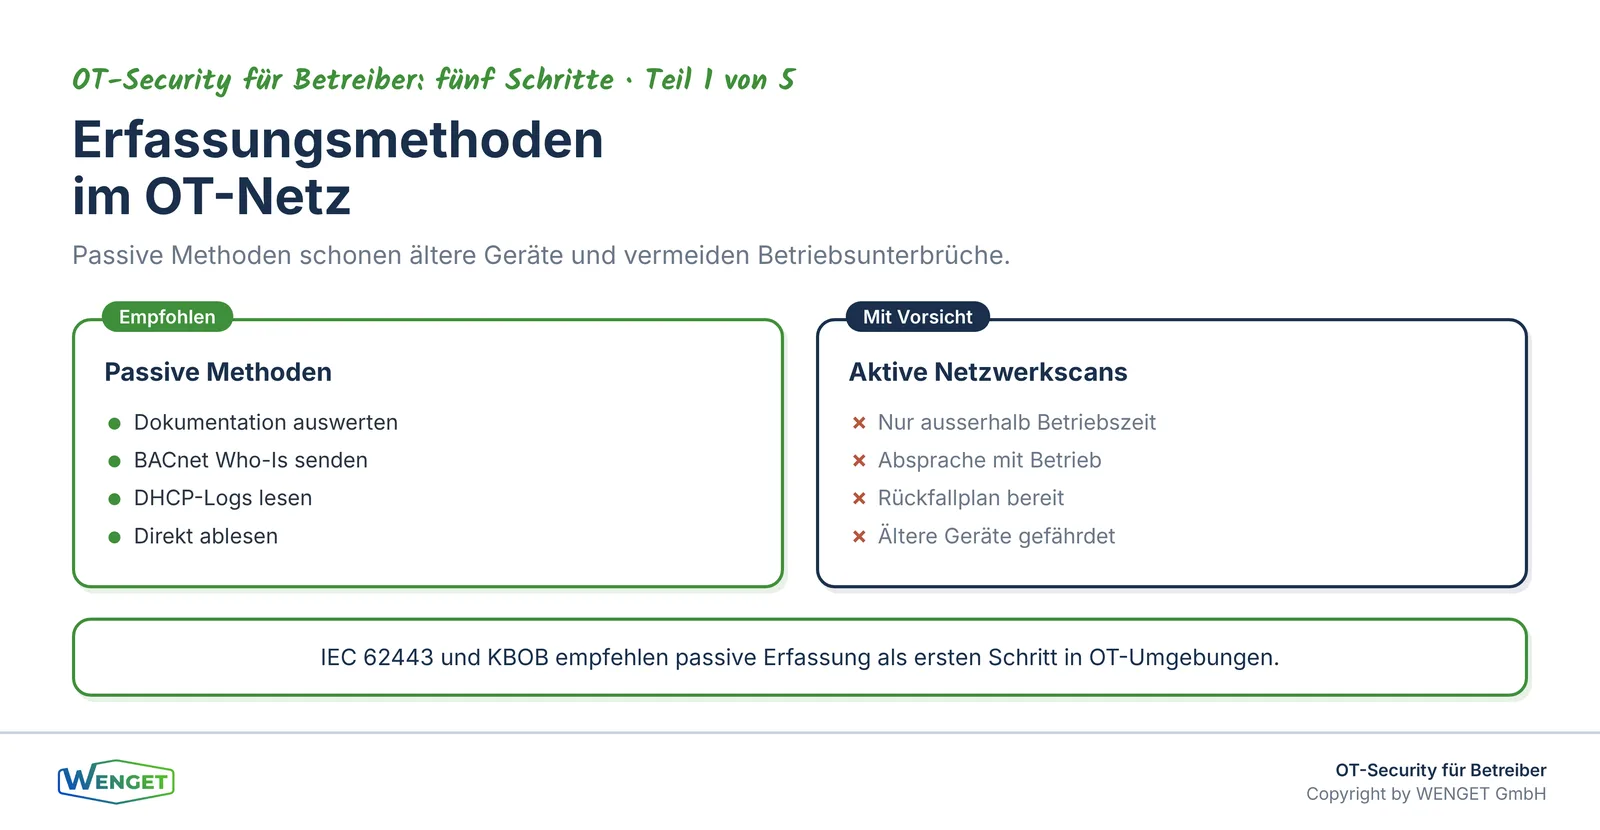
Ein Punkt verdient besondere Beachtung: In OT-Umgebungen sind aktive Netzwerkscans mit Vorsicht zu behandeln. Werkzeuge, die in IT-Netzen selbstverständlich eingesetzt werden, können in OT-Netzen Probleme verursachen. Ältere Automationsstationen oder Feldgeräte reagieren auf ungewohnte Netzwerkpakete manchmal mit Fehlfunktionen oder Neustarts. Das ist ein bekanntes Risiko, das die KBOB-Empfehlung und die IEC 62443 ausdrücklich ansprechen.
Wir empfehlen deshalb, bei der Ersterfassung auf passive Methoden zu setzen: Dokumentation auswerten, BACnet Who-Is nutzen, DHCP-Logs auslesen, Netzwerkpläne prüfen und bei Bedarf direkt an den Geräten ablesen. Wenn ein aktiver Scan erwogen wird, sollte er ausserhalb der Betriebszeiten und in Absprache mit dem Betrieb erfolgen, mit einem klaren Rückfallplan, falls ein Gerät nicht mehr reagiert.
Das Inventar aufbauen: Schritt für Schritt
Der Aufbau eines vollständigen Inventars ist ein Projekt, kein Tagesgeschäft. Wir empfehlen einen strukturierten Ablauf, der die Betriebssicherheit in den Vordergrund stellt.
Im ersten Schritt werden alle verfügbaren Unterlagen gesammelt und gesichtet. Revisionsunterlagen, Datenpunktlisten, Schaltschrankpläne, frühere Abnahmeprotokolle und bestehende Geräteverzeichnisse kommen zusammen. Das Ergebnis ist ein erster Entwurf des Inventars, der auf Papier oder in einer Tabelle festgehalten wird.
Im zweiten Schritt wird dieser Entwurf mit der Realität abgeglichen. Techniker gehen durch die Anlage und prüfen vor Ort, ob die dokumentierten Geräte tatsächlich vorhanden und in Betrieb sind. Gleichzeitig werden Geräte erfasst, die in der Dokumentation fehlen. Die BACnet Who-Is-Abfrage und die Netzwerkdaten der IT ergänzen diesen Schritt.
Im dritten Schritt werden die Mindestfelder für jedes Gerät ausgefüllt. Fehlende Informationen werden nachgefragt, bei Integratoren, beim Hersteller oder direkt am Gerät. Firmware-Versionen werden abgelesen oder aus dem Managementsystem ausgelesen.
Im vierten Schritt wird das Inventar in ein geeignetes Format überführt, das im Betrieb gepflegt werden kann. Eine einfache Tabelle reicht für viele Liegenschaften. Grössere Portfolios profitieren von einer datenbankgestützten Lösung, die mit dem BACnet-Inventar und dem Netzwerkmanagement verknüpft ist.
Der Pflegeprozess: Das Inventar lebendig halten
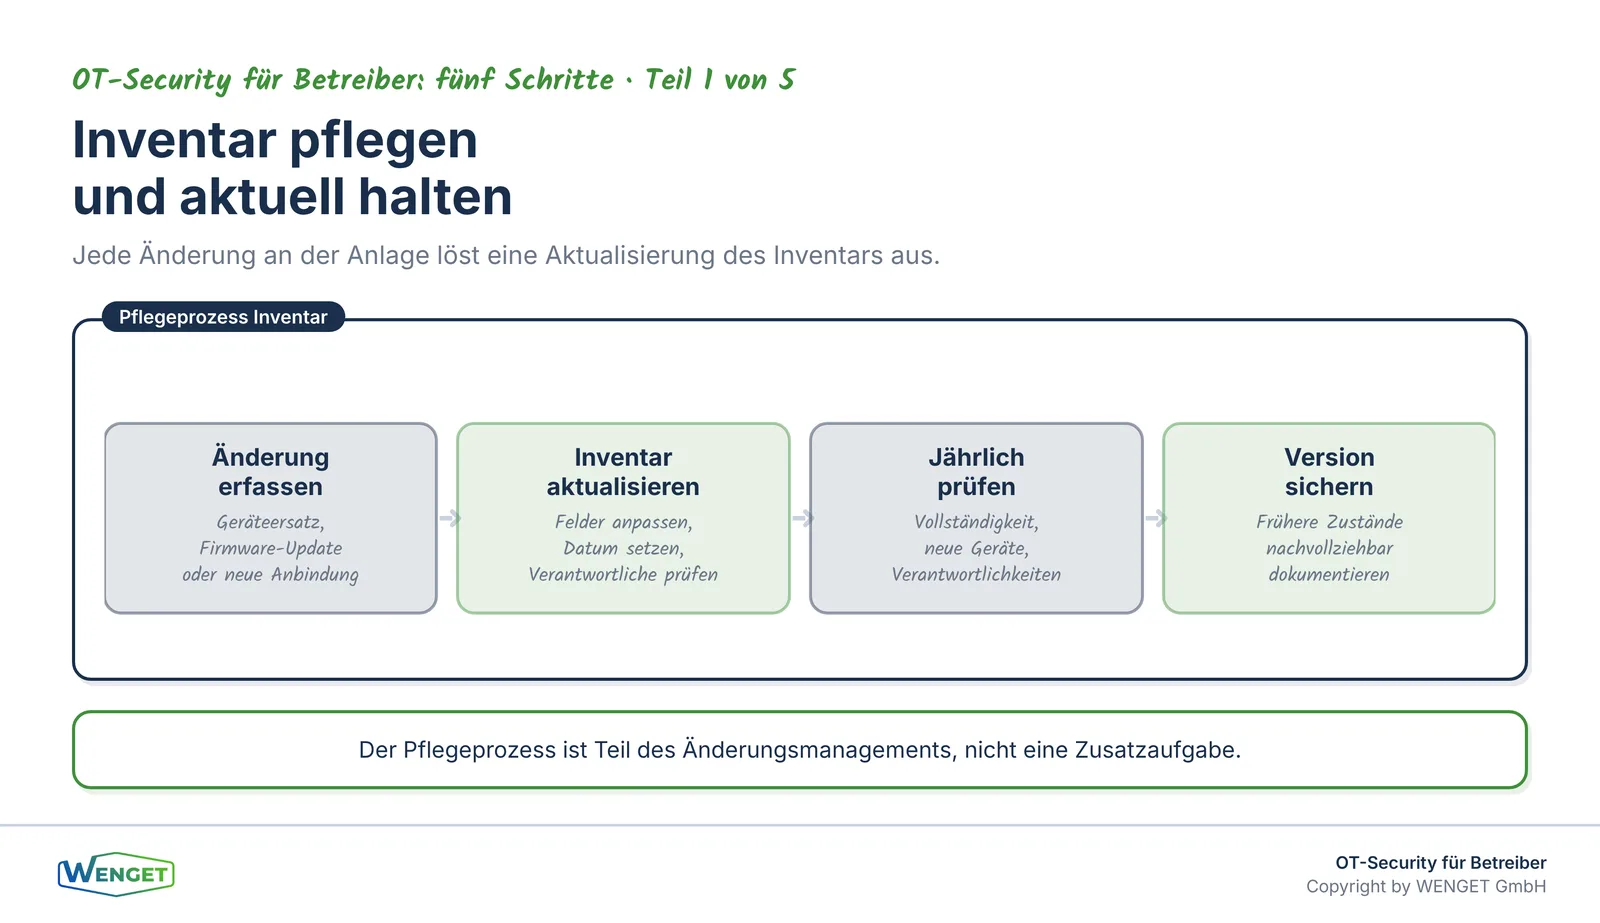
Ein Inventar, das einmal erstellt und dann nicht mehr gepflegt wird, verliert schnell seinen Wert. In der Gebäudetechnik ändern sich Geräte bei Sanierungen, Erweiterungen und Störungsbehebungen. Jede Änderung, die nicht im Inventar nachgeführt wird, ist eine neue Lücke.
Der Pflegeprozess muss deshalb in den normalen Betrieb integriert sein. Das bedeutet konkret: Jede Änderung an der Anlage, ob Geräteersatz, Firmware-Update, neue Anbindung oder Änderung der IP-Adresse, löst eine Aktualisierung des Inventars aus. Das ist keine Zusatzaufgabe, sondern Teil des Änderungsmanagements.
Wir empfehlen ausserdem eine regelmässige Überprüfung des Inventars, mindestens einmal jährlich. Dabei wird geprüft, ob alle Einträge noch aktuell sind, ob neue Geräte hinzugekommen sind und ob die Verantwortlichkeiten noch stimmen. Diese Überprüfung kann mit der jährlichen Betriebsbegehung oder dem Wartungsrundgang kombiniert werden.
Ein weiterer wichtiger Punkt ist die Versionierung. Das Inventar sollte so geführt werden, dass frühere Zustände nachvollziehbar sind. Im Störungsfall oder bei einer Sicherheitsuntersuchung ist es wertvoll zu wissen, wie das Netz vor einem bestimmten Datum ausgesehen hat.
Die Verbindung zwischen Inventar und BACnet-Administration ist eng. Wer ein gepflegtes BACnet-Inventar mit Device IDs, Netzwerknummern und Adressbereichen führt, hat einen grossen Teil der Arbeit bereits getan. Unsere Serie «Managed BACnet Administration» zeigt, wie diese Verwaltung organisiert werden kann.
Verantwortlichkeiten klar regeln
Ein Inventar ist nur so gut wie die Verantwortlichkeiten, die dahinterstehen. Für jedes Gerät muss klar sein, wer im Betrieb zuständig ist. Das ist nicht immer dieselbe Person oder Stelle. Eine Automationsstation kann in der Verantwortung des Facility Managements liegen, während der Netzwerk-Switch in derselben Schaltanlage von der IT betreut wird.
Die KBOB-Empfehlung hält fest, dass die Sicherheitsverantwortung beim Betreiber und Eigentümer liegt. Das gilt auch für das Inventar: Es ist nicht Aufgabe des Integrators oder des Herstellers, das Inventar zu führen. Diese können Daten liefern und bei der Ersterfassung unterstützen, aber die Verantwortung für ein vollständiges und aktuelles Verzeichnis liegt bei der Betreiberorganisation.
Das hat praktische Konsequenzen. Wenn ein Integrator ein Gerät ersetzt oder eine Firmware aktualisiert, muss er die Betreiberorganisation informieren, damit das Inventar nachgeführt werden kann. Diese Anforderung sollte in Wartungsverträgen und Leistungsvereinbarungen explizit festgehalten sein. Wer das nicht regelt, stellt fest, dass das Inventar nach jedem Wartungseinsatz wieder veraltet ist.
Für grössere Portfolios mit mehreren Gebäuden und mehreren Integratoren empfehlen wir eine zentrale Stelle, die das Inventar führt und koordiniert. Das kann intern oder als Mandat vergeben sein. Wie eine solche Stelle organisiert wird, zeigt unsere Serie zur Managed BACnet Administration, insbesondere der Artikel «Der BACnet-Administrator nach KBOB: Aufgaben, Kompetenz und Verantwortung».
Inventar und OT-Security: Der Zusammenhang
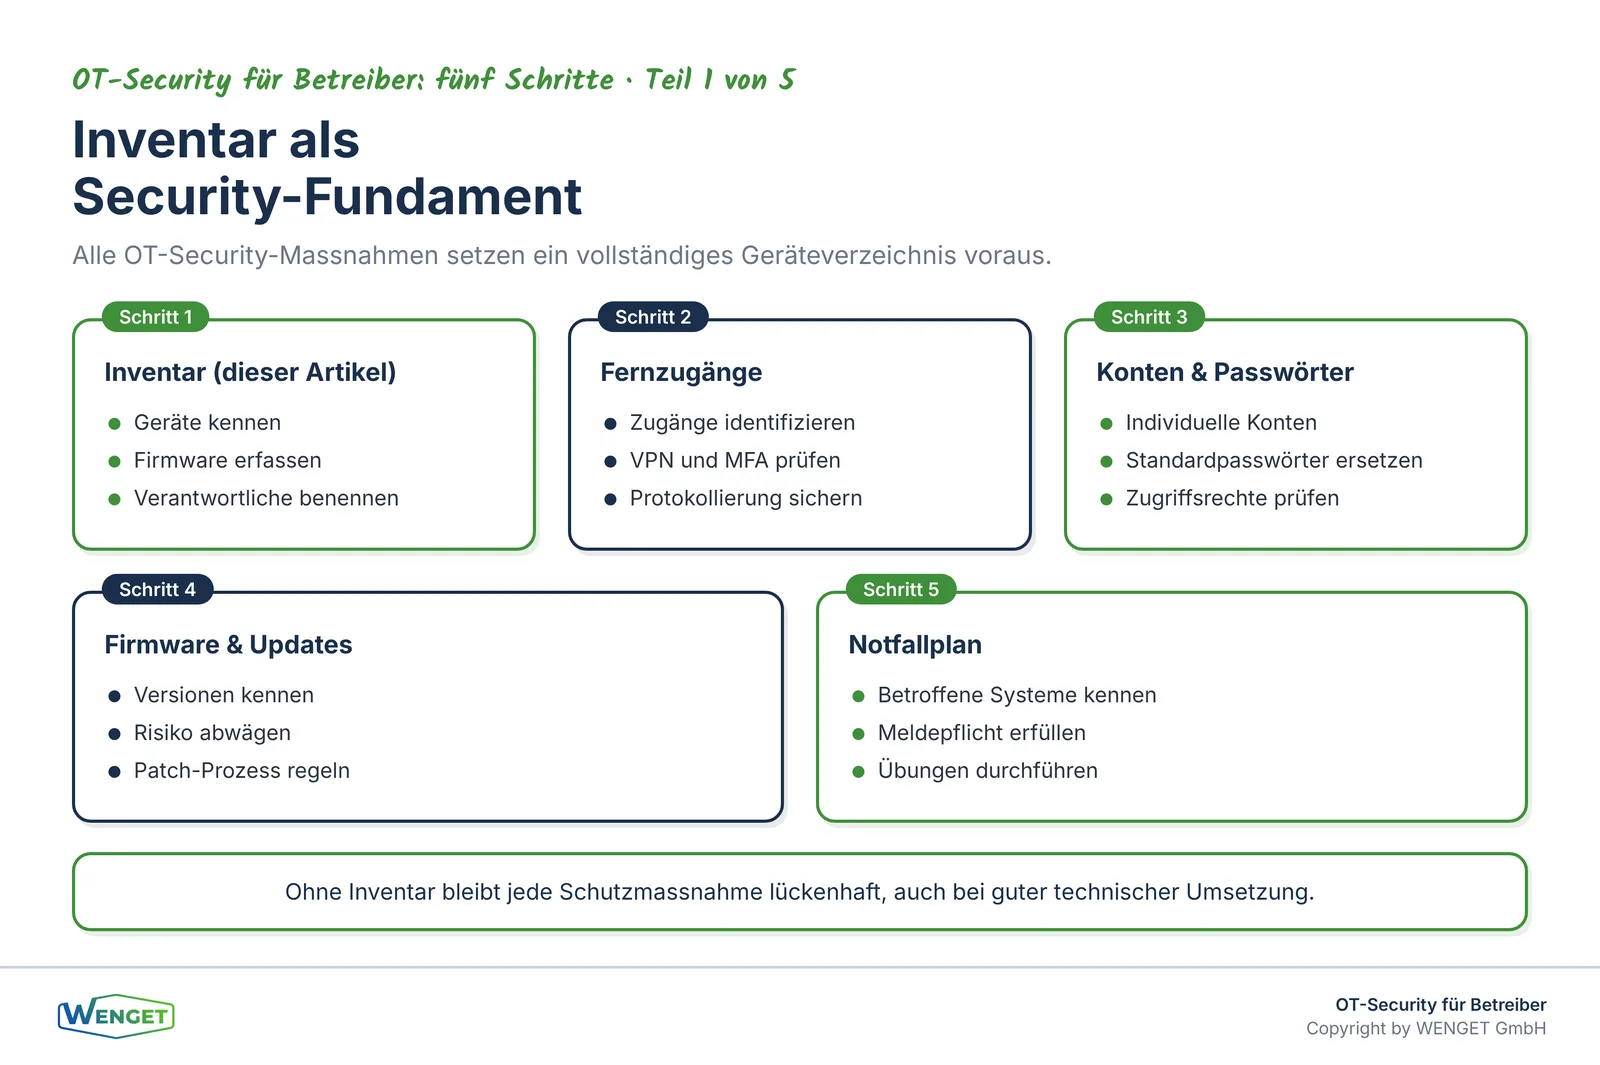
Das Inventar ist nicht nur eine administrative Aufgabe. Es ist die Grundlage für alle weiteren Schritte der OT-Security. Wer weiss, welche Geräte im Netz sind, kann beurteilen, welche davon besonders schützenswert sind und welche ein erhöhtes Risiko darstellen.
Die IEC 62443 beschreibt das Konzept der Zonen und Conduits: Das Netz wird in Bereiche mit ähnlichem Schutzbedarf aufgeteilt, und die Verbindungen zwischen diesen Bereichen werden kontrolliert. Diese Zonierung setzt voraus, dass bekannt ist, welche Geräte wo sind und welche Kommunikationsbeziehungen zwischen ihnen bestehen. Ohne Inventar ist keine sinnvolle Zonierung möglich.
Dasselbe gilt für die Meldepflicht, die seit dem 1. April 2025 für Cyberangriffe auf kritische Infrastrukturen gemäss dem Informationssicherheitsgesetz (ISG) gilt. Wer einen Vorfall melden muss, braucht genaue Angaben darüber, welche Systeme betroffen sind. Ein vollständiges Inventar liefert diese Angaben.
Auch für den Fernzugang, den wir in Teil 2 dieser Serie behandeln, ist das Inventar entscheidend. Wer weiss, welche Geräte einen Fernzugang haben, kann prüfen, ob dieser Zugang sicher konfiguriert ist. Wer das nicht weiss, kann es nicht prüfen.
KNX-Anlagen, die mit KNX Secure betrieben werden, stellen ähnliche Anforderungen: Welche Geräte sind im KNX-Netz, welche Schlüssel sind vergeben, und wer hat Zugriff? Auch hier ist das Inventar der Ausgangspunkt.
Der rote Faden zu unseren Fachbeiträgen
Die weiteren Teile dieser Serie bauen direkt auf dem Inventar auf. Teil 2 «Fernzugänge im Griff: Wer kommt von aussen auf unsere Anlagen?» zeigt, wie Fernzugänge identifiziert, bewertet und gesichert werden. Teil 3 «Passwörter und Konten: Schluss mit admin/admin» behandelt die Kontenverwaltung, die ebenfalls ein vollständiges Geräteverzeichnis voraussetzt. Teil 4 «Updates und Firmware: Wie viel Aktualität braucht die Gebäudetechnik?» und Teil 5 «Wenn es doch passiert: Der Notfallplan für die Gebäudetechnik» runden die Serie ab.
Wer die Grundlagen der BACnet-Infrastruktur vertiefen möchte, findet im Artikel «KBOB IKT-Sicherheit in der Gebäudeautomation: Was die neue Empfehlung für Planer und Betreiber bedeutet» eine ausführliche Einordnung der KBOB-Empfehlung. Die Serie «Managed BACnet Administration» zeigt, wie das BACnet-Inventar organisatorisch verankert wird. Wer wissen möchte, wie eine BACnet-Anlage von Grund auf sauber geplant wird, findet in der Serie «BACnet Planung» und im Artikel «Vom Lastenheft zur Abnahme: Der BACnet-Planungsprozess in der Praxis» weitere Grundlagen. Und wer die Frage stellt, was eine fehlende oder schlechte Gebäudeautomation im Betrieb kostet, findet im Artikel «Was schlechte Gebäudeautomation wirklich kostet» eine ehrliche Bestandsaufnahme.
Fazit
Was wir nicht kennen, können wir nicht schützen. Dieser Satz klingt einfach, hat aber weitreichende Konsequenzen. Ein vollständiges, gepflegtes Inventar aller vernetzten Geräte der Gebäudetechnik ist keine Selbstverständlichkeit, aber es ist erreichbar. Die Quellen sind vorhanden: Anlagendokumentation, BACnet Who-Is, Netzwerkpläne und passive Erfassung liefern gemeinsam ein belastbares Bild. Die Mindestfelder sind überschaubar. Der Pflegeprozess lässt sich in den normalen Betrieb integrieren.
Was es braucht, ist ein klarer Entscheid, wer die Verantwortung trägt, und ein strukturierter Aufbau, der den Betrieb nicht gefährdet. Wer diesen ersten Schritt geht, legt das Fundament für alle weiteren Massnahmen der OT-Security. Und wer ihn nicht geht, baut auf Sand, egal wie gut die Firewall konfiguriert ist.
Sie haben Fragen dazu?
Sie möchten wissen, wie vollständig das Inventar Ihrer Gebäudetechnik ist, oder Sie wollen den Aufbau strukturiert angehen? Wir unterstützen Sie bei der Ersterfassung, der Wahl des richtigen Formats und der Verankerung im Betrieb. Melden Sie sich unter wenget.ch oder info@wenget.ch.
Quellenverzeichnis
- KBOB Empfehlung «IKT-Sicherheit in der Gebäudeautomation», Version 1.0, 2025 (Inventar als Grundlage, Rollen und Verantwortung der Betreiberorganisation)
- KBOB Leitfaden BACnet V2.0, 2021 (BACnet-Inventar, Verwaltung von Device IDs und Netzwerknummern)
- IEC 62443-2-1: Security for industrial automation and control systems, Part 2-1: Security management system requirements (Inventar und Zonierung als Grundlage des Sicherheitsmanagements)
- Bundesamt für Cybersicherheit (BACS, ehemals NCSC): Empfehlungen zur OT-Sicherheit, verfügbar unter bacs.admin.ch
- Informationssicherheitsgesetz (ISG), Meldepflicht für Cyberangriffe auf kritische Infrastrukturen, in Kraft seit 1. April 2025
- IKT-Minimalstandard des Bundes (BWL), aktuelle Fassung
- SN EN ISO 16484-5 (SIA 386.155): Datenkommunikationsprotokoll BACnet (BACnet Who-Is, Device-Objekt)
- KNX Association: KNX Secure (eingetragene Marke der KNX Association)
- Eigene Projekterfahrung der WENGET GmbH aus GA-Analysen, BACnet-Inventarisierungen und OT-Security-Beratungen in der Schweiz
Feedback, Kritik, Lob oder Rückfragen?
Das können Sie auch über LinkedIn tun. Schreiben Sie uns auf unserer LinkedIn-Seite.
Passende Leistung
Managed BACnet Administration
Weitere Artikel zu OT-Security für Betreiber
Fernzugänge im Griff: Wer kommt von aussen auf unsere Anlagen?
Vergessene Fernwartungszugänge sind ein häufiges Einfallstor. So erfassen und regeln Sie Fernzugänge auf Gebäudetechnik sicher und nachvollziehbar.
Passwörter und Konten: Schluss mit admin/admin
Standardpasswörter und Sammelkonten sind in der Gebäudeautomation verbreitet. Wie individuelle Konten, Rollen und ein Passwortsafe sofort wirken.
Updates und Firmware: Wie viel Aktualität braucht die Gebäudetechnik?
Wie bewertet man Updates für Controller und GA-Server? Patchprozess mit Test, Wartungsfenster und Rückfallplan für Betreiber erklärt.
Sie haben eine konkrete Frage zu Ihrem Projekt?
Wir schätzen Ihre Situation gerne in einem unverbindlichen Erstgespräch ein.
Kontakt aufnehmen