Wenn es doch passiert: Der Notfallplan für die Gebäudetechnik
Was tun wir, wenn die Gebäudeautomation durch einen Cyberangriff oder Ausfall nicht mehr bedienbar ist?
Die vier vorangegangenen Teile dieser Serie haben gezeigt, wie man das Inventar aufbaut, Fernzugänge absichert, Konten und Passwörter ordnet und mit Updates umgeht. Wer diese Schritte gegangen ist, hat die Angriffsfläche deutlich verkleinert. Doch kein Schutz ist absolut. Ransomware, ein kompromittierter Fernzugang oder ein Fehler bei einem Update können trotz aller Vorsicht dazu führen, dass die Gebäudeautomation nicht mehr bedienbar ist. Dann entscheidet nicht mehr die Prävention, sondern die Vorbereitung auf genau diesen Moment.
Dieser letzte Teil der Serie widmet sich dem Notfallplan. Nicht als theoretisches Dokument, das im Schrank verstaubt, sondern als praktisches Werkzeug, das im Ernstfall funktioniert. Wir zeigen, was ein Notfallplan für die Gebäudetechnik enthalten muss, wie der Handbetrieb organisiert wird, welche Meldewege gelten und wie der Wiederanlauf gelingt. Und wir erklären, warum Übungen kein Luxus sind, sondern der einzige Weg, um zu wissen, ob der Plan auch wirklich trägt.
Warum ein eigener Plan für die Gebäudetechnik nötig ist
Viele Organisationen haben einen allgemeinen Krisenplan oder einen IT-Notfallplan. Dieser deckt typischerweise den Ausfall von Bürosystemen, E-Mail oder ERP ab. Die Gebäudetechnik kommt darin selten vor, obwohl sie im Ernstfall die kritischere Infrastruktur ist. Wenn die Heizung im Winter ausfällt, wenn Lüftungsanlagen in einem Spital oder Rechenzentrum nicht mehr geregelt werden, wenn Brandschutzklappen nicht mehr angesteuert werden können, sind die Folgen unmittelbar physisch und betreffen Menschen, nicht nur Daten.
Der Notfallplan für die Gebäudetechnik ist deshalb kein Anhang zum IT-Plan, sondern ein eigenständiges Dokument mit eigenem Geltungsbereich. Er beschreibt, was bei einem Ausfall der Automationsebene zu tun ist, wer zuständig ist, welche Anlagen zuerst gesichert werden müssen und wie der Betrieb überbrückt wird, bis die Systeme wieder laufen. Die IEC 62443-2-1 beschreibt die Anforderungen an ein Managementsystem für die Sicherheit von Industriesteuerungen und nennt die Notfallplanung als einen der zentralen Bestandteile. Die KBOB-Empfehlung «IKT-Sicherheit in der Gebäudeautomation» (2025) greift diesen Gedanken für den Gebäudebereich auf und macht deutlich: Die Sicherheitsverantwortung liegt beim Betreiber, und dazu gehört auch die Vorbereitung auf den Ernstfall.
Ein häufiger Irrtum ist die Annahme, der Integrator oder der Hersteller werde im Notfall schon helfen. Das stimmt teilweise. Aber externe Unterstützung braucht Zeit, und in dieser Zeit muss der Betrieb irgendwie weitergehen. Genau dafür ist der Notfallplan da.
Handbetrieb: Was wirklich funktionieren muss
Der erste und wichtigste Baustein ist der Handbetrieb. Gemeint ist die Fähigkeit, die wichtigsten Anlagen ohne die Automationsebene zu betreiben, also ohne Managementstation, ohne Automationsstationen und ohne Netzwerk. Fast jede Anlage hat dafür eine Möglichkeit, entweder über manuelle Schalter und Regler direkt an den Geräten oder über lokale Bedienebenen an den Feldgeräten. Das Problem: Diese Möglichkeit ist oft nicht dokumentiert, nicht geübt und dem Betriebspersonal nicht bekannt.
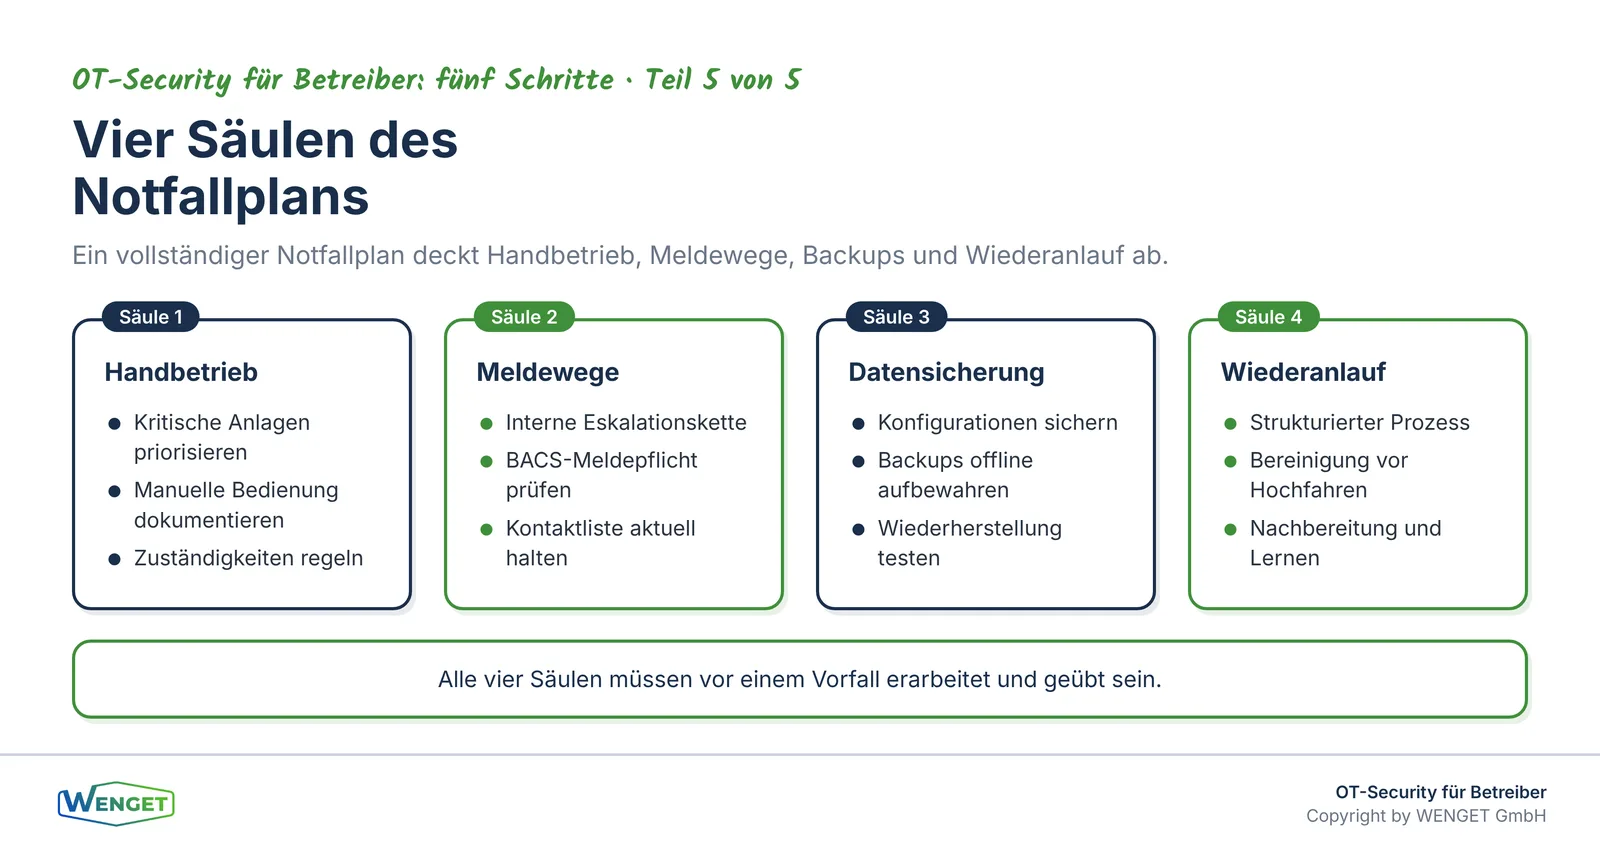
Der Notfallplan muss für jede kritische Anlage beschreiben, wie der Handbetrieb aktiviert wird. Kritisch sind dabei nicht alle Anlagen gleich. Eine sinnvolle Priorisierung unterscheidet zwischen Anlagen, die sofort gesichert werden müssen (zum Beispiel Heizung im Winter, Lüftung in Räumen mit besonderen Anforderungen, Brandschutzanlagen), Anlagen, die für einige Stunden oder Tage auf einem Grundbetrieb laufen können, und Anlagen, die vorübergehend abgeschaltet werden können, ohne dass daraus unmittelbare Risiken entstehen.
Für jede Anlage der ersten Kategorie gehört in den Notfallplan: der genaue Standort der manuellen Bedienelemente, die Schritte zur Aktivierung des Handbetriebs, die Sollwerte, die im Handbetrieb eingestellt werden sollen, und die Person oder Funktion, die dafür zuständig ist. Diese Informationen müssen auch dann zugänglich sein, wenn die digitalen Systeme nicht verfügbar sind. Ein ausgedrucktes Exemplar im Technikraum ist kein Rückschritt, sondern eine sinnvolle Massnahme.
Ein weiterer Aspekt, der oft vergessen wird: Wer führt den Handbetrieb durch? In vielen Gebäuden ist das Betriebspersonal tagsüber präsent, aber nachts und am Wochenende nicht. Der Notfallplan muss regeln, wer ausserhalb der Bürozeiten erreichbar ist, wer die Kompetenz hat, in den Handbetrieb zu wechseln, und wie dieser Wechsel ausgelöst wird.
Meldewege: Wer muss wann informiert werden?
Ein Cyberangriff auf die Gebäudetechnik ist kein rein internes Ereignis. Je nach Art des Angriffs und Art der betroffenen Organisation bestehen Meldepflichten, und es gibt externe Stellen, die informiert werden müssen oder können.
In der Schweiz gilt seit dem 1. April 2025 eine Meldepflicht für Cyberangriffe auf kritische Infrastrukturen gemäss dem Informationssicherheitsgesetz (ISG). Betreiber kritischer Infrastrukturen sind verpflichtet, erhebliche Cyberangriffe dem Bundesamt für Cybersicherheit (BACS, früher NCSC) zu melden. Was als kritische Infrastruktur gilt und was als erheblicher Angriff, ist im ISG und in den zugehörigen Ausführungsbestimmungen geregelt. Betreiber sollten diese Frage mit ihrer Rechtsabteilung oder einem Fachberater klären, bevor ein Vorfall eintritt, nicht danach. Die Fristen für die Meldung sind kurz, und im Ernstfall fehlt die Zeit für rechtliche Abklärungen.
Unabhängig von gesetzlichen Pflichten empfiehlt das BACS, Cyberangriffe zu melden. Die Behörde kann Unterstützung leisten, Informationen über bekannte Angriffsmuster teilen und bei der Koordination helfen. Die Kontaktdaten des BACS gehören in die Kontaktliste des Notfallplans.
Intern muss der Notfallplan klare Eskalationswege definieren. Wer stellt fest, dass etwas nicht stimmt? Wer wird als erstes informiert? Wer entscheidet über den Übergang in den Notfallbetrieb? Wer kommuniziert nach aussen, zum Beispiel gegenüber Mietern, Nutzern oder der Öffentlichkeit? Diese Fragen müssen vor dem Ernstfall beantwortet sein. Im Stress eines laufenden Vorfalls ist keine Zeit mehr, Zuständigkeiten zu klären.
Die Kontaktliste im Notfallplan enthält mindestens: die interne Eskalationskette mit Stellvertretungen, die Kontakte der wichtigsten Integratoren und Lieferanten mit Notfallnummern, die Kontaktdaten des BACS, allenfalls die Kontakte der Versicherung und der Rechtsberatung sowie die Kontakte der IT-Sicherheitsverantwortlichen. Diese Liste muss aktuell gehalten werden und ebenfalls in ausgedruckter Form verfügbar sein.
Datensicherung: Was offline sein muss
Backups sind in der IT eine Selbstverständlichkeit. In der Gebäudetechnik sind sie es noch nicht. Dabei sind die Daten, die bei einem Ausfall verloren gehen können, für den Wiederanlauf entscheidend: Konfigurationsdaten der Automationsstationen, Programmierungen und Parametrierungen, Netzwerkkonfigurationen, Zertifikate (insbesondere bei BACnet/SC), Datenpunktlisten und Beschriftungen sowie die Konfiguration der Managementstation.
Ohne diese Daten kann eine Anlage nach einem Angriff oder einem Hardwareausfall nicht wiederhergestellt werden, zumindest nicht ohne erheblichen Zeitaufwand und oft nicht ohne den ursprünglichen Integrator. Das ist eine Abhängigkeit, die sich mit einer konsequenten Backup-Strategie vermeiden lässt.
Entscheidend ist dabei ein Punkt, der in der IT-Sicherheit als Grundprinzip gilt: Backups müssen offline oder zumindest netzwerkseitig getrennt aufbewahrt werden. Ein Backup, das auf einem Server liegt, der im selben Netz wie die angegriffenen Systeme hängt, ist bei einem Ransomware-Angriff mit hoher Wahrscheinlichkeit ebenfalls verschlüsselt. Offline bedeutet: auf einem Medium, das physisch getrennt ist, oder in einem Netzwerksegment, das vom betroffenen Bereich isoliert ist und nicht automatisch erreichbar war.
Der Notfallplan legt fest, welche Daten gesichert werden, wie oft die Sicherung erfolgt, wo die Backups aufbewahrt werden und wer für die Wiederherstellung zuständig ist. Mindestens einmal jährlich sollte geprüft werden, ob die Backups vollständig und wiederherstellbar sind. Ein Backup, das nie getestet wurde, ist kein Backup, sondern eine Hoffnung.
Ein weiterer Aspekt betrifft die Dokumentation. Neben den Konfigurationsdaten gehören auch die technischen Unterlagen offline gesichert: Schaltpläne, Datenpunktlisten, Netzwerkpläne, Passwortlisten (verschlüsselt) und Wartungsverträge. Wer diese Unterlagen nur digital und nur im internen Netz aufbewahrt, verliert im Ernstfall den Überblick genau dann, wenn er ihn am dringendsten braucht.
Wiederanlauf: Schritt für Schritt zurück in den Normalbetrieb
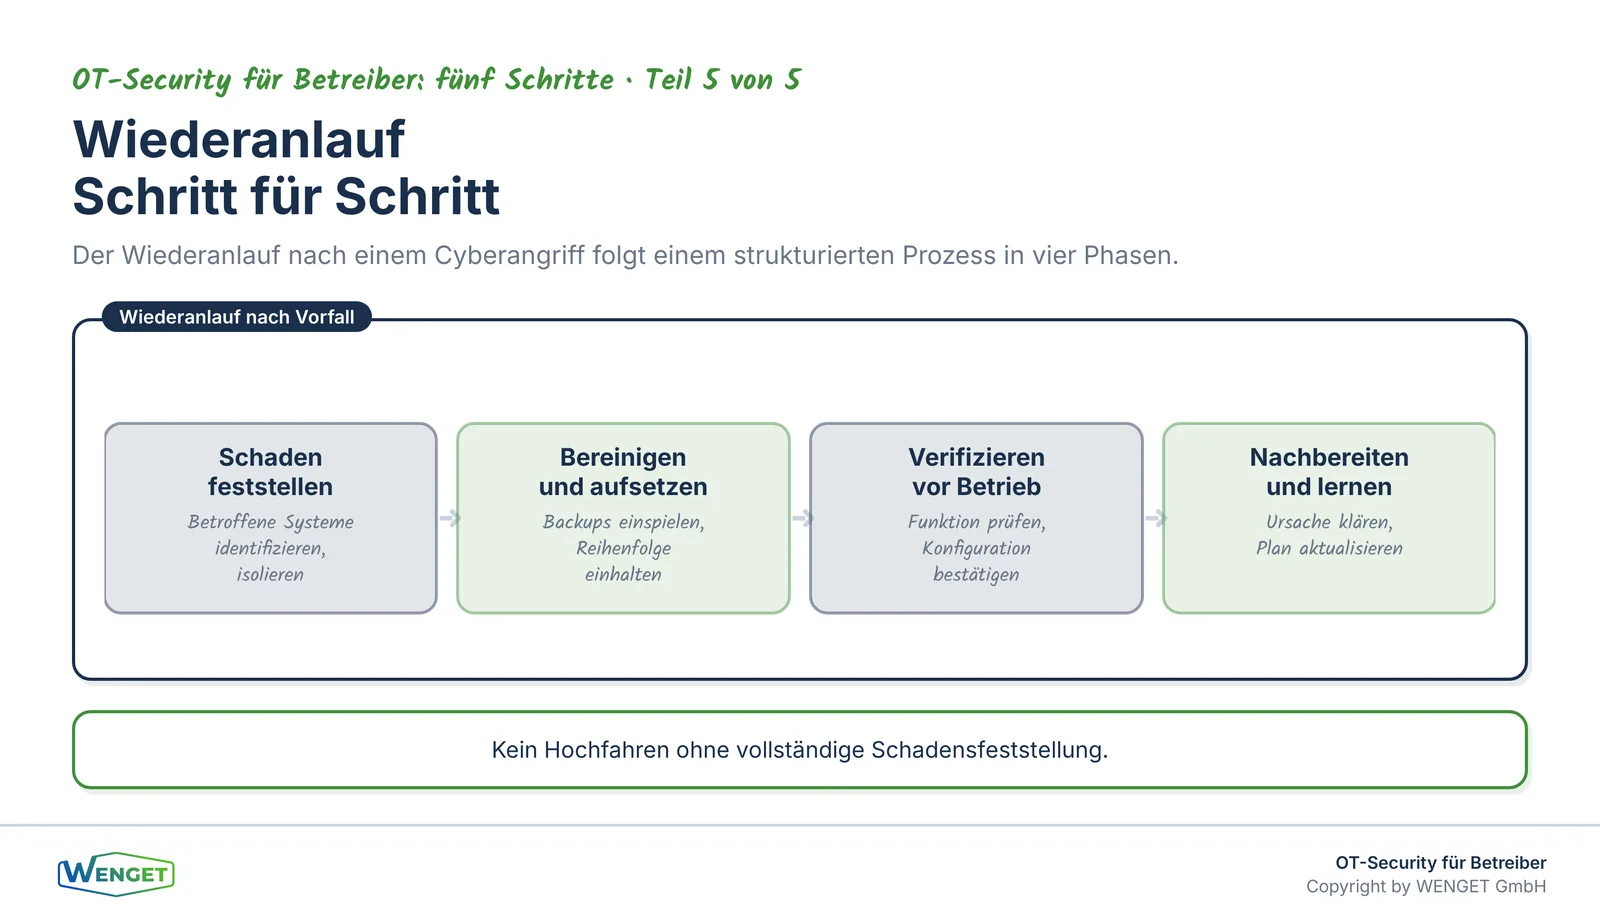
Der Wiederanlauf nach einem Cyberangriff ist kein einfaches Neustart-Ereignis. Er ist ein strukturierter Prozess, der sorgfältig geplant sein muss, damit nicht dieselbe Schwachstelle sofort wieder ausgenutzt wird.
Der erste Schritt ist die Schadensfeststellung. Was genau ist betroffen? Welche Systeme sind kompromittiert, welche sind nur ausgefallen, welche laufen noch normal? Diese Analyse braucht Zeit und Fachkenntnis. Oft ist es sinnvoll, externe Unterstützung beizuziehen, bevor mit dem Wiederanlauf begonnen wird. Wer zu früh und ohne vollständige Analyse wieder hochfährt, riskiert, dass die Schadsoftware erneut aktiv wird oder dass kompromittierte Systeme wieder ins Netz gebracht werden.
Der zweite Schritt ist die Bereinigung. Betroffene Systeme werden isoliert, gesäubert oder neu aufgesetzt. Hier kommen die Backups zum Einsatz. Wichtig ist dabei die Reihenfolge: Zuerst die Netzwerkinfrastruktur und die Sicherheitsmassnahmen, dann die Automationsstationen, zuletzt die Managementebene. Wer die Managementstation zuerst wiederherstellt, ohne die darunterliegenden Systeme zu prüfen, schafft möglicherweise eine neue Angriffsfläche.
Der dritte Schritt ist die Verifikation. Bevor eine Anlage wieder in den Automatikbetrieb übergeht, muss geprüft werden, ob sie korrekt funktioniert und ob die Konfiguration der gesicherten Version entspricht. Das ist besonders wichtig bei sicherheitsrelevanten Anlagen wie Brandschutz oder Lüftung.
Der vierte Schritt ist die Nachbereitung. Was ist passiert? Wie ist der Angreifer eingedrungen? Welche Schwachstelle wurde ausgenutzt? Diese Fragen müssen beantwortet werden, damit dieselbe Lücke geschlossen wird. Die Erkenntnisse aus dem Vorfall fliessen in eine Aktualisierung des Notfallplans und der Sicherheitsmassnahmen ein. Ein Vorfall, aus dem man nichts lernt, ist eine verpasste Chance.
Übungen: Der Plan muss getragen werden
Ein Notfallplan, der nie geübt wurde, ist ein Dokument. Ein Notfallplan, der geübt wurde, ist ein Werkzeug. Der Unterschied zeigt sich im Ernstfall.
Übungen müssen nicht aufwendig sein. Eine Tischübung, bei der die Beteiligten ein Szenario durchspielen und die Abläufe besprechen, bringt bereits viel. Dabei zeigt sich regelmässig: Die Kontaktliste ist veraltet, der Handbetrieb einer Anlage ist niemandem bekannt, die Backups liegen an einem Ort, den niemand kennt, oder die Zuständigkeiten sind unklar.
Anspruchsvoller, aber aussagekräftiger sind technische Übungen, bei denen der Handbetrieb tatsächlich aktiviert wird. Das muss nicht im laufenden Betrieb geschehen. Ein geplantes Wartungsfenster kann genutzt werden, um den Übergang in den Handbetrieb zu üben und die Dokumentation zu prüfen. Wer dabei feststellt, dass der manuelle Schalter einer Anlage seit Jahren nicht bewegt wurde und klemmt, hat eine wichtige Information gewonnen.
Die IEC 62443-2-1 empfiehlt, Notfallpläne regelmässig zu überprüfen und zu testen. Die KBOB-Empfehlung «IKT-Sicherheit in der Gebäudeautomation» (2025) unterstreicht, dass die Sicherheitsverantwortung beim Betreiber liegt und dass dazu auch die Vorbereitung auf Vorfälle gehört. Übungen sind kein Luxus für grosse Organisationen, sondern eine Grundanforderung an jeden Betreiber, der seine Verantwortung ernst nimmt.
Mindestens einmal jährlich sollte der Notfallplan vollständig überprüft werden: Sind die Kontakte aktuell? Haben sich Anlagen oder Zuständigkeiten geändert? Wurden Erkenntnisse aus Vorfällen oder Beinahe-Vorfällen eingearbeitet? Gibt es neue Anforderungen aus Normen oder Regulatorik?
Was der Notfallplan nicht leisten kann
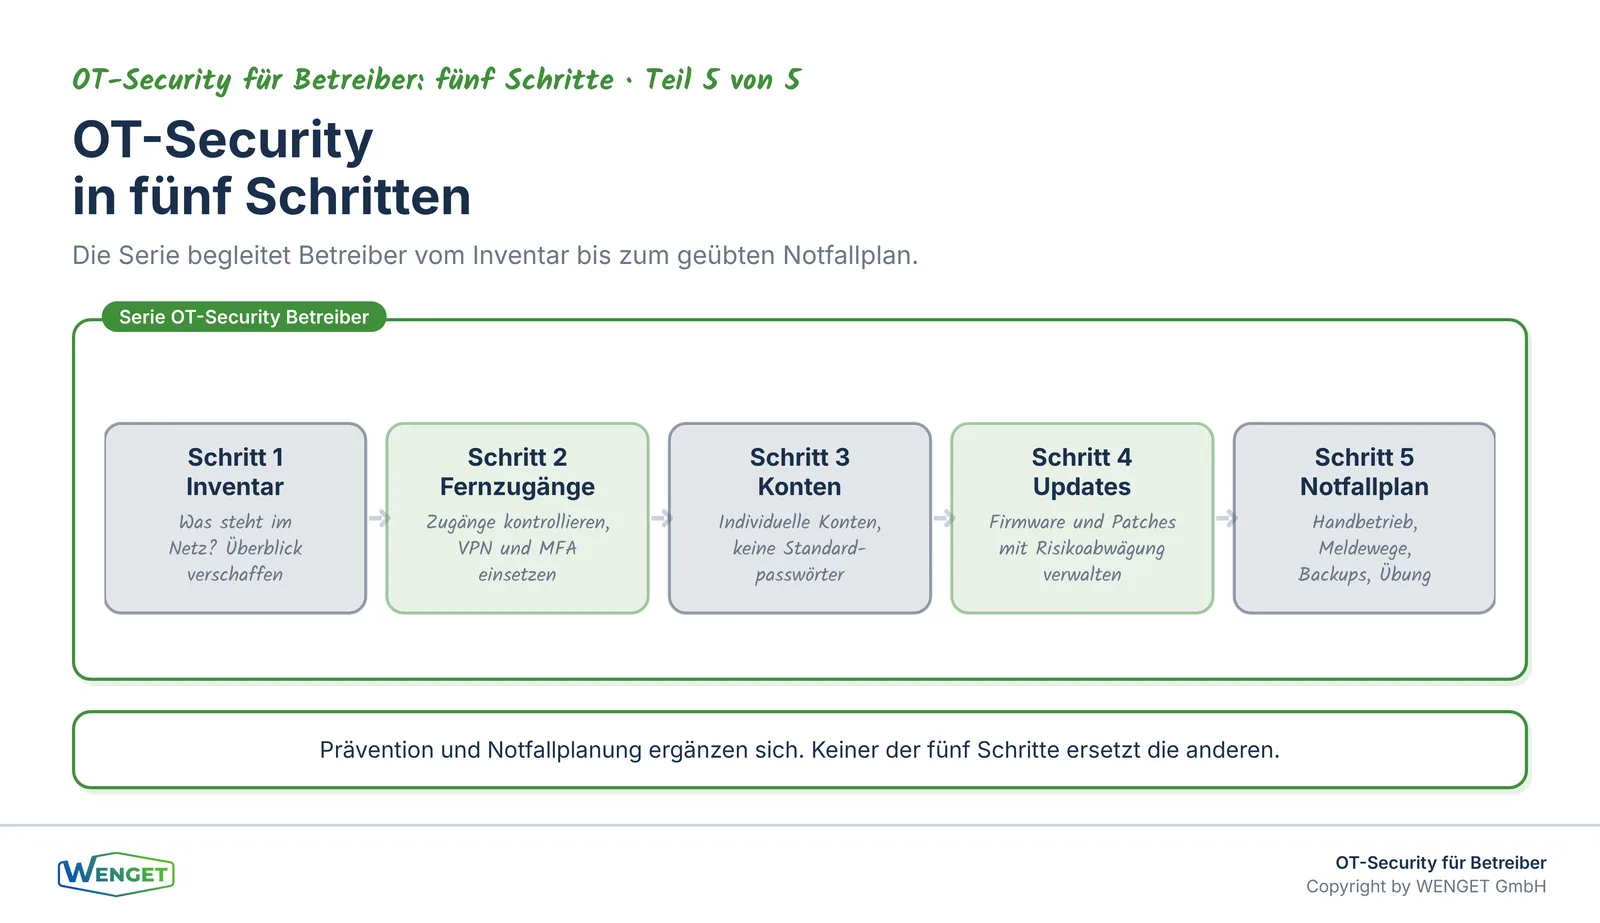
Ein Notfallplan ersetzt keine Prävention. Wer kein Inventar hat, keine Fernzugänge kontrolliert, Standardpasswörter verwendet und Updates ignoriert, wird auch mit dem besten Notfallplan in ernsthafte Schwierigkeiten geraten. Die ersten vier Teile dieser Serie beschreiben die Massnahmen, die das Risiko eines Vorfalls verringern. Der Notfallplan beschreibt, was zu tun ist, wenn diese Massnahmen nicht ausgereicht haben.
Ein Notfallplan ersetzt auch keine Versicherung und keine Rechtsberatung. Cyberangriffe können erhebliche finanzielle Schäden verursachen, und die Frage, wer haftet und was versichert ist, muss separat geklärt werden. Viele Cyberversicherungen stellen Anforderungen an die Sicherheitsmassnahmen des Versicherungsnehmers, und ein fehlender Notfallplan kann im Schadensfall relevant sein.
Schliesslich ersetzt ein Notfallplan nicht die Kommunikation. Wenn ein Vorfall bekannt wird, werden Nutzer, Mieter, Medien oder Behörden Fragen stellen. Wer kommuniziert, was wird gesagt, und wann wird kommuniziert? Diese Fragen gehören in einen übergeordneten Krisenplan, der über die Gebäudetechnik hinausgeht. Die Abgrenzung zu einem solchen allgemeinen Krisenplan ist bewusst: Dieser Artikel behandelt den technischen Notfallplan für die Gebäudeautomation, nicht die gesamte Krisenkommunikation einer Organisation.
Der rote Faden zu unseren Fachbeiträgen
Dieser Artikel schliesst die Serie «OT-Security für Betreiber: fünf Schritte» ab. Die vorangegangenen Teile bilden die Grundlage: Teil 1 «Was steht eigentlich im Netz? Das Inventar der Gebäudetechnik» zeigt, wie man sich einen vollständigen Überblick über die eigenen Systeme verschafft. Teil 2 «Fernzugänge im Griff: Wer kommt von aussen auf unsere Anlagen?» behandelt die Absicherung von Fernzugängen. Teil 3 «Passwörter und Konten: Schluss mit admin/admin» erklärt, warum individuelle Konten und sichere Passwörter keine Kür sind. Teil 4 «Updates und Firmware: Wie viel Aktualität braucht die Gebäudetechnik?» beschreibt den Umgang mit Patches und Firmware-Updates in der OT-Umgebung.
Wer sich für die regulatorischen Grundlagen interessiert, findet in unserem Artikel «KBOB IKT-Sicherheit in der Gebäudeautomation: Was die neue Empfehlung für Planer und Betreiber bedeutet» eine ausführliche Einordnung der KBOB-Empfehlung. Die technischen Aspekte von BACnet/SC und Sicherheit behandelt die Serie «BACnet/SC, Sicherheit & Migration», insbesondere Teil 5 «BACnet/SC, Sicherheit & Migration, Teil 5: Standards & Schweizer Regulatorik». Wer die Grundlagen der Gebäudeautomation auffrischen möchte, findet in der Serie «GA verstehen» einen guten Einstieg, zum Beispiel in Teil 5 «GA verstehen, Teil 5: Übergabe & Betrieb: Was der Betreiber von der GA wissen muss».
Fazit
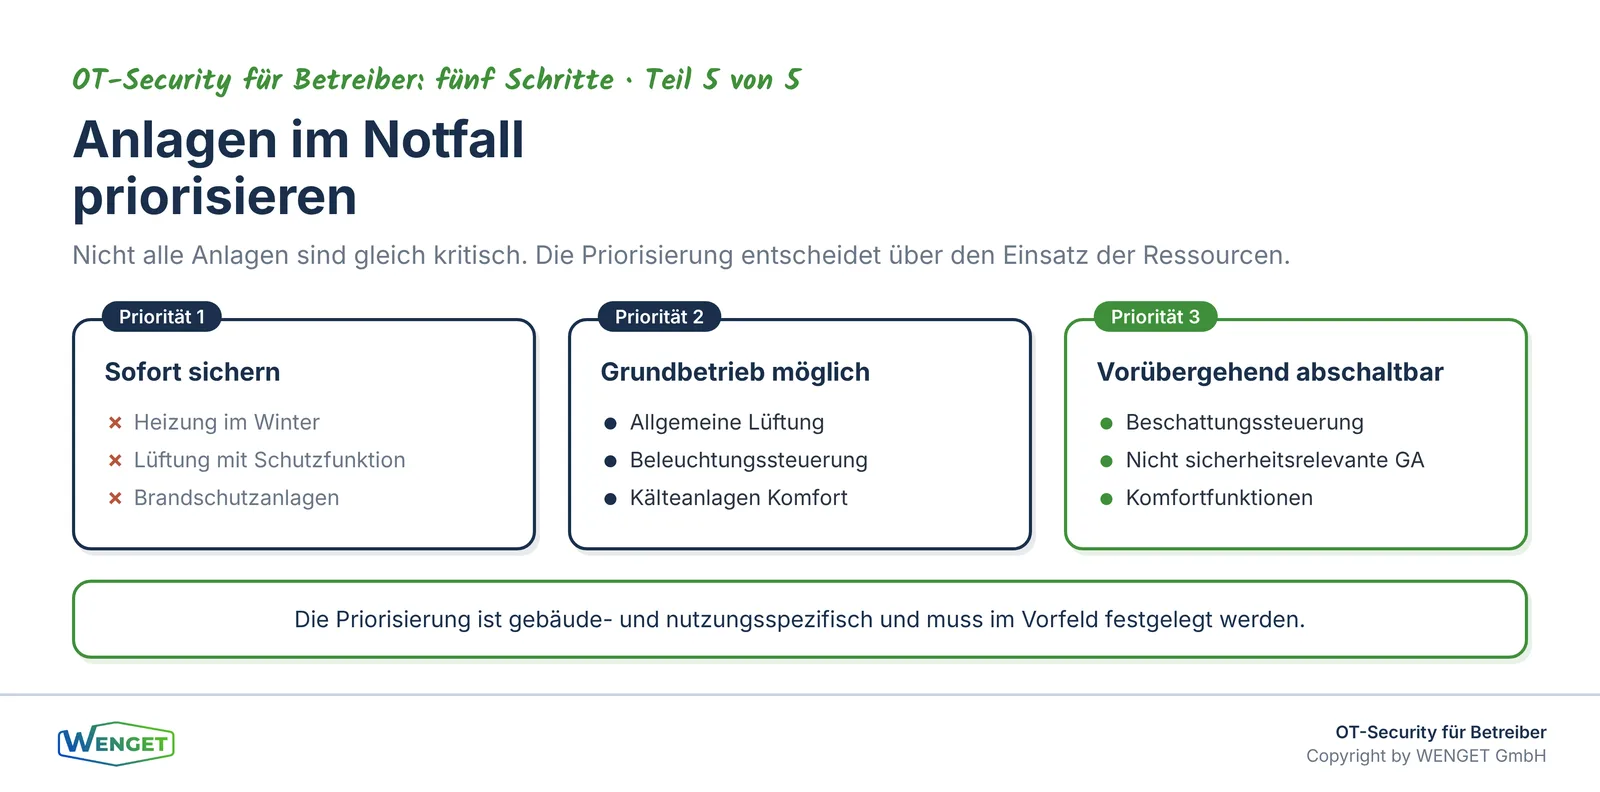
Ein Cyberangriff auf die Gebäudetechnik ist kein theoretisches Szenario mehr. Die Frage ist nicht ob, sondern wann und wie gut man vorbereitet ist. Ein Notfallplan, der Handbetrieb, Meldewege, Datensicherung und Wiederanlauf regelt, entscheidet darüber, ob ein Vorfall Stunden oder Wochen dauert.
Die wichtigsten Punkte in der Zusammenfassung: Der Handbetrieb der kritischen Anlagen muss dokumentiert, bekannt und geübt sein. Die Meldewege müssen vor dem Ernstfall geklärt sein, einschliesslich der Frage, ob eine Meldepflicht gegenüber dem BACS besteht. Backups müssen offline oder netzwerkseitig getrennt aufbewahrt und regelmässig auf Wiederherstellbarkeit geprüft werden. Der Wiederanlauf folgt einem strukturierten Prozess, der mit der Schadensfeststellung beginnt und mit der Nachbereitung endet. Und der Notfallplan muss geübt werden, mindestens einmal jährlich.
Die Sicherheitsverantwortung liegt beim Betreiber. Das ist keine Floskel, sondern eine rechtliche und organisatorische Realität. Wer diese Verantwortung ernst nimmt, investiert in einen Notfallplan, bevor er ihn braucht.
Sie haben Fragen dazu?
Sie möchten wissen, ob Ihr Betrieb auf einen Cybervorfall in der Gebäudetechnik vorbereitet ist, oder Sie möchten einen Notfallplan erarbeiten? Wir unterstützen Betreiber, Verwaltungen und Facility-Management-Organisationen bei der Beurteilung der Ausgangslage und bei der Erarbeitung praxistauglicher Massnahmen. Nehmen Sie Kontakt auf über wenget.ch oder info@wenget.ch.
Quellenverzeichnis
- KBOB Empfehlung «IKT-Sicherheit in der Gebäudeautomation», Version 1.0, 2025 (Sicherheitsverantwortung Betreiber, Notfallplanung, Backups, Übungen)
- KBOB Leitfaden BACnet, Version 2.0, 2021 (BACnet-Sicherheit und Betrieb)
- IEC 62443-2-1: Security for industrial automation and control systems, Part 2-1: Security program requirements for IACS asset owners (Notfallplanung, Übungen, Wiederanlauf)
- Bundesamt für Cybersicherheit (BACS), ehemals Nationales Zentrum für Cybersicherheit (NCSC): Meldepflicht für Cyberangriffe auf kritische Infrastrukturen gemäss Informationssicherheitsgesetz (ISG), in Kraft seit 1. April 2025; bacs.admin.ch
- Informationssicherheitsgesetz (ISG), Schweiz (Meldepflicht kritische Infrastrukturen)
- IKT-Minimalstandard des Bundes (BWL): Mindestanforderungen an die IKT-Sicherheit für Betreiber kritischer Infrastrukturen
- SN EN ISO 16484-5 (SIA 386.155): Datenkommunikationsprotokoll BACnet, inkl. BACnet/SC (TLS, Zertifikate)
- Eigene Projekterfahrung der WENGET GmbH aus GA-Analysen, Sicherheitsbeurteilungen und Betriebsbegleitung in der Gebäudeautomation
Feedback, Kritik, Lob oder Rückfragen?
Das können Sie auch über LinkedIn tun. Schreiben Sie uns auf unserer LinkedIn-Seite.
Passende Leistung
Managed BACnet Administration
Weitere Artikel zu OT-Security für Betreiber
Updates und Firmware: Wie viel Aktualität braucht die Gebäudetechnik?
Wie bewertet man Updates für Controller und GA-Server? Patchprozess mit Test, Wartungsfenster und Rückfallplan für Betreiber erklärt.
Passwörter und Konten: Schluss mit admin/admin
Standardpasswörter und Sammelkonten sind in der Gebäudeautomation verbreitet. Wie individuelle Konten, Rollen und ein Passwortsafe sofort wirken.
Fernzugänge im Griff: Wer kommt von aussen auf unsere Anlagen?
Vergessene Fernwartungszugänge sind ein häufiges Einfallstor. So erfassen und regeln Sie Fernzugänge auf Gebäudetechnik sicher und nachvollziehbar.
Sie haben eine konkrete Frage zu Ihrem Projekt?
Wir schätzen Ihre Situation gerne in einem unverbindlichen Erstgespräch ein.
Kontakt aufnehmen